可用主機數
IPv4·IPv6 子網路計算機
CIDR、
- 全部
在 瀏覽器中計算 - 無
廣告、 無 Cookie、免註冊 - 特殊用
途位 址 依據 IANA 登錄表 - IPv4·IPv6
也可輸入 192.168.1.10 255.255.255.0 或 10.0.0.5 - 10.0.0.90
範例
位址總數
可用範圍
網路位元主機位元邊界點一下任一位元,就能把邊界移到那裡。
位址
類別
表示法
名稱解析
切分
把區塊切開,直接看清楚。
以上方
在
起始區塊
| # | 區塊 | 可用範圍 | 主機數 | 名稱 | 操作 |
|---|
對照表
子網路遮罩對照表
列出
| 前綴 | 子 | 萬用 | 位址數 | 可 | 與 | 典型用途 |
|---|---|---|---|---|---|---|
| /0 | 0.0.0.0 | 255.255.255.255 | 4,294,967,296 | 4,294,967,294 | /24 × 16,777,216 | |
| /1 | 128.0.0.0 | 127.255.255.255 | 2,147,483,648 | 2,147,483,646 | /24 × 8,388,608 | |
| /2 | 192.0.0.0 | 63.255.255.255 | 1,073,741,824 | 1,073,741,822 | /24 × 4,194,304 | |
| /3 | 224.0.0.0 | 31.255.255.255 | 536,870,912 | 536,870,910 | /24 × 2,097,152 | |
| /4 | 240.0.0.0 | 15.255.255.255 | 268,435,456 | 268,435,454 | /24 × 1,048,576 | |
| /5 | 248.0.0.0 | 7.255.255.255 | 134,217,728 | 134,217,726 | /24 × 524,288 | |
| /6 | 252.0.0.0 | 3.255.255.255 | 67,108,864 | 67,108,862 | /24 × 262,144 | |
| /7 | 254.0.0.0 | 1.255.255.255 | 33,554,432 | 33,554,430 | /24 × 131,072 | |
| /8 | 255.0.0.0 | 0.255.255.255 | 16,777,216 | 16,777,214 | /24 × 65,536 | 10.0.0.0/ |
| /9 | 255.128.0.0 | 0.127.255.255 | 8,388,608 | 8,388,606 | /24 × 32,768 | |
| /10 | 255.192.0.0 | 0.63.255.255 | 4,194,304 | 4,194,302 | /24 × 16,384 | |
| /11 | 255.224.0.0 | 0.31.255.255 | 2,097,152 | 2,097,150 | /24 × 8,192 | |
| /12 | 255.240.0.0 | 0.15.255.255 | 1,048,576 | 1,048,574 | /24 × 4,096 | 172.16.0.0/1 |
| /13 | 255.248.0.0 | 0.7.255.255 | 524,288 | 524,286 | /24 × 2,048 | |
| /14 | 255.252.0.0 | 0.3.255.255 | 262,144 | 262,142 | /24 × 1,024 | |
| /15 | 255.254.0.0 | 0.1.255.255 | 131,072 | 131,070 | /24 × 512 | |
| /16 | 255.255.0.0 | 0.0.255.255 | 65,536 | 65,534 | /24 × 256 | 校園 |
| /17 | 255.255.128.0 | 0.0.127.255 | 32,768 | 32,766 | /24 × 128 | |
| /18 | 255.255.192.0 | 0.0.63.255 | 16,384 | 16,382 | /24 × 64 | |
| /19 | 255.255.224.0 | 0.0.31.255 | 8,192 | 8,190 | /24 × 32 | 大型據點 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4,096 | 4,094 | /24 × 16 | 大型據點 |
| /21 | 255.255.248.0 | 0.0.7.255 | 2,048 | 2,046 | /24 × 8 | |
| /22 | 255.255.252.0 | 0.0.3.255 | 1,024 | 1,022 | /24 × 4 | 中型 |
| /23 | 255.255.254.0 | 0.0.1.255 | 512 | 510 | /24 × 2 | 裝置 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 | /2 | 標準 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 | /2 | /2 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 | /2 | 伺 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 | /2 | 印表機 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 | /2 | 小型 DMZ |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 | /2 | 路 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 | /2 | 點 |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2 | /2 | 點 |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 | /2 | 單 |
IPv
| 前綴 | /6 | 位址數 | 典型用途 |
|---|---|---|---|
| /32 | 4,294,967,296 | 296 | 分配 |
| /40 | 16,777,216 | 288 | 大型組織 |
| /48 | 65,536 | 280 | 一 |
| /52 | 4,096 | 276 | 中型據點 |
| /56 | 256 | 272 | 小型據點 |
| /60 | 16 | 268 | 小型 |
| /64 | 1 | 264 | 一 |
| /112 | — | 65,536 | 部分點 |
| /126 | — | 4 | 點 |
| /127 | — | 2 | 點 |
| /128 | — | 1 | 單 |
常用
講解
為什麼會得出這個數。
SubnetDe
01遮罩與前綴長度同一邊界的兩種寫法
子網路遮罩與前綴長度是同一邊界的兩種寫法。255.255.255.0 與 /24 指的是同一件事。這個邊界區分的是什麼、又為何只能以整數表示,回到32位元的排列就能明白。
子
IPv
子
遮
因此,
重點
- 255.255.255.
0 與 /24 是同 一 。邊界 的 不同寫法 不論 以 哪 種 形式 輸入, 得到 的 網路 都相同。 - 萬用
字 元遮罩是0 與 。1 的 作用 和子網路 遮罩 相反的排列 值為 0 的 位元 表示 必須 一致 的 位置, 值 為 1 的 位元 表示 不論值 為何 的 位置。 它 與 子網路 遮罩 並 不相同。 - IPv6
沒有 以點分隔 的 遮罩寫法,邊界 只 。以 前 綴長度表示 - 僅
憑 前 綴長 度 無法 確定 網路。 /2 4 這 個 寫法 只 表示 邊界 的 位置, 究竟 是 哪個網路要 與 。位址 一起 才能確定
02網路位址與廣播位址為何要扣除這兩個
每個子網路中都有兩個不能分配給設備的位址:網路位址與廣播位址。由於這兩個被排除在外,可用主機數比位址總數少2。為什麼偏偏是這兩個,看看主機部分的位元排列就能明白。
每
子
主機
主機
排除
此
重點
- 網路
位址 與 廣播位址取 決於 。主機 部分 的 位元 是 全0 還是全1 數值 上 的 最小、 最 大, 是 由 此 產生 的結果。 - 同
一 個位址,前 綴長 。度 一變, 角色 也 隨之改變 19 2.168.10.6 4 在 / 2 6 中 是 網路 位址, 在 / 2 4 中 則 是 可以 分配給 設備 的位址。 - IPv6
沒有廣播 。傳送 給 所有 節點 的 通訊 是 以群播 進行, 因此 不 需要 扣除 最後 的位址。 - 對於
/ 3 1 與 /32,這 個 。減法 不能 直接套用 直接 相減 的 話, /3 1 得0, /3 2 得 負數, 與 實際 的 處理不符。
03/31 與 /32減法不成立的原因
子網路的可用主機數,是從全部位址中減去網路位址與廣播位址這兩個求得的。把這個計算直接套用到 /31,結果為0;套用到 /32,則為負數。但實際上 /31 是以2處理,/32 是以1處理。這是因為在 /31 與 /32 上,減法的前提並不成立。
子
主機數
在
R
另外,
/3
重點
- /3
1 的 可用 主機數 為 2, 是 因為 點對點鏈路上沒有 需要 。廣播 位址的場合 並 不 是 因為 有 2 個 位址 就 算作2。 - /32 的1不
是 。減法的結果 由於 沒有 可劃分 的 對象, 規則 根本 沒有 用 上, 於 是 剩下1個。 - 有
些子 網路 計算 工具會 把 / 3 1 與 / 32 都 顯示 為 0。 這 是 因為它們把從 全部 一律位 址減 去2的規則 套用到 所有 長度上。 - RFC 3021 針對
的 。是 點 對點鏈路 連接 三 台 以上 設備 的 區段 不 在 其範圍之內。
04私有位址與保留範圍已確定用途的範圍
在32位元的位址空間中,有若干範圍的用途是預先確定的。可在組織內部自由使用的私有位址就是其中之一,其路由不會在網際網路上通告。規定這些範圍的文件不只一份,範圍之間也可能相互巢狀包含。
在
IPv
R
用途
範圍
重點
- R
FC 1918 的3 個 。範圍 大小不同 10 .0.0.0/8 含16,777,216 個 位址, 17 2.16.0.0/12 含1,048,57 6 個, 19 2.168.0.0/16 含65,536個。 - 172.16.0.0/1
2 所 指 的 範圍 是 從 172.16.0.0 到 1 72.31.255.255。172.32.0. 0 。不 在 這 個範圍內 - 169.254.0.0/1
6 的位址,可能 是 。自動 取得 失敗 的 設備 自行設定的 它不 一定 是 透過 設定 所 給予的。 - 規定
用途 。的 範圍 可能會增加 10 0.64.0.0/1 0 是 20 12年 由 R FC 6598 加入 的範圍。
05網域外可達性與路由器轉送特殊用途位址的兩個屬性
用途已確定的位址範圍,除了名稱與依據的文件之外,還登記了表示處理方式的屬性。能否到達網際網路?路由器能否轉送?這兩個屬性的組合因範圍而異,無法從名稱推斷。
用途
IANA
路
網域
組
重點
- 這
兩 個 屬性 表示該範圍作 為 的目 的位址時 處理 方式。 能否作 為 來源 位址, 則 登記 為 另 一 個屬性。 - 「不可達」
並 不 是 指在 組織 內部 不能 使用。 RF C 191 8 的範圍在 組織 。內部 可以轉送 - 決定
在 邊界 丟棄 哪些 範圍 時, 要 看 的 不 是 範圍 的 名稱,而是網域 外 。可 達性的值 這樣 就 不會 誤擋 可以 到 達 外部 的範圍。 - 屬性會
隨 著 範圍 的 新增 或調整而更新。 將 其作 為 判斷 依據 時, 要確認 登 記簿 的 最後 更 新日期。
06CIDR與彙總邊界可以自由設定所帶來的結果
過去,IPv4位址的邊界位置由開頭的位元決定,可用的劃分只有3種。CIDR取消了這種固定方式,改為以前綴長度明確指出邊界。其結果是,把多個範圍合而為一的彙總得以成立。
過去,
19
這
R
邊界
重點
- 能
否彙 總, 不 只 取 決於 範圍 是否 相鄰。 開頭的位址必須 落 。在 合併 後 大小 的邊界上 - 路
由 表中 有 多 個 項目 符 合 同 一 目 的地時,會 選擇 。前 綴長度 最長 的那一個 因此, 彙 總後 的 範圍 與 指向 其中 一 部分 的 項目 可以並存。 - 類別
的 說法 還 留在 文件中,但已 不用 。於 決定邊界 把 / 24 稱 為 C類, 只是 大小 一致 的 對應 關係而已。 - 彙
總 是 合併 寫法 的操作,位址 的 。數量不變 2 個 / 2 4 是 51 2 個, /2 3 也 是 512個。
07重疊的5種分類為何不會只重疊一半
兩個CIDR位址區塊之間的關係,必定屬於以下5種之一:相同、包含、被包含、相鄰、分離。只重疊一半的狀態不會出現。這是由位址區塊的構成方式決定的,並不是為了方便判斷而省略。
兩
CIDR位
這些
結果,可能
要
重點
- 相鄰是不
相交 。的 關係之一 與 分離 的 差別 僅 在 於: 一方 最後 位址 的 下一 個 位址, 是否 就是 另 一方 的 開頭位址。 - 即
使相鄰,也 不一定 。能 合併為一個 只有 兩 者 合起來 的 大小 是 2 的 冪, 並 且 開頭 落 在 新 的 邊界 上 時 才可以。 - 前
綴長 度 相同 的 兩 個 位 址區 塊, 不 是 一致, 就是 不相交。兩 者 。之間 不會 出現 包含關係 - 這
5 。種 分類 在 IP v6 中 同樣適用 因為 限制來自 大小 與 邊界 的 性質, 與 位址 的 長度無關。
08VLSM與FLSM等長劃分,還是依需劃分
把一個範圍分成多個時,有兩種方法:全部切成相同大小,或依所需的大小加以變化。前者稱為FLSM,後者稱為VLSM。兩者的差別不在於工作量,而在於劃分之後剩下什麼。
把
FLSM是把
VLSM是每
VLSM要成立,路
劃分之後
重點
- FL
SM 。的 劃分數 僅 限 於2的冪 想分成 3份 時, 就 分成 4份, 其中 1份不用。 - VLSM
中 依 從 大到 小 的 順序 放置,是為了 不 。留空 隙地落 在邊界上 如果 需求 的 大小 都 一樣, 改變 順序 結果 也不變。 - 分配
的 大小,要把 所 來需 設備數 加2 之後 再無 條件 進位 到2的冪 決定。 100 台 則 102 進位 為 含128 個 位址 的 部分, 130 台 則 132 進位 為 含256 個 位址 的部分。 - 即
使 部分 的 大小 已經 確定,其中能 容納 。的 設備數 也 比位 址數少2 因為 要 扣除 網路 位址 與 廣播位址。
09雲端的保留位址運作機制
在虛擬網路中建立子網路時,可用主機數可能比一般的計算結果少。這是因為平台為了自身的功能保留了一部分位址。被扣除的數量與可建立的最小大小是連動的。
在
在
被
由於
上限
保留
重點
- 即
使 扣除 的 數量相同,子 網路 。越小, 影響越大 扣除 5 個 時, 在 含2 56 個 位址 的 子網路 中 不 到 2%, 而 在 含1 6 個 位址 的 子網路 中 超過30%。 - 被
保留的位址集中 在 。開頭與最後 通常 不會 在 子網路 中間 出現空缺。 - 可
建立 的 最小大小不 一定 。由 保留數 量 機 械式地決定 有 時 會 訂 在 讓 剩餘 位 址數 保 有 餘裕 的位置。 - 從
虛擬 網路 外部 看到 的 位址 空間, 不會 因 是否 保留 而 改變。 減少的是可 分配 。的 位址, 而 非 範圍本身
10IPv6的思維減法消失了
IPv6並不只是把位址長度擴展到128位元。廣播這個機制本身不存在了,求可用主機數的減法也隨之消失。計數方式與寫法也隨著位數的規模而改變。
IP
IPv
IPv6中不存在
相當
位
各
重點
- 雙冒號只
能 。使用1處 若 有 2處, 就 無法 還 原 被 省略 的 組數, 與 其他 位址 無法區分。 - IPv6中不
進行 。為了 廣播 而 做的減法 不過, 介面 ID 全 為 0 的 位址 被 保留, 用來 指 稱子 網路 的 路由器。 - /64
含有 的 位址數 為 18 ,446,744,073,709,551,6 16。由於它比 無 ,號64 位 元 整數 能 表示 的 最 大值多1 需要 不會 溢位 的 表示方式。 - 廣播
不存在 了, 取 而 代之 的 是 傳送 給 所有 節點 的 群播位址。用 途得到 。延續, 改變 的 只是機制
在
方案庫
IP 位址規劃方案
依
如何
10/8 的最上層依什麼劃分
10.0.0.0/8免費
情境
現在
前提
可以
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 資料 | 3,000 | |
| 全 | 1,000 | |
| 遠端 | 1,000 | |
| 邊界與交接 | 500 | |
| 全 | 250 |
理由
在
結論
如果
最
所以
擴充空間
/1
常見陷阱
- 依組織劃分
第二 個 八位 元組。 組織 每 隔 幾 年 就 會 重組, 邊界 卻 無法 移動, 名稱 與 實際 就會 一直 對 不 起來。 應 依用 途劃分。 - 一
開始 就 把 用途 分得 很 細。 不 只 閒置 的 區塊會 變多, 每 來 一 個 新 需求 都 要 判斷 它 屬於 哪 種 用途。 先 從 四 種 左右 開始, 需要 時 再增加。 - 為了
不 夠用 的 用途, 借用 相鄰區塊 的 一 部分。 區塊 中間 會 出現 邊界, 此 後 只有 這 個 區 塊混 著 兩 種 用途。 不夠 時 就 分配 一 個 完整 的區塊。 - 只留
下 劃分 的 結果, 不留 下 理由。 接手 的 人 看得出 每 個 區塊 的 用途, 卻 看 不出 為 何 依用 途劃分, 於 是 依組織重 新劃分 的 提議 會 定期出現。 - 最後
才 分 配 全 公司 共用 的 範圍。 好用 的 區塊先 被 分出去, 全 公司 共用 的 部分 就 散落 在 相距 很遠 的 區塊。 全 公司 共用 應放 在 第一 個區塊。
192.168/16 不只屬於自家公司
192.168.0.0/16免費
情境
一
前提
不
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 現場 | 200 | |
| 測試 | 200 | |
| 個別 | 100 | |
| 備用 | 250 |
理由
192.168.0.0/1
如果
所以
放
擴充空間
自家
常見陷阱
- 以
整 個 1 92.168 都 屬於 自家 公司 為 前 提來 切割。 每 次 互連 都 會 衝突, 每 次 都 靠 避開區 塊來 處理, 避開 的 紀錄 四 處 分散。 應以 高位 元 固定 使用範圍。 - 列出
衝 突區 塊 的 清單 來 避開。 每 增加 一 個 合作 對象 都 要 比對, 而 比 對 靠人 來 做, 就 會 有 遺漏。 應 讓 判斷 只 需 檢查 一 次 高位元。 - 把
從外部 看得到 的 設備 放進 這 個 空間。 與 對 方場 所 衝突 時, 能 讓 步 的 只有 自己 這 一 邊, 結果 得變 更 設備 的 位址。 凡是 要 出到 外部 的, 都 從 10.0.0.0/8 取位址。 - 覺得
捨棄 一 半 可惜, 就 開始 使用 不用 的 那 一半。 開始 使用 的 區 塊收 不 回來, 什麼 也 得 不 到, 只會 失去 判斷 的 簡單性。 約 10 0 人 的 規模, 12 8 個區 塊綽綽有餘。
從
約100人的單一據點辦公室
10.20.0.0/22免費
情境
員工
前提
至少
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 用 | 150 | |
| 伺服器 | 20 | |
| 網路 | 30 | |
| 印表機、 | 15 | |
| 無線用戶端 | 200 | |
| 第二 | 200 |
理由
在
因此
讓
擴充空間
由於
常見陷阱
- 在
企業 內網 中 使用 1 92.168.1.0/2 4 或 192.168.0.0/ 24。 它們 與 家用 路 由 器 的 預設 值 衝突, 在 家 工作 以 VP N 連線 時 路 由 會出 問題。 從 10/ 8 中切出 比較穩妥。 - 把
無線 與 有線用 戶 端放 在 同 一 個 網段。 之後 想 增加 訪客SSID 時, 就得 從 位址 規劃 開始 重來。 一 開始 就 分開 幾乎 沒有成本。 - 把
網路 設備 的 管理 位址混入 用 戶端 網段。 無法 再用 ACL 單 獨 限制 管理 存取, 稽核時 必定 會 被指出。 - 因為
「空著」 就 把 備用 的 / 24 拿去 做 眼前 的 用途。 備用 的 價值 就 在 於 不 被 使用, 把 名 稱定 為 「第二 階 段用」 而非 「備用」, 比較 容易守住。
到班人數難以預測的共享座位據點
10.16.8.0/21免費
情境
不
前提
無線
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 員工 | 300 | |
| 併入 | 400 | |
| 有 | 50 | |
| 短期 | 40 | |
| 伺 | 20 | |
| 印表機、 | 12 | |
| 網路 | 12 | |
| 增加 | 200 |
理由
決定
問題
那麼
一旦
擴充空間
相鄰
常見陷阱
- 依
座位數 決定 位 址池。 因為 有 10 0 個 座位 就切 一 個 / 25, 一旦 算入 每 人 2台終端 與 短期 駐點 人員 就 不 夠用, 開始 運作 的 第一 週 就 會 耗盡。 要數 的 是 終端, 不 是座位。 - 為了
避免 耗盡而 縮短 租期、 加快 周轉。 午休 或 會議 後 回來 的 終端 取得另 一 個 位址, 連線 因此 中斷, 但 由於 只 在 回來 的 瞬間 中斷, 無法 重現, 也 沒有 人回報。 - 把
短期 駐點 人員 的 終端 和 員工 放進同 一 個 位 址池。 依 在 職人數 估算 的 台數 與 實際 持續 偏離, 每 次 增員 時 都 說 不清 到 底缺 了 多少 個 位址。 能 預測 的 和 不能 預測 的 要分開。 - 保留為
有線 連接埠配發 固定 IP 的 做法。 在 共享 座 位 下, 同 一 個 連接埠 每 天 坐 著 不同 的 人, 位址 與 使用 者 的 對應 很 快 就 會 亂掉, 只剩 下 位 址登記簿。 有線 也 用 DH CP配發。
據
讓路由彙總生效的150個據點編號方式
10.0.0.0/8免費
情境
總部
前提
區域
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 代表據 | 200 | |
| 代表據 | 250 | |
| 代表據 | 50 | |
| 代表據 | 60 | |
| 代表據 | 250 | |
| 據 | 250 |
理由
之
據
所以
代價
擴充空間
區域
常見陷阱
- 把據點編號
直接 對 應 到 位址。 編號 依 開設 順序 決定, 與 區域 不 對 應, 同一 樞紐 下屬 的 據點就會 零散 分布, 傳到 上游 的 路由 仍 與 據點數 一樣多。 編號要 在 區域 位 址區 塊內部發放。 - 從
本據點 的 位址區 塊 中 取據 點間 鏈路 的 位址。 對 端若 是 其他 區域 的 據點, 本 區 域 位 址區塊 的 位址 就 會 落 在 其他 區域, 由 此 往 上游 傳出 更細 的 路由。 鏈路 要 從據 點位 址區 塊 之 外 的 共用 位 址區 塊中取。 - 在
據點內跨 越據 點位 址區 塊 的 邊界 追加 網段。 超出 的 部分 不 在 彙總範 圍內, 只有 該 據 點會 往 上游 傳出 更細 的 路由。 只 在 位址區 塊內部 追加, 超出 後 發放 第二 個 位 址區塊。 - 把
能 從 位 址讀 出據 點編號 當作 要求。 要 讓 它 可讀 就 得放棄 區 域 內 的 連續性, 彙總便 無法 成立。 需要 的 不 是 編號 規則, 而 是 對照表。 - 因
地理 上 的 方便, 把 某1 個據 點接入 其他 區域 樞紐。 位址 仍 在 原區域 的 位址區 塊內, 上游 就會 並 列 出現 區域 位 址區塊 與 只屬 於 該 據點 的 路由。 要 改接 入 位置, 就 連 位 址一起遷移。
/
點對點鏈路用 /30 還是 /31
10.161.0.0/16免費
情境
在
前提
能
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 以 | 2,000 | |
| 以 | 250 | |
| 迴環 | 250 | |
| 鏈路備用 | 2,000 |
理由
/3
但
決定
混用會
所以
還
擴充空間
預
常見陷阱
- 以
節 省 位址為 由 選擇 / 31。 能 節省 的 只是 鏈路 位 址區塊 的 約1 %, 不足 以 改變 判斷。 決定 因素 是 設備 能否 全部支援。 - 把
兩 種 大 小混 在 同一 範 圍內。 每 次 分配 都 要 檢查 兩 端 兩 台 設備 是否 支援, 每 月 1 0條 的 話, 一年 要 多 做 12 0 次 檢查。 要 混用 就 分 開範圍。 - 明明
有 一 台 設備 不 支援, 卻 以 / 31 為 預設, 只把 該 區 段 當作 /3 0 的 例外。 每 次 更換 設備 都 要 確認 是否 支援, 只要 忘 一 次, 那 條 鏈路 就 無法 使用。 預設 用 / 30, /3 1 只從 已 確認 支援 的 區段 的 範圍 中切出。 - 以日
後 遷 移到 / 31 為 前 提選 擇 / 30。 遷移 就 要 更 改 位 址, 設備 設定 與 監控 中 的 名稱 都 會 被 改寫。 應以 不遷移為 前 提來決定。
D
訪客用無線與企業內網互不共用
172.30.0.0/16免費
情境
一
前提
能
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 訪客終端 | 400 | |
| 訪 | 10 | |
| 訪 | 5 | |
| 活動時 | 800 |
理由
一般
訪
所以,
位址
擴充空間
訪
常見陷阱
- 用
過濾規 則 阻 擋往 企業 內網 的 通訊 就算 了 事。 如果 名 稱 解析 或 位 址 分配 與 企業 內網 共用, 內部 資訊會 在 過濾 規則 之 外 外洩, 負載 也 會 傳過來。 什麼 都 不共用。 - 讓
訪客 終端 使用 內部 的 名稱 解析。 即使 不 回傳 答案, 從 查詢 的 回應 也 看得出 哪些 名 稱 存在。 要 為 訪客 另 行準備。 - 用
與 企業 內網 相同 的 設備 為 訪客 分配 位址。 活動 當天 訪 客 暴 增時, 內部 的 位址 分配 也 會 塞住。 位址 分配要 為 訪 客另外分開。 - 從
10/ 8 中取 訪 客 範圍。 訪 客 向 自己 公司 建立 連線 時, 位址會 與 對方 的 內網 衝突, 連線 失敗。 要 從 172.16/1 2 中 較 少 被 使用 的 位置取。
DMZ 放什麼、怎麼分
10.170.0.0/16免費
情境
一
前提
能
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 對 | 20 | |
| 面 | 20 | |
| 接 | 10 | |
| DMZ 備用 | 100 |
理由
DMZ
沒有
決定
分開
出現
擴充空間
DMZ
常見陷阱
- 把
與 外部 通訊 的 東西 都 放進 D MZ。 連 只往 外送出 的 設備 也 放進去, DM Z 就 會 膨脹, 一 台 被 攻破 就 會觸 及 旁邊 的 所有 設備。 只放 接 收 由 外部 發起 之 連線 的設備。 - 把
對 外 公開 的 和面 向 合作 夥伴 的 放 在 同 一 個 範圍。 對 外 公開 的 一 側 被 攻破 時, 與 合作 夥伴 交換 的 檔案 就 會 被 旁 邊觸 及。 要 依 接 收誰 的 連線 分 開範圍。 - 以
防萬一, 放行 分開 的 範圍 之間 的 通訊。 沒有 業務 理 由 的 放行, 只會 成為 入侵時 的 通道。 範圍 之間 什麼 都 不放行。 - 把
對方 不 明確 的 設備 放 進面 向 合作 夥伴 的 範圍。 這 個 範圍 是 以 對方確定 為 前 提才 收窄 放行 規則 的, 這 個 前 提就 會 被 破壞。 拿不 準 時 放進 對 外 公開 的範圍。
在
雲上的子網路要少算5個位址
10.216.0.0/16免費
情境
在
前提
知道
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 放 | 10 | |
| 同 | 10 | |
| 應 | 200 | |
| 備 | 100 |
理由
在
子
按企業
所
保留
擴充空間
小子
常見陷阱
- 按企業
內網 的 感覺 計算 可 用 數量。 只減 去 開頭 和 末尾 2 個, 會 漏掉 服務商 佔用 的 另外 3 個, 預計 的 台數 放 不下。 要用 扣除 保留後 的 數量 來比較。 - 把
可 建立 的 最小 的 / 28 作 為 標準。 16 個 中 有 5 個 被 佔用, 可用 的 只有 1 1 個。 只加幾 台就 會 溢出。 10 台 左右 的 規模 要 取 /27。 - 以
為子網路 以後 擴大 就行。 建立 後 不能 改變 大小, 溢出 了 就 得 重建。 一 開始 就 要 把 保留算 進去估算。 - 以
為 所有 服務 商 保留 的 數量 都 一樣。 不同 服務商 佔用 的 數量 和 可 建立 的 最 小 大小 都 不同。 要用 所用 服務商 的 設定 檔來確認。
避免
用位址轉換避開重疊時,同時定下期限
172.18.0.0/15免費
情境
要
前提
能
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 從 | 3,000 | |
| 向 | 800 | |
| 轉換 | 20 | |
| 轉換備用(到 | 400 |
理由
連通
問題
所以,
轉換後
也
擴充空間
轉換
常見陷阱
- 導入
轉換時 不定 期限。 通訊 已經 打通, 重新 編址 的 理由 便 消失, 轉換 規則 不斷 堆積, 最後 沒有 人能說清。 - 沒有
決定 由 哪一 方 重新 編址 就 導入 轉換。 到期 時, 討論 又 要 從動哪 一 方 開始, 只能 延長。 要 在 導入 轉換 的 同一 天決定。 - 從
自家 公司 10/ 8 的 空閒 部分 取 轉換後 的 位址。 下次 再接 納別 的 公司 時, 又會 重疊。 要 從 不屬 於 任何 一方 的 地方取。 - 按單
台主機逐 條 撰寫 轉換 規則。 期限 也 得逐台 管理, 沒人 知道 還 剩 哪些 規則。 要 按範 圍撰寫。
控制側
橫向複製同構生產線的製造單元設計
172.20.0.0/16免費
情境
工廠
前提
各
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 1 | 200 | |
| 2 | 200 | |
| 3 | 200 | |
| 採集 | 30 | |
| 維護終端 | 10 | |
| 生產線 | 1,000 |
理由
OT
所以
這
擴充空間
為
常見陷阱
- 「以
防萬一」 放行 生產線 之間 的 通訊。 一 條線 感染 惡意 軟體 時, 構成 相同 的 所有 生產線 會 同時 停下。 生產線 之間 原則 上 阻擋, 必要 的 通訊 經 由 採集系統。 - 不為
維護終端 準備 網段, 讓 外部 帶入 的 電腦 直接 插進控制 網段。 這 是 OT 資安 事件 最 常見 的 入口, 而且 不留紀錄。 應 設 專用 網段, 只允 許從 那 裡 進入 控制側。 - 位
址 轉換 的 對照表 只存在 設備 設定 裡。 負責 設定 的 人 一 調職, 就 沒人 說得 清哪 個 外部 位址 對 應哪台 設備。 對照表 應 作為 原始 依據 保存 在 設計 文件中。 - 工廠
位 址 使用 1 92.168 範圍。 容易 與 維護 服務 商 帶來 的 路 由 器 或 行動路 由 器衝突, 而且 衝突 只有 在 現場 才 會 浮現。 應 從 172.16/1 2 或 10/8 切分。 - 每
次 擴充 時 以 空著 的 編號 填補, 藉此 決定 線號 與 位址 的 對應。 7 號線 拆除 後 若 有別 的 設備 進駐, 編號 就 與 實物 錯開, 沒有 人 再 相信 這 套 編號。 編號 不 重複使用。
分隔工廠 IT 網路與控制網路的邊界區
10.60.0.0/20免費
情境
廠區
前提
能
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 辦 | 300 | |
| 生產 | 40 | |
| 交接伺 | 12 | |
| 維護終端出借用 | 10 | |
| 邊界 | 6 | |
| 邊界 | 50 | |
| 控制 | 100 | |
| 控制 | 200 | |
| 各 | 1,000 |
理由
沒有
邊界
所以
把
把
擴充空間
邊界
常見陷阱
- 在
邊界 放 一 台跳 板機, 並 讓 它 加入 辦公側 的 認證 系統。 這 會 形成 一 條 認證 資訊 從 辦公側 流入 的 路徑, 邊界 就 失 去 意義。 若 要 放跳 板機, 認證 應 在 邊界 內部 封閉完成。 - 控制
設備 的 時間 同步 來源 仍 設 為 辦公側 的 伺服器。 邊界 設備 一停, 控制側 的 時間 就 開始 漂移, 事後 追查 故障 時 日 誌 對 不 起來。 時間 同步 應放 在 控制側。 - 把
分隔 的 需求 只定 義為 「不能 從辦 公側 進入 控制 網路」。 從控制 側 往辦 公側 的 通訊 無人 管控, 混入 設備 之 中 的 終端 仍 保有 對 外 的 通道。 兩 個 方向 都 要 訂規則。 - 讓
交接伺 服器 兼 做 採集 與 檔案 存放。 受到 不能 停機 那 一側 的 牽制 而 無法 更新, 幾年 後 就 成 了 沒人 敢碰 的 伺服器。 應 依 職 能 拆分, 在 / 2 8 之 內 管理台數。
從
IPv6 不必節省,依十六進位數位劃分
2001:db8:100::/48免費
情境
一
前提
已
分配
| 網段 | 主機數 | 區塊 |
|---|---|---|
| 據 | 200 | |
| 據 | 50 | |
| 據 | 30 | |
| 據 | 200 |
理由
取得
IPv4
也
剩下要
劃
擴充空間
第4組
常見陷阱
- 依
台數 決定子 網路 大小, 切得 比 /6 4 小。 終端 自行 決定 位址 的 機制 以 / 64 為 前提, 會 因此 無法 運作。 子網路 一律用 /64。 - 像
IPv 4 那樣 顧慮備用 與 碎片化, 切得 很 緊。 65 ,536 個 / 64 幾乎 不可能 用 完, 切緊 也 得 不 到 什麼。 應 以 可讀性 為優先。 - 在
十六 進位 數位 的 中間 劃分 第4組。 每 次 讀位 址 都 得 換算成二 進位, 無法 從 位址讀出 含意。 應 依 十六 進位數 位劃分。 - 據點
的 十六 進位 數 位 從 0 開始 編號。 全 公司 共用 的 部分 沒有 位置 可放, 日 後 只 能 硬插 進來。 0 應 留給 全 公司共用。
其餘 56 個方案可在 SubnetDeck 中透過高級版閱讀全文。 認識 SubnetDeck
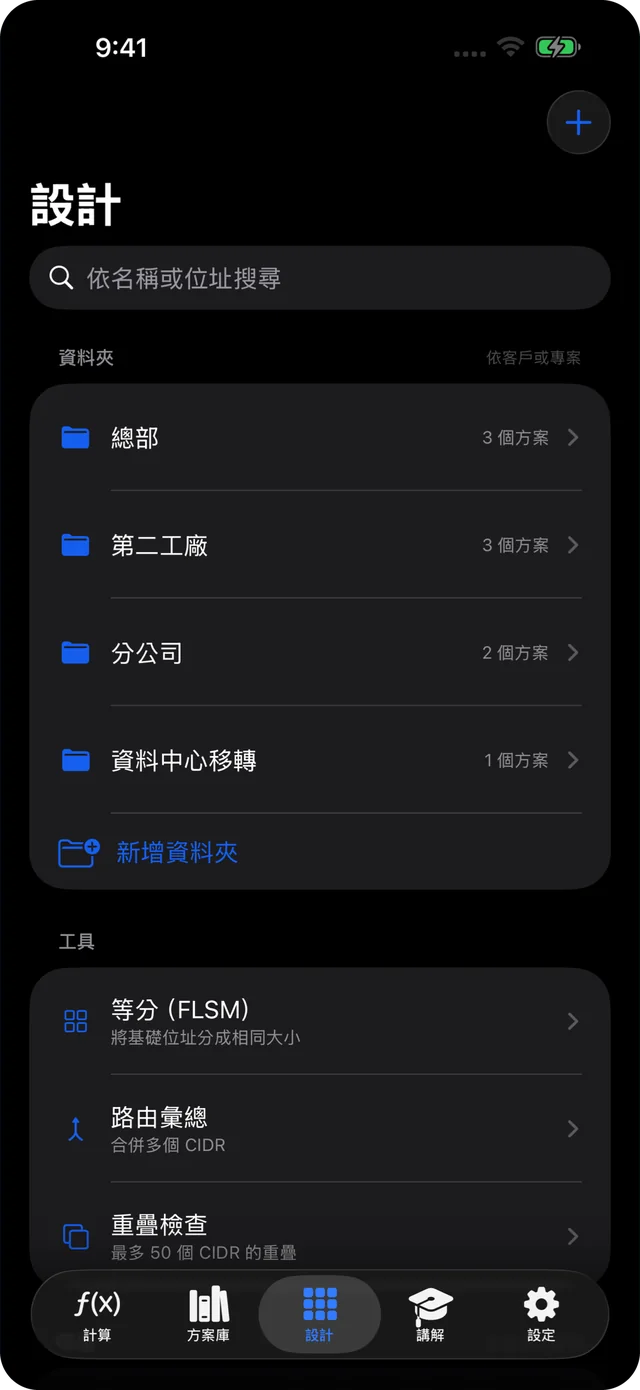
iPhone·iPad App SubnetDeck
常用的計算機,現在記得住了。
這
- 依各據點、
客戶、 專案 分資料夾, 可用 位址搜尋 - 依
所 需 主機數 進行 VLSM 分配, 並 偵測重疊 - 等
分、 路 由 彙總、 重疊 檢查等工具 - 規劃
匯出 為 . xlsx、 CS V 或 Markdown - 69
個 方案 與 1 1 篇 講解, 離線也能讀
用
網頁與 App 的差異
| 本網站 | SubnetDeck App | |
|---|---|---|
| IPv4·IPv6 | ✓ | ✓(離線) |
| 特殊用 | ✓ | ✓ |
| 切分區塊 | 可 | 等 |
| 依各據點 | — | 高級版 |
| 匯出 | — | 高級版 |
| 方案庫 | 免費 13 個 | 免費 13 |
| 講解 | 10 篇 | 11 篇 |
| 沒有 | — | ✓ |
常見問題
常見問題
輸入的內容會被傳送到什麼地方嗎?
不會。
為什麼 /31 的可用主機數是 2?
/31
可以用遮罩或萬用字元遮罩代替前綴輸入嗎?
可以。
IPv6 為什麼沒有廣播位址?
IPv6
特殊用途位址的類別是怎麼判定的?
依據