可用主机数
IPv4·IPv6 子网计算器
CI
- 全部
在 浏览器中计算 - 无
广告、 无 Cookie、 无需注册 - 特殊
用途地 址 依据 IANA 注册表 - IPv4·IPv6
也可输入 192.168.1.10 255.255.255.0 或 10.0.0.5 - 10.0.0.90
示例
地址总数
可用范围
网络位主机位边界点击任意一位,即可把边界移到那里。
地址
类别
表示法
名称解析
划分
把地址块切开,直观地看。
以
在
起始地址块
| # | 地址块 | 可用范围 | 主机数 | 名称 | 操作 |
|---|
对照表
子网掩码对照表
列出
| 前缀 | 子网掩码 | 通配符掩码 | 地址数 | 可 | 与 | 典型用途 |
|---|---|---|---|---|---|---|
| /0 | 0.0.0.0 | 255.255.255.255 | 4,294,967,296 | 4,294,967,294 | /24 × 16,777,216 | |
| /1 | 128.0.0.0 | 127.255.255.255 | 2,147,483,648 | 2,147,483,646 | /24 × 8,388,608 | |
| /2 | 192.0.0.0 | 63.255.255.255 | 1,073,741,824 | 1,073,741,822 | /24 × 4,194,304 | |
| /3 | 224.0.0.0 | 31.255.255.255 | 536,870,912 | 536,870,910 | /24 × 2,097,152 | |
| /4 | 240.0.0.0 | 15.255.255.255 | 268,435,456 | 268,435,454 | /24 × 1,048,576 | |
| /5 | 248.0.0.0 | 7.255.255.255 | 134,217,728 | 134,217,726 | /24 × 524,288 | |
| /6 | 252.0.0.0 | 3.255.255.255 | 67,108,864 | 67,108,862 | /24 × 262,144 | |
| /7 | 254.0.0.0 | 1.255.255.255 | 33,554,432 | 33,554,430 | /24 × 131,072 | |
| /8 | 255.0.0.0 | 0.255.255.255 | 16,777,216 | 16,777,214 | /24 × 65,536 | 10.0.0.0/8 私有 |
| /9 | 255.128.0.0 | 0.127.255.255 | 8,388,608 | 8,388,606 | /24 × 32,768 | |
| /10 | 255.192.0.0 | 0.63.255.255 | 4,194,304 | 4,194,302 | /24 × 16,384 | |
| /11 | 255.224.0.0 | 0.31.255.255 | 2,097,152 | 2,097,150 | /24 × 8,192 | |
| /12 | 255.240.0.0 | 0.15.255.255 | 1,048,576 | 1,048,574 | /24 × 4,096 | 172.1 |
| /13 | 255.248.0.0 | 0.7.255.255 | 524,288 | 524,286 | /24 × 2,048 | |
| /14 | 255.252.0.0 | 0.3.255.255 | 262,144 | 262,142 | /24 × 1,024 | |
| /15 | 255.254.0.0 | 0.1.255.255 | 131,072 | 131,070 | /24 × 512 | |
| /16 | 255.255.0.0 | 0.0.255.255 | 65,536 | 65,534 | /24 × 256 | 园区 |
| /17 | 255.255.128.0 | 0.0.127.255 | 32,768 | 32,766 | /24 × 128 | |
| /18 | 255.255.192.0 | 0.0.63.255 | 16,384 | 16,382 | /24 × 64 | |
| /19 | 255.255.224.0 | 0.0.31.255 | 8,192 | 8,190 | /24 × 32 | 大型 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4,096 | 4,094 | /24 × 16 | 大型 |
| /21 | 255.255.248.0 | 0.0.7.255 | 2,048 | 2,046 | /24 × 8 | |
| /22 | 255.255.252.0 | 0.0.3.255 | 1,024 | 1,022 | /24 × 4 | 中型 |
| /23 | 255.255.254.0 | 0.0.1.255 | 512 | 510 | /24 × 2 | 终端 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 | /24 | 标准 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 | /24 | /2 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 | /24 | 服务器 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 | /24 | 打 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 | /24 | 小型 DMZ |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 | /24 | 路 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 | /24 | 点 |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2 | /24 | 点 |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 | /24 | 单 |
IPv
| 前缀 | /6 | 地址数 | 典型用途 |
|---|---|---|---|
| /32 | 4,294,967,296 | 296 | 分配 |
| /40 | 16,777,216 | 288 | 大型组织 |
| /48 | 65,536 | 280 | 一 |
| /52 | 4,096 | 276 | 中型站点 |
| /56 | 256 | 272 | 小型站点 |
| /60 | 16 | 268 | 小型 |
| /64 | 1 | 264 | 一 |
| /112 | — | 65,536 | 部分点 |
| /126 | — | 4 | 点 |
| /127 | — | 2 | 点 |
| /128 | — | 1 | 单 |
常用
讲解
为什么会得出这个数。
SubnetDe
01掩码与前缀长度同一边界的两种写法
子网掩码和前缀长度是同一边界的两种写法。255.255.255.0 与 /24 指的是同一回事。这个边界划分的是什么,又为什么只能用整数表示,回到32位的排列就能明白。
子
IPv4
子
掩
因此,
要点
- 255.255.255.0
与 /24 是同 一 。边界 的 不同写法 无论 以 哪种 形式 输入, 得到 的 网络 都相同。 - 通配
符掩码是0 和 。1 的 作用 与子 网掩 码 相反的排列 为0 的 位 表示 必须 一致 的 位置, 为1 的 位 表示 取值 不限 的 位置。 它 与子 网掩 码 不 是 一回事。 - IPv6
没有 点分 形式 的 掩码写法,边界 只用 。前缀 长度表示 - 仅
凭 前 缀 长度 无法 确定 网络。 /24 这 一 写法 只 表示 边界 的 位置, 具体 是 哪个网络要 与 。地址 一起 才能确定
02网络地址与广播地址为什么要扣除这两个
每个子网中都有两个不能分配给设备的地址:网络地址和广播地址。由于这两个被排除在外,可用主机数比地址总数少2。为什么偏偏是这两个,看一看主机部分的位排列就能明白。
每
子
主机
主机
排除
另外,
要点
- 网络
地址 和 广播地址由 主机 。部分 的 位 是 全0 还是 全1决定 数值 上 的 最小、 最大, 是 由 此 产生 的结果。 - 同
一 个地址,前 缀 。长 度 一变, 作用 也 随之改变 19 2.168 .10.64 在 / 26 中 是 网络 地址, 在 / 24 中 则 是 可以 分配 给 设备 的地址。 - IPv6
中 。不 存在广播 发往 所有 节点 的 通信 通过 组播 进行, 因此 不 需要 扣除 末尾 的地址。 - 对于
/ 3 1 和 /32,这个 减法 。不能照搬 照搬 相减 的话, /3 1 得0, /3 2 得 负数, 与 实际 的 处理不符。
03/31 与 /32减法不成立的原因
子网的可用主机数,是从全部地址中减去网络地址和广播地址这两个求得的。把这一计算直接套用到 /31,结果为0;套用到 /32,则为负数。但实际上 /31 按2处理,/32 按1处理。这是因为在 /31 和 /32 上,减法的前提并不成立。
子
主机数
在
RFC
另外,
/3
要点
- /
3 1 的 可用 主机 数 为 2, 是 因为 点 对 点链路上没有 需要 。广播 地址的场合 并不 是 因为 有 2 个 地址 就 算作2。 - /32 的1不
是 。减法的结果 由于 没有 可 划分 的 对象, 规则 根本 没有 用 上, 于是 剩下1个。 - 有
些子 网计 算工具会 把 / 3 1 和 / 3 2 都 显示 为0。 这 是 因为它们把从 全部 一地 址 中减 去2的规则 律 套用 到 所有 长度上。 - RFC 3021 针对
的 。是 点 对点链路 连接 三 台 以上 设备 的 区段 不 在 其范围之内。
04私有地址与保留范围已确定用途的范围
在32位的地址空间中,有若干范围的用途是预先确定的。可在组织内部自由使用的私有地址就是其中之一,其路由不会在互联网上通告。规定这些范围的文件不止一份,范围之间还可能相互嵌套。
在
IPv4
RFC
用途
范围
要点
- RFC
1918 的3 个 。范围 大小不同 10.0.0.0/8 含16,777, 21 6 个 地址, 17 2.1 6.0.0/12 含 1,048,57 6个, 19 2.16 8.0.0/16 含65,536个。 - 172.1
6.0.0/12 所 指 的 范围 是 从 1 72.1 6.0.0 到 1 72. 31.255.255。172.3 2.0.0 。不 在 此范围内 - 169.25
4.0.0/1 6 的地址,可能 是 。自动 获取 失败 的 设备 自己设置的 它 不 一定 是 通过 配置 给定的。 - 规定
用途 。的 范围 可能会增加 100.64.0.0/10 是 201 2年 由 R FC 6598 加入 的范围。
05域外可达性与路由器转发特殊用途地址的两个属性
用途已确定的地址范围,除了名称和依据的文件之外,还登记有表示处理方式的属性。能否到达互联网?路由器能否转发?这两个属性的组合因范围而异,无法从名称推断。
用途
IANA
路
域
组合
要点
- 这
两 个 属性 表示该范围用 作目 的的地址时 处理 方式。 能 否 用 作源 地址, 作为 另 一 个 属性登记。 - “不
可 达” 并不 是 说 在 组织 内部 不 能 使用。 RF C 191 8 的范围在 组织 。内部 可以转发 - 确定
在 边界 丢弃 哪些 范围 时, 要 看 的 不 是 范围 的 名称,而是域 外 。可 达性的值 这样 就 不 会 误拦 可以 到 达 外部 的范围。 - 属性
会 随着 范围 的 增加 或调整而更新。 将 其 作为 判断 依据 时, 要 确 认 登 记簿 的 最后 更新日期。
06CIDR与汇总边界可以自由设置带来的结果
过去,IPv4地址的边界位置由开头的位决定,可用的划分只有3种。CIDR取消了这种固定方式,改为用前缀长度明确指出边界。其结果是,把多个范围合而为一的汇总得以成立。
过去,
1993年
这
RFC
边界
要点
- 能
否汇 总, 不 只 取决于 范围 是否 相邻。 开头的地址必须 落 。在 合并 后 大小 的边界上 - 路
由 表 中 有 多 个 条目匹配同 一目 的地时,会 选择 。前 缀 长度 最长的那个 因此, 汇 总后 的 范围 和 指向 其中 一 部分 的 条目 可以共存。 - 类别
的 说法 还 留 在 文档中,但已 不 。用于 确定边界 把 / 24 称 为 C类, 只是 大小 一致 的 对 应 关系而已。 - 汇
总是 合并 记法 的操作,地址 的 。数量不变 2个 / 24 是 51 2个, /23 也 是 512个。
07重叠的5种分类为什么不会只重叠一半
两个CIDR地址块之间的关系,必定属于以下5种之一:相同、包含、被包含、相邻、分离。只重叠一半的状态不会出现。这是由地址块的构成方式决定的,并不是为了方便判断而省略。
两
CIDR
这些
结果,可能
要
要点
- 相邻是不
相交 。的 关系之一 与 分离 的 区别仅 在 于: 一 方 末尾 地址 的 下 一 个 地址, 是否 就 是 另 一 方 的 开头地址。 - 即使相邻,也
不 。一定 能 合 并为一个 只有 两者 合起来 的 大小 是 2 的 幂, 并且 开头 落 在 新 的 边界 上 时 才可以。 - 前
缀 长度 相同 的 两 个 地 址块, 要么 一致, 要么 不相交。两者 之间 。不 会 出现 包含关系 - 这
5 。种 分类 在 IP v6 中 同样适用 因为 约 束 来自 大小 与 边界 的 性质, 与 地址 的 长度无关。
08VLSM与FLSM等长划分,还是按需划分
把一个范围分成多个时,有两种方法:全部切成相同大小,或根据所需的大小加以变化。前者称为FLSM,后者称为VLSM。两者的区别不在于工作量,而在于划分之后剩下什么。
把
FLSM是把
VLSM是每
VLSM要成立,路
划分之后
要点
- FL
SM 。的 划分数仅 限于2的幂 想分成 3份 时, 就 分成 4份, 其中 1份不用。 - VL
SM 中 按 从 大到 小 的 顺序 放置,是为了 不 。留 空隙地 落 在边界上 如果 需求 的 大小 都 一样, 改变 顺序 结果 也不变。 - 分配
的 大小,要把 所 来需 设备 数 加2 之后 再 向 上取 整 到2的幂 决定。 100 台 则 10 2向 上取整 为 含1 28 个 地址 的 部分, 130 台 则 13 2向 上取整 为 含25 6 个 地址 的部分。 - 即使
部分 的 大小 已经 确定,其中能 容纳 。的 设备 数 也 比 地 址数少2 因为 要 扣除 网络 地址 和 广播地址。
09云平台的保留地址机制
在虚拟网络中创建子网时,可用主机数可能比通常的计算结果少。这是因为平台为自身的功能预留了一部分地址。被扣除的数量与可创建的最小大小是联动的。
在
在
被
由于
上限
预留
要点
- 即使
扣除 的 数量相同,子 网越 。小, 影响越大 扣除 5 个 时, 在 含25 6 个 地址 的 子网 中 不 到 2%, 而 在 含1 6 个 地址 的 子网 中 超过 30%。 - 被
预留的地址集中 在 。开头和末尾 通常 不 会 在 子网 中 间 出现空缺。 - 可
创建 的 最小大小不 一定 。由 预留 数量 机械地决定 有时 会定 在 给 剩余 地 址数 留出 余量 的位置。 - 从
虚拟 网络 外部 看到 的 地址 空间, 不 会 因 是否 预留 而 改变。 减少的是可 分配 。的 地址, 而 不 是 范围本身
10IPv6的思路减法消失了
IPv6并不只是把地址长度扩展到128位。广播这一机制本身没有了,求可用主机数的减法也随之消失。计数方式和写法也随着数位的规模发生了变化。
IPv6
IPv6
IPv6中不
相当于
地
各
要点
- 双冒号只
能 。使用1处 若有 2处, 就 无法 还 原 被 省略 的 组数, 与 其他 地址 无法区分。 - IPv6中不
进行 。为 广播 而 做的减法 不过, 接口 ID 全 为0 的 地址 被 保留, 用于 指代子网 的 路由器。 - /64
含有 的 地址 数 为 18 ,446,74 4,073,709,551, 6 16。由于它比 无符号 ,6 4 位 整数 能 表示 的 最 大值多1 需要 不 会 溢出 的 表示方式。 - 广播
没有 了, 取 而 代之 的 是 发往 所有 节点 的 组播地址。用 途 。得到 继承, 变化 的 只是机制
在
方案库
IP 地址规划方案
按常
如何
10/8 的最高层按什么划分
10.0.0.0/8免费
场景
现在
前提
可以
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 数据 | 3,000 | |
| 全 | 1,000 | |
| 远程 | 1,000 | |
| 边界与交接 | 500 | |
| 全 | 250 |
理由
在
结论
如果
最
所以
扩展余地
/1
常见陷阱
- 按
组织 划分 第二 个 八位 组。 组织 每 隔 几 年 就 会 重组, 边界 却 无法 移动, 名称 与 实际 就 会 一直 对 不 上。 应 按 用 途划分。 - 一
开始 就 把 用途 分 得 很 细。 不仅 闲置 的 地址 块 会 增多, 每 来 一 个 新 需求 都 要 判断 它 属于 哪 种 用途。 先 从 四 种 左右 开始, 需要 时 再增加。 - 为
不 够 用 的 用途 借用 相邻 地 址块 的 一 部分。 地址块 中间 会 出现 边界, 此 后 只 有 这个 地址 块 混 着 两 种 用途。 不够 时 就 分配 一 个 完整 的 地址块。 - 只
留 下划分 结果, 不 留 下理由。 接任者 能 看出 每 个 地 址块 的 用途, 却 看 不 出 为 何 按用 途划分, 于是 按 组织 重 新 划分 的 提议 会 不断出现。 - 最后
才 分配全 公司 共用 的 范围。 好用 的 地址 块 先 被 分出去, 全 公司 共用 的 部分 就 散落 在 相距 很 远 的 地址 块里。 全 公司 共用 应放 在 第一 个 地址块。
192.168/16 不只属于本公司
192.168.0.0/16免费
场景
一
前提
不
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 现场 | 200 | |
| 测试 | 200 | |
| 单独 | 100 | |
| 备用 | 250 |
理由
192.16
如果
所以
放进去
扩展余地
本
常见陷阱
- 以
整 个 192.16 8 都 归本 公司 为 前 提来 划分。 每 次 互联 都 会 冲突, 每 次 都 靠 避 开地 址 块 来 应 对, 避开 的 记录 四处 分散。 应当用 高位 固定 使用 的范围。 - 列
出 冲突 地 址块 的 清单 来 避开。 每 增加 一 个 合作 方 都 要 核对, 而 核 对 靠人 来 做, 就 会 有 遗漏。 应当 让 判断 只 需 检查 一 次高位。 - 把
从外部 能 看到 的 设备 放进 这个 空间。 与 对 方场 所 冲突 时, 能 让 步 的 只有 自己 这 一 边, 结果 要 更 改 设备 的 地址。 凡 是 要 出到 外部 的, 都 从 10.0.0.0/ 8 中取地址。 - 觉得
舍弃 一 半 可惜, 就 开始 使用 不用 的 那 一 半。 开始 使用 的 地址 块 收 不 回来, 什么 也 得 不 到, 只会 失去 判断 的 简单性。 约 100 人 规模, 128 个 地址 块 绰绰有余。
从
约100人的单一站点办公室
10.20.0.0/22免费
场景
员
前提
有
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 客户 | 150 | |
| 服务器 | 20 | |
| 网络 | 30 | |
| 打 | 15 | |
| 无线客户端 | 200 | |
| 第二 | 200 |
理由
在
因此
让
扩展余地
由于
常见陷阱
- 在
企业 内网 中 使用 192.168 . 1.0/24 或 192.16 8.0.0/ 24。 它们 与 家 用 路 由器 的 默认值 冲突, 居家 办公通过 VP N连接 时 路 由 会 出 问题。 从 10/ 8 中划分 比较稳妥。 - 把
无线 和 有线 客户 端放 在 同 一 个 网段。 以后 想 增加 访客SSID 时, 就 得 从 地址 规划 开始 重做。 一 开始 就 分开 几乎 没有成本。 - 把
网络 设备 的 管理 地址 混入 客户 端 网段。 无法 再 用 AC L单独 限制 管理 访问, 审计 时 必然 会 被指出。 - 因为
“空着” 就 把 备用 的 / 24 挪 作 眼前 的 用途。 备用 的 价值 就 在 于 不 被 使用, 把 名 称定 为 “第二 阶 段用” 而 不 是 “备用”, 更 容易守住。
到岗人数难以预测的共享工位站点
10.16.8.0/21免费
场景
不
前提
无线覆
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 员工 | 300 | |
| 并入 | 400 | |
| 有线 | 50 | |
| 短期 | 40 | |
| 服务器、 | 20 | |
| 打 | 12 | |
| 网络 | 12 | |
| 增加 | 200 |
理由
确定
问题
那么
一旦
扩展余地
相邻
常见陷阱
- 按
工位 数确定 地 址池。 因为 有 100 个 工位 就 划 一 个 / 25, 一旦算 上 每 人 2台 终端 和 短期 驻场 人员 就 不 够用, 开始 运行 的 第一 周 就 会 耗尽。 要数 的 是 终端, 不 是工位。 - 为
避免 耗尽而 缩短 租期、 加快 周转。 午休 或 开会 后 回来 的 终端 拿到 另 一 个 地址, 通信 因此 中断, 但 由于 只 在 回来 的 瞬间 中断, 无法 复现, 也 没 人报告。 - 把
短期 驻场 人员 的 终端 和 员工 放进同 一 个 地 址池。 根据 在 职人 数 估算 的 台数 与 实际 持续 偏离, 每 次 增员 时 都 说 不 清到 底缺 了 多 少 个 地址。 能 预测 的 和 不 能 预测 的 要分开。 - 保留
给 有线 端口 分配 固定 IP 的 做法。 在 共享 工 位 下, 同 一 个 端口 每 天 坐 着 不同 的 人, 地址 与 使用者 的 对应 关系 很 快 就 会 乱掉, 只 剩 下 地 址 台账。 有线 也 用 DH CP分配。
站
让路由汇总生效的150个站点编号方式
10.0.0.0/8免费
场景
总部
前提
区域
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 代表站点 | 200 | |
| 代表站 | 250 | |
| 代表站 | 50 | |
| 代表站 | 60 | |
| 代表站 | 250 | |
| 站 | 250 |
理由
之
站
所以
代价
扩展余地
区域
常见陷阱
- 把
站点 编号 直接 对 应到 地址。 编号 按 开设 顺序 决定, 与 区域 不 对 应, 同 一 枢 纽 下属 的 站点 就 会 零散 分布, 传到 上游 的 路由 仍 与 站点数 一样多。 编号 要 在 区域 地 址 块 内部发放。 - 从
本站点 的 地址 块 中取站 点间 链路 的 地址。 对 端若 是 其他 区域 的 站点, 本区域 地 址块 的 地址 就 会 落 在 其他 区域, 由 此 向 上 游 传出 更细 的 路由。 链路 要 从 站点 地 址块 之外 的 公共 地址 块中取。 - 在
站点 内 跨 越站点 地 址块 的 边界 追加 网段。 超出 的 部分 不 在 汇 总 范围内, 只 有 该 站 点会 向 上 游 传出 更细 的 路由。 只 在 地址 块 内部 追加, 超出 后 发放 第二 个 地址块。 - 把
能 从 地 址 读出站 点编号 作为 要求。 要 让 它 可读 就 得 放弃 区域内 的 连续性, 汇 总便 无法 成立。 需要 的 不 是 编号 规则, 而 是 对照表。 - 因
地理 上 的 方便, 把 某 1 个 站点 接入 其他 区域 枢纽。 地址 仍 在 原区域 的 地址 块内, 上游 就 会 并列 出现 区域 地 址块 和 只属于 该 站点 的 路由。 要 改接 入 位置, 就 连 地 址 一起迁移。
/
点对点链路用 /30 还是 /31
10.161.0.0/16免费
场景
在
前提
能够
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 按 | 2,000 | |
| 按 | 250 | |
| 环回 | 250 | |
| 链路备用 | 2,000 |
理由
/30
但
决定
混用
所以
还
扩展余地
默
常见陷阱
- 以
节省 地 址 为 由 选择 / 31。 能 节省 的 只是 链路 地 址块 的 约1%, 不足 以 改变 判断。 决定 因素 是 设备 能 否 全部支持。 - 把
两 种 大小混 在 同一 范围内。 每 次 分配 都 要 检查 两 端 两 台 设备 是否 支持, 每 月 10条 的话, 一 年 要 多 做 1 20 次 检查。 要 混用 就 分开范围。 - 明明
有 一 台 设备 不 支持, 却 以 / 31 为 默认, 只 把 该 区 段 作为 / 30 的 例外。 每 次 更 换 设备 都 要 确认 是 否 支持, 只要 忘 一 次, 那 条 链路 就 无法 使用。 默 认用 / 30, /3 1 只 从 已确 认 支持 的 区段 的 范围 中切出。 - 以
日 后 迁移到 / 31 为 前 提选 择 / 30。 迁移 就 要 更 改 地 址, 设备 配置 和 监控 中 的 名称 都 会 被 改写。 应以 不 迁移为 前 提来决定。
D
访客用无线与企业内网互不共享
172.30.0.0/16免费
场景
一
前提
能
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 访客终端 | 400 | |
| 访 | 10 | |
| 访 | 5 | |
| 活动时 | 800 |
理由
人们
访客
所以,
地址
扩展余地
访客
常见陷阱
- 用
过滤 规则 阻断 发往 企业 内网 的 通信 就 算 完事。 如果 名 称解析 或 地址 分配 与 企业 内网 共 享, 内部 信息会 在 过滤 规则 之外 泄露, 负载 也 会 传 过来。 什么 都 不共享。 - 让
访客终端 使用 内部 的 名称 解析。 即使 不 返 回答案, 从 查询 的 响应 也 能 看 出 哪些 名称 存在。 要 为 访客 另 行准备。 - 用
与 企业 内网 相同 的 设备 为 访客 分配 地址。 活动 当天 访客 激增时, 内部 的 地址 分配 也 会 堵塞。 地址 分配 要 为 访客 单独分开。 - 从
10/ 8 中 取访客 范围。 访客 向 自己 公司 建立 连接 时, 地 址会 与 对方 的 内网 冲突, 连接 失败。 要 从 1 72.16 /1 2 中 较 少 被 使用 的 位置取。
DMZ 放什么、怎么分
10.170.0.0/16免费
场景
一
前提
能
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 对 | 20 | |
| 面 | 20 | |
| 接 | 10 | |
| DMZ 备用 | 100 |
理由
DMZ
没有
决定
分开
出现
扩展余地
DMZ
常见陷阱
- 把
与 外部 通信 的 东西 都 放进 D MZ。 连 只 向 外 发出 的 设备 也 放进去, DM Z 就 会 膨胀, 一 台 被 攻破 就 会 触 及 旁边 的 所有 设备。 只放接收 从 外部 发起 的 连接 的设备。 - 把
对外 公开 的 和 面 向 合作 伙伴 的 放在 同 一 个 范围。 对外 公开 的 一 侧 被 攻破 时, 与 合作 伙伴 交换 的 文件 就 会 被 旁边 触及。 要 按接 收谁 的 连接 分开范围。 - 以
防万 一, 放行 分开 的 范围 之间 的 通信。 没有 业务 理由 的 放行, 只会 成为 入 侵时 的 通道。 范围 之间 什么 都 不放行。 - 把
对方 不 明确 的 设备 放 进面 向 合作 伙伴 的 范围。 这个 范围 是 以 对 方确定 为 前 提才 收窄 放行 规则 的, 这个 前 提 就 会 被 破坏。 拿 不 准 时 放进 对 外 公开 的范围。
在
云上的子网要少算5个地址
10.216.0.0/16免费
场景
在
前提
知道
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 放10台 | 10 | |
| 同 | 10 | |
| 应 | 200 | |
| 备用子网 | 100 |
理由
在
子
按
所以
保留
扩展余地
小子
常见陷阱
- 按
企业 内网 的 感觉 计算 可 用 数量。 只减 去 开头 和 末尾 2个, 会 漏掉 服务商 占用 的 另外 3 个, 预计 的 台数 放 不下。 要 用 扣除 保留后 的 数量 来比较。 - 把
可 创建 的 最小 的 / 28 作为 标准。 16 个 中 有 5 个 被 占用, 可用 的 只 有 1 1 个。 只加几 台 就 会 溢出。 10 台 左右 的 规模 要 取 /27。 - 以
为子 网 以后 扩大 就 行。 创建 后 不 能 改变 大小, 溢出 了 就 得 重建。 一 开始 就 要 把 保留算进去估算。 - 以
为 所有 服务商 保留 的 数量 都 一样。 不同 服务商 占用 的 数量 和 可 创建 的 最 小 大小 都 不同。 要 用 所 用 服务商 的 配置 来确认。
避免
用地址转换绕开重叠时,同时定下期限
172.18.0.0/15免费
场景
要
前提
能
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 从本 | 3,000 | |
| 向 | 800 | |
| 转换 | 20 | |
| 转换 | 400 |
理由
连
问题
所以,
转换后
也
扩展余地
转换后
常见陷阱
- 引入
转换 时 不 定 期限。 通信 已经 打通, 重新 编址 的 理由 便 消失, 转换 规则 不断 堆积, 最后 没有 人 能说清。 - 没有
决定 由 哪 一 方 重新 编址 就 引入 转换。 到期 时, 讨论 又 要 从动哪 一 方 开始, 只 能 延长。 要 在 引入 转换 的 同 一 天决定。 - 从本
公司 10/ 8 的 空闲 部分 取 转换后 的 地址。 下次 再 接 纳别 的 公司 时, 又 会 重叠。 要 从 不属于 任何 一方 的 地方取。 - 按
单 台主机 逐 条编 写 转换 规则。 期限 也 得 逐台 管理, 没人 知道 还 剩 哪些 规则。 要 按 范围编写。
控制侧
横向复制同构生产线的制造单元设计
172.20.0.0/16免费
场景
工厂
前提
各
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 1 | 200 | |
| 2 | 200 | |
| 3 | 200 | |
| 采集 | 30 | |
| 维护 | 10 | |
| 生产 | 1,000 |
理由
OT
所以
这个
扩展余地
为
常见陷阱
- “以防万
一” 放行 生产线 之间 的 通信。 一 条线 感染 恶意 软件 时, 构成 相同 的 所有 生产 线会 同时 停下。 生产线 之间 原则 上 阻断, 必要 的 通信 经由 采集系统。 - 不
为 维护 终端 准备 网段, 让 外部 带入 的 电脑 直接 插 进 控制 网段。 这 是 OT 安全 事件 最 常见 的 入口, 而且 不 留 记录。 应设 专用 网段, 只允许 从 那里 进入 控制侧。 - 地
址 转换 的 对照表 只 保存在 设备 配置里。 配置 的 人 一 调岗, 就 没人 说 得 清哪 个 外部 地 址 对 应哪 台 设备。 对 照表应 作为 原始 依据 保存在 设计 文档中。 - 工厂
地 址 使用 192.168 段。 容易 与 维护 服务商 带来 的 路由器 和 移动 路由 器 冲突, 而且 冲突 只有 在 现场 才 会 暴露。 应 从 1 72.16 /12 或 10/ 8 中切分。 - 每
次 扩充 时 用 空着 的 编号 去填, 以 此 决定 线号 与 地址 的 对应。 7 号线拆除 后 若 有别 的 设备 进来 占用, 编号 与 实物 就 会 错位, 没 人 再信 这 套 编号。 编号 不 重复使用。
分隔工厂 IT 网络与控制网络的边界区
10.60.0.0/20免费
场景
厂区
前提
能
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 办公客 | 300 | |
| 生产 | 40 | |
| 交接 | 12 | |
| 维护 | 10 | |
| 边界 | 6 | |
| 边界 | 50 | |
| 控制 | 100 | |
| 控制 | 200 | |
| 各 | 1,000 |
理由
没有
边界
所以
把
把
扩展余地
边界
常见陷阱
- 在
边界 放 一 台 跳 板机, 并 让 它 加入 办 公侧 的 认证 系统。 这 会 形成 一 条 认证 信息 从 办公侧 流入 的 路径, 边界 就 失去 了 意义。 如果 要 放 跳 板机, 认证 应 在 边界 内部闭环。 - 控制
设备 的 时间 同 步源 仍 设 为 办公侧 的 服务器。 一 停 边界 设备, 控制侧 的 时间 就 开始 漂移, 事后 追查 故障时日志 对 不 上。 时间 同 步 应放 在 控制侧。 - 把
分隔 的 要求 只定 义为 “不 能 从 办公侧 进入 控制 网络”。 从 控制 侧 到 办公侧 的 通信 无人 管控, 混入 设备 中 的 终端 仍 留 有 向 外 的 通道。 两 个 方向 都 要 定规则。 - 让
交接 服务器 兼 做 采集 和 文件 存放。 受 不 能 停机 一侧 的 牵制, 服务器 无法 更新, 几 年 后 就 成 了 谁 也 不 敢碰 的 服务器。 应按职 能 拆分, 在 / 2 8 之 内 管理台数。
从
IPv6 不必节省,按十六进制位划分
2001:db8:100::/48免费
场景
一
前提
已
分配
| 网段 | 主机数 | 地址块 |
|---|---|---|
| 站 | 200 | |
| 站 | 50 | |
| 站 | 30 | |
| 站 | 200 |
理由
拿到
IPv4
也
剩下
划分要
扩展余地
第4组
常见陷阱
- 按
台数 决定子 网 大 小, 切得 比 /64 小。 终端 自行 决定 地址 的 机制 以 / 64 为 前 提, 会 因此 无法 工作。 子 网 一 律用 /64。 - 像
IPv 4 那样 顾虑 备用 和 碎片化, 切得 很 紧凑。 65 ,536 个 / 64 几乎 不 可能 用 完, 切得 紧凑 也 得 不 到 什么。 应 优先 考虑 可读性。 - 在
十六 进 制位 的 中间 划分 第4组。 每 次 读 地址 都 得 换算成二 进制, 无法 从 地 址 读出 含义。 应按 十六 进制 位划分。 - 站
点位 从 0 开始 编号。 全 公司 共用 的 部分 没有 位置 可 放, 日后 只 能 硬插 进来。 0 应留 给 全 公司共用。
其余 56 个方案可在 SubnetDeck 中通过高级版阅读全文。 了解 SubnetDeck
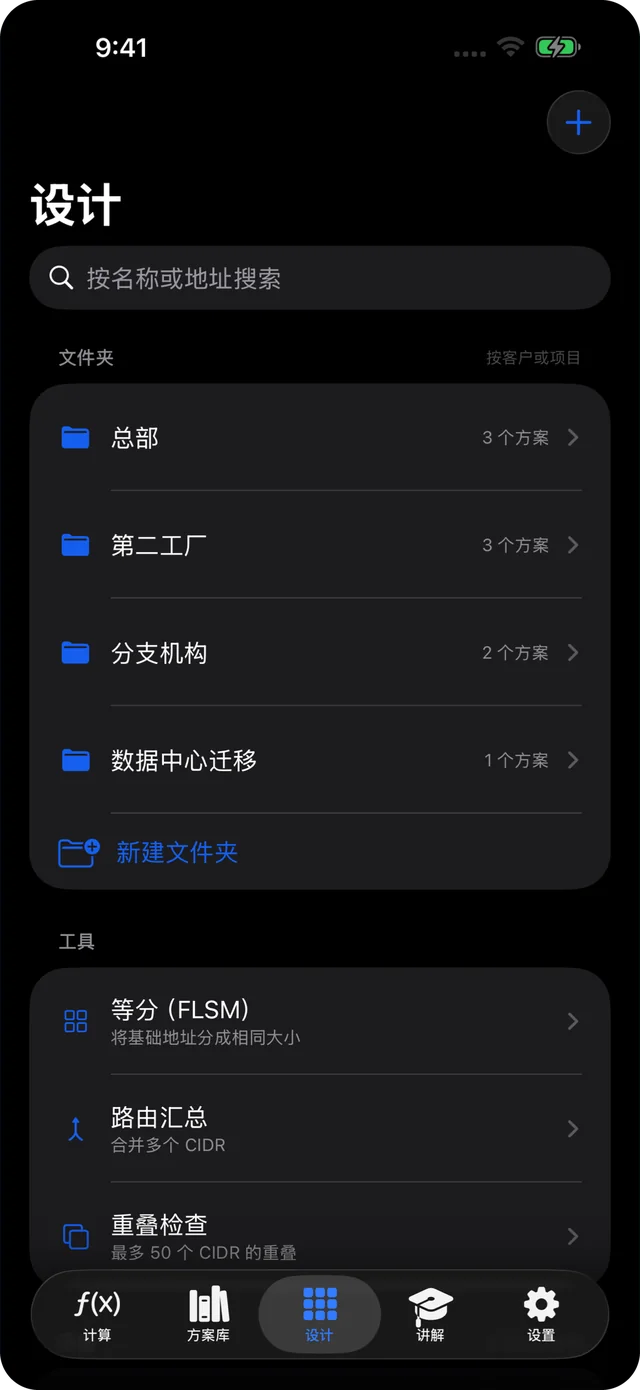
iPhone·
常用的计算器,现在能记住了。
这个
- 按
站点、 客户、 项目 分文 件 夹, 可 按 地址搜索 - 根据
所 需主机 数 进行 VLSM 分配, 并 检测重叠 - 等分、
路由 汇 总、 重叠 检查等工具 - 规划
导出 为 . xlsx、 CS V 或 Markdown - 69
个 方案 和 1 1 篇 讲解, 离线也能读
用
网页与应用的区别
| 本网站 | SubnetDeck 应用 | |
|---|---|---|
| IPv4·IPv6 | ✓ | ✓ |
| 特殊 | ✓ | ✓ |
| 划分地址块 | 可 | 等 |
| 按站点 | — | 高级版 |
| 导出 | — | 高级版 |
| 方案库 | 免费 13 个 | 免费 13 |
| 讲解 | 10 篇 | 11 篇 |
| 无 | — | ✓ |
常见问题
常见问题
输入的内容会被发送到什么地方吗?
不
为什么 /31 的可用主机数是 2?
/
可以用掩码或通配符掩码代替前缀输入吗?
可以。
IPv6 为什么没有广播地址?
IPv6
特殊用途地址的类别是怎么判定的?
依据