Nutzbare Hosts
Subnetzrechner für IPv4 und IPv6
Geben Sie einen CIDR, eine Subnetzmaske, eine Wildcard-Maske oder einen Adressbereich ein. Die Ergebnisse erscheinen beim Tippen, jeder Wert lässt sich mit einem Klick kopieren.
- Rechnet komplett im Browser
- Keine Werbung, keine Cookies, keine Anmeldung
- Adressen für besondere Zwecke nach den IANA-Registern
- IPv4 · IPv6
Auch 192.168.1.10 255.255.255.0 oder 10.0.0.5 - 10.0.0.90
Beispiele
Adressen gesamt
Nutzbarer Bereich
NetzbitsHostbitsGrenzeKlicken Sie auf ein Bit, um die Grenze dorthin zu setzen.
Adressen
Typ
Darstellung
Namensauflösung
Aufteilen
Einen Block aufteilen und sehen.
Ausgangspunkt ist das Ergebnis oben. Teilen Sie Blöcke in zwei Hälften, fügen Sie Hälften wieder zusammen und sehen Sie, wie sich der Adressraum verteilt. Im Web bis zu 64 Blöcke.
Geben Sie oben einen CIDR ein, um ihn aufzuteilen.
Ausgangsblock
| # | Block | Nutzbarer Bereich | Hosts | Name | Aktionen |
|---|
Namen, die Sie hier eingeben, gehen beim Schließen des Tabs verloren. In SubnetDeck behält jeder Standort seinen Plan (Segmentnamen, Größen und VLSM-Zuteilung) in Ordnern nach Kunde oder Projekt.
SubnetDeck ansehenTabelle
Subnetzmasken-Tabelle.
Jedes IPv4-Präfix mit Maske, Wildcard und Hostanzahl, dazu die IPv6-Größen aus der Praxis. Klicken Sie auf eine Zeile, um sie zu berechnen.
| Präfix | Subnetzmaske | Wildcard | Adressen | Nutzbare Hosts | Entspricht | Typische Verwendung |
|---|---|---|---|---|---|---|
| /0 | 0.0.0.0 | 255.255.255.255 | 4.294.967.296 | 4.294.967.294 | 16.777.216 × /24 | |
| /1 | 128.0.0.0 | 127.255.255.255 | 2.147.483.648 | 2.147.483.646 | 8.388.608 × /24 | |
| /2 | 192.0.0.0 | 63.255.255.255 | 1.073.741.824 | 1.073.741.822 | 4.194.304 × /24 | |
| /3 | 224.0.0.0 | 31.255.255.255 | 536.870.912 | 536.870.910 | 2.097.152 × /24 | |
| /4 | 240.0.0.0 | 15.255.255.255 | 268.435.456 | 268.435.454 | 1.048.576 × /24 | |
| /5 | 248.0.0.0 | 7.255.255.255 | 134.217.728 | 134.217.726 | 524.288 × /24 | |
| /6 | 252.0.0.0 | 3.255.255.255 | 67.108.864 | 67.108.862 | 262.144 × /24 | |
| /7 | 254.0.0.0 | 1.255.255.255 | 33.554.432 | 33.554.430 | 131.072 × /24 | |
| /8 | 255.0.0.0 | 0.255.255.255 | 16.777.216 | 16.777.214 | 65.536 × /24 | Privater Block 10.0.0.0/8 |
| /9 | 255.128.0.0 | 0.127.255.255 | 8.388.608 | 8.388.606 | 32.768 × /24 | |
| /10 | 255.192.0.0 | 0.63.255.255 | 4.194.304 | 4.194.302 | 16.384 × /24 | |
| /11 | 255.224.0.0 | 0.31.255.255 | 2.097.152 | 2.097.150 | 8.192 × /24 | |
| /12 | 255.240.0.0 | 0.15.255.255 | 1.048.576 | 1.048.574 | 4.096 × /24 | Privater Block 172.16.0.0/12 |
| /13 | 255.248.0.0 | 0.7.255.255 | 524.288 | 524.286 | 2.048 × /24 | |
| /14 | 255.252.0.0 | 0.3.255.255 | 262.144 | 262.142 | 1.024 × /24 | |
| /15 | 255.254.0.0 | 0.1.255.255 | 131.072 | 131.070 | 512 × /24 | |
| /16 | 255.255.0.0 | 0.0.255.255 | 65.536 | 65.534 | 256 × /24 | Campus oder großer Standort; 192.168.0.0/16 |
| /17 | 255.255.128.0 | 0.0.127.255 | 32.768 | 32.766 | 128 × /24 | |
| /18 | 255.255.192.0 | 0.0.63.255 | 16.384 | 16.382 | 64 × /24 | |
| /19 | 255.255.224.0 | 0.0.31.255 | 8.192 | 8.190 | 32 × /24 | Großer Standort oder Cloud-Netz |
| /20 | 255.255.240.0 | 0.0.15.255 | 4.096 | 4.094 | 16 × /24 | Großer Standort oder Cloud-Netz |
| /21 | 255.255.248.0 | 0.0.7.255 | 2.048 | 2.046 | 8 × /24 | |
| /22 | 255.255.252.0 | 0.0.3.255 | 1.024 | 1.022 | 4 × /24 | Mittleres Büro, LAN und WLAN |
| /23 | 255.255.254.0 | 0.0.1.255 | 512 | 510 | 2 × /24 | WLAN mit vielen Geräten |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 | 1 pro /24 | Standard-LAN-Segment |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 | 2 pro /24 | Halbes /24 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 | 4 pro /24 | Server oder Management (bis 62) |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 | 8 pro /24 | Kleines Segment, z. B. Drucker |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 | 16 pro /24 | Kleine DMZ |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 | 32 pro /24 | Router- oder Firewall-Segment |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 | 64 pro /24 | Punkt-zu-Punkt-Verbindung (klassisch) |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2 | 128 pro /24 | Punkt-zu-Punkt-Verbindung (RFC 3021) |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 | 256 pro /24 | Einzelner Host, Loopback |
IPv4-Präfixe /8 bis /32. Von den nutzbaren Hosts sind Netz- und Broadcast-Adresse abgezogen, außer bei /31 und /32.
| Präfix | /64-Subnetze | Adressen | Typische Verwendung |
|---|---|---|---|
| /32 | 4.294.967.296 | 296 | Typische Zuteilung an einen Provider |
| /40 | 16.777.216 | 288 | Große Organisation |
| /48 | 65.536 | 280 | Ein Standort oder eine Organisation |
| /52 | 4.096 | 276 | Mittlerer Standort |
| /56 | 256 | 272 | Kleiner Standort |
| /60 | 16 | 268 | Kleines Heimnetz |
| /64 | 1 | 264 | Ein LAN-Segment (für SLAAC nötig) |
| /112 | — | 65.536 | Manche Punkt-zu-Punkt- und Dienstnetze |
| /126 | — | 4 | Punkt-zu-Punkt-Verbindung (ältere Praxis) |
| /127 | — | 2 | Punkt-zu-Punkt-Verbindung (RFC 6164) |
| /128 | — | 1 | Einzelner Host, Loopback |
Übliche IPv6-Präfixgrößen. IPv6 kennt keinen Broadcast, daher sind alle Adressen eines Blocks nutzbar.
Lernen
Warum die Zahlen so herauskommen.
10 der 11 Themen aus dem Lernen-Tab von SubnetDeck, vollständig. Jedes erklärt einen Mechanismus statt einer Regel zum Auswendiglernen.
01Maske und Präfixlängezwei Schreibweisen derselben Grenze
Subnetzmaske und Präfixlänge sind zwei Schreibweisen derselben Grenze. 255.255.255.0 und /24 bezeichnen dasselbe. Was diese Grenze trennt und warum sie sich nur als ganze Zahl darstellen lässt, wird klar, wenn man auf die Folge der 32 Bit zurückgeht.
Subnetzmaske und Präfixlänge sind zwei Schreibweisen derselben Grenze. 255.255.255.0 und /24 bezeichnen dasselbe. Was diese Grenze trennt und warum sie sich nur als ganze Zahl darstellen lässt, wird klar, wenn man auf die Folge der 32 Bit zurückgeht.
Eine IPv4-Adresse ist eine 32-Bit-Zahl. Welcher Teil dieser 32 Bit das Netzwerk bezeichnet und welcher die Geräte darin, steht nicht in der Adresse selbst. Die Lage der Grenze wird separat durch die Subnetzmaske angegeben.
Die Subnetzmaske ist wie die Adresse eine Folge von 32 Bit; die Bits des Netzwerkteils sind 1, die des Hostteils 0. Binär geschrieben besteht 255.255.255.0 aus 24 Einsen, gefolgt von 8 Nullen. Die Präfixlänge fasst diese 24 Einsen in einer einzigen Zahl zusammen und wird als /24 geschrieben. Beide sind unterschiedliche Schreibweisen derselben Grenze und bezeichnen dieselbe Stelle.
Die Einsen der Maske müssen von links lückenlos aufeinanderfolgen. RFC 1812 (Juni 1995) legt dies als Anforderung fest, und eine Folge mit eingestreuten Nullen kann im heutigen Routing nicht verarbeitet werden. Der Grund liegt in der Art des Abgleichs. Ob ein Ziel zu einem Netzwerk gehört, wird mit einem einzigen Vergleich entschieden: Stimmen die n höherwertigen Bits überein? Folgen die Einsen lückenlos aufeinander, lässt sich die Grenze durch die eine Zahl n ausdrücken, und der Vergleich ist ein Präfixabgleich. Bei einer lückenhaften Folge müsste separat mitgeführt werden, welche Bits verglichen werden; passen mehrere Routen, lässt sich nicht entscheiden, welche verwendet wird, und auch das Zusammenfassen mehrerer Bereiche zu einem ist nicht möglich.
Die Präfixlänge ist daher eine ganze Zahl von 0 bis 32; eine Grenze kann nicht mitten in einem Bit liegen. Die Zahl der für Hosts verbleibenden Bits ergibt sich aus 32 minus Präfixlänge.
Das Wichtigste
- 255.255.255.0 und /24 sind zwei Schreibweisen derselben Grenze. In welcher Form sie auch eingegeben werden, das resultierende Netzwerk ist dasselbe.
- Eine Wildcard-Maske ist eine Bitfolge, in der 0 und 1 die umgekehrte Rolle haben wie in der Subnetzmaske. Ein 0-Bit kennzeichnet eine Stelle, die übereinstimmen muss, ein 1-Bit eine Stelle, deren Wert keine Rolle spielt. Sie ist etwas anderes als eine Subnetzmaske.
- IPv6 kennt keine Maskenschreibweise mit Punkten; die Grenze wird allein durch die Präfixlänge angegeben.
- Die Präfixlänge allein bestimmt kein Netzwerk. /24 gibt nur die Lage der Grenze an; um welches Netzwerk es sich handelt, ergibt sich erst zusammen mit der Adresse.
02Netzwerkadresse und Broadcast-Adressewarum zwei abgezogen werden
In jedem Subnetz gibt es zwei Adressen, die keinem Gerät zugewiesen werden können: die Netzwerkadresse und die Broadcast-Adresse. Da diese beiden wegfallen, ist die Zahl der nutzbaren Hosts um zwei kleiner als die Gesamtzahl. Warum es gerade diese beiden sind, zeigt die Bitfolge des Hostanteils.
In jedem Subnetz gibt es zwei Adressen, die keinem Gerät zugewiesen werden können: die Netzwerkadresse und die Broadcast-Adresse. Da diese beiden wegfallen, ist die Zahl der nutzbaren Hosts um zwei kleiner als die Gesamtzahl. Warum es gerade diese beiden sind, zeigt die Bitfolge des Hostanteils.
Zwei Adressen eines Subnetzes werden keinem Gerät zugewiesen: die Adresse, deren Hostanteil nur aus Nullen besteht, und die, deren Hostanteil nur aus Einsen besteht.
Die Adresse mit einem Hostanteil aus lauter Nullen wird Netzwerkadresse genannt und dient als Kennung des Subnetzes selbst. Schreibweisen in einer Routingtabelle wie 192.168.10.0/24 haben diese Form. Würde man diese Adresse einem einzelnen Gerät zuweisen, wären die Bitfolge, die das ganze Netzwerk bezeichnet, und die Bitfolge, die ein Gerät darin bezeichnet, identisch. Da sich beide dann nicht mehr unterscheiden ließen, ist die Adresse von der Zuweisung ausgenommen.
Die Adresse mit einem Hostanteil aus lauter Einsen wird Broadcast-Adresse genannt und dient dazu, alle Geräte in diesem Subnetz als Ziel anzugeben. RFC 919 und RFC 922 (beide Oktober 1984) legen dieses Format fest. Da die Bitfolge dazu dient, mehrere Empfänger gleichzeitig zu erreichen, kann sie nicht einem bestimmten Gerät zugewiesen werden.
Weil diese beiden wegfallen, ist die Zahl der nutzbaren Hosts die Gesamtzahl der Adressen minus 2. Bei einem /24 sind das 256 − 2, also 254, bei einem /26 sind es 64 − 2, also 62.
Die Merkregel „kleinste und größte Adresse“ gibt nur das Ergebnis mit anderen Worten wieder. Die Definition liegt in der Bitfolge des Hostanteils; die Reihenfolge der Zahlenwerte ergibt sich daraus.
Das Wichtigste
- Netzwerkadresse und Broadcast-Adresse ergeben sich daraus, ob die Bits des Hostanteils alle 0 oder alle 1 sind. Dass sie zahlenmäßig die kleinste und die größte Adresse sind, folgt erst daraus.
- Dieselbe Adresse übernimmt eine andere Rolle, wenn sich die Präfixlänge ändert. 192.168.10.64 ist in einem /26 die Netzwerkadresse, in einem /24 dagegen eine Adresse, die einem Gerät zugewiesen werden kann.
- In IPv6 gibt es keinen Broadcast. Sendungen an alle Knoten laufen über Multicast, daher muss die letzte Adresse nicht abgezogen werden.
- Bei /31 und /32 geht diese Subtraktion nicht ohne Weiteres auf. Wendet man sie unverändert an, ergibt sich für einen /31 null und für einen /32 eine negative Zahl, was nicht der tatsächlichen Behandlung entspricht.
03/31 und /32warum die Subtraktion nicht aufgeht
Die Zahl der nutzbaren Hosts eines Subnetzes erhält man, indem man von allen Adressen zwei abzieht: die Netzwerkadresse und die Broadcast-Adresse. Wendet man diese Rechnung unverändert auf einen /31 an, ergibt sich null, bei einem /32 eine negative Zahl. Tatsächlich rechnet man bei einem /31 aber mit 2 und bei einem /32 mit 1. Der Grund ist, dass bei /31 und /32 die Voraussetzung der Subtraktion nicht erfüllt ist.
Die Zahl der nutzbaren Hosts eines Subnetzes erhält man, indem man von allen Adressen zwei abzieht: die Netzwerkadresse und die Broadcast-Adresse. Wendet man diese Rechnung unverändert auf einen /31 an, ergibt sich null, bei einem /32 eine negative Zahl. Tatsächlich rechnet man bei einem /31 aber mit 2 und bei einem /32 mit 1. Der Grund ist, dass bei /31 und /32 die Voraussetzung der Subtraktion nicht erfüllt ist.
Die Zahl der Hosts lässt sich als „alle Adressen − 2“ berechnen, weil die Adresse mit einem Hostanteil aus lauter Nullen die Netzwerkadresse bezeichnet und die Adresse mit lauter Einsen als Broadcast-Adresse reserviert ist. Diese beiden werden keinem bestimmten Gerät zugewiesen.
In einem /30 entfallen zwei der vier Adressen auf diese Rollen, die übrigen zwei werden Hosts zugewiesen. Stellt man eine Punkt-zu-Punkt-Verbindung (einen Abschnitt, in dem sich nur zwei Geräte gegenüberstehen) als /30 dar, belegt der Abschnitt vier Adressen, von denen zwei Geräten zugewiesen werden.
RFC 3021 (Dezember 2000) legte fest, dass die Subtraktion nur dann nicht angewendet wird, wenn ein solcher Abschnitt als /31 dargestellt wird. Auf einer Punkt-zu-Punkt-Verbindung empfängt immer die Gegenseite, was die eine Seite sendet. Da es nicht nötig ist, „alle in diesem Subnetz“ als Ziel anzugeben, gibt es keinen Grund für eine Broadcast-Adresse. Auch die Adresse mit einem Hostanteil aus lauter Nullen wurde in einer älteren Form als Broadcast-Ziel verwendet und hat diese Rolle heute nicht mehr. RFC 3021 legt fest, dass beide als Hostadressen interpretiert werden. Dadurch werden beide Adressen eines /31 Hosts zugewiesen, und die Zahl der nutzbaren Hosts beträgt 2. Erklärtes Ziel ist es, den Verbrauch des Adressraums zu verringern.
Ob ein /31 interpretiert werden kann, hängt allerdings von der Implementierung ab. Dass etwas in einem RFC festgelegt ist, heißt nicht, dass jedes Gerät es unterstützt.
Beim /32 liegt der Grund anders. Er ist nur eine Adresse breit; etwas, das sich in Netzwerkadresse und Broadcast-Adresse aufteilen ließe, existiert gar nicht. Diese eine Adresse dient dazu, eine Route zu genau einer Adresse (eine Hostroute) oder eine Loopback-Schnittstelle ohne physischen Anschluss darzustellen. Die Zahl der nutzbaren Hosts beträgt 1.
Das Wichtigste
- Ein /31 hat 2 nutzbare Hosts, weil auf einer Punkt-zu-Punkt-Verbindung nie eine Broadcast-Adresse gebraucht wird. Es wird nicht deshalb 2 gezählt, weil es zwei Adressen gibt.
- Die 1 beim /32 ist nicht das Ergebnis einer Subtraktion. Da nichts aufzuteilen ist, greift die Regel gar nicht, und eine Adresse bleibt übrig.
- Manche Subnetzrechner zeigen sowohl /31 als auch /32 mit 0 an. Sie wenden die Regel, von der Gesamtzahl 2 abzuziehen, auf jede Länge gleich an.
- RFC 3021 bezieht sich auf Punkt-zu-Punkt-Verbindungen. Abschnitte, an die drei oder mehr Geräte angeschlossen sind, fallen nicht darunter.
04Private Adressen und reservierte BereicheBereiche mit festgelegtem Zweck
Im 32-Bit-Adressraum ist für einige Bereiche der Zweck im Voraus festgelegt. Private Adressen, die innerhalb einer Organisation frei genutzt werden können, gehören dazu; Routen zu ihnen werden im Internet nicht angekündigt. Die Bereiche sind in mehreren Dokumenten festgelegt, und Bereiche können ineinander verschachtelt sein.
Im 32-Bit-Adressraum ist für einige Bereiche der Zweck im Voraus festgelegt. Private Adressen, die innerhalb einer Organisation frei genutzt werden können, gehören dazu; Routen zu ihnen werden im Internet nicht angekündigt. Die Bereiche sind in mehreren Dokumenten festgelegt, und Bereiche können ineinander verschachtelt sein.
Im IPv4-Adressraum gibt es Bereiche, die von der normalen Zuweisung ausgenommen sind, weil ihr Zweck im Voraus festgelegt ist. Das bekannteste Beispiel sind die privaten Adressen.
RFC 1918 (Februar 1996) hat drei Bereiche für die Nutzung innerhalb von Organisationen vorgesehen: 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16. Routen zu diesen Bereichen werden im Internet nicht angekündigt. Verschiedene Organisationen können daher dieselben Adressen gleichzeitig nutzen, ohne sich gegenseitig zu beeinflussen. Umgekehrt können dieselben Adressen auf beiden Seiten auftauchen, wenn Netze verschiedener Organisationen direkt verbunden werden.
Auch für andere Bereiche ist der Zweck festgelegt. 127.0.0.0/8 ist Loopback und bezeichnet das Gerät selbst, 169.254.0.0/16 ist Link-local und dient der automatischen Adresskonfiguration, 192.0.2.0/24, 198.51.100.0/24 und 203.0.113.0/24 sind ausschließlich für Beispiele in Dokumenten bestimmt, und 100.64.0.0/10 ist für die gemeinsame Nutzung von Adressen in den Netzen von Dienstanbietern vorgesehen. Den Rahmen, der diese Bereiche ordnet, legt RFC 6890 (April 2013) fest.
Bereiche können verschachtelt sein. 240.0.0.0/4 ist ein großer, für künftige Nutzung reservierter Bereich, doch 255.255.255.255/32 darin ist gesondert als begrenzter Broadcast festgelegt. Um zu bestimmen, zu welchem Bereich eine Adresse gehört, wird unter den passenden Bereichen der mit der längsten Präfixlänge genommen. Legt man sich fest, sobald ein kürzerer gefunden ist, ändert sich das Ergebnis.
Das Wichtigste
- Die drei Bereiche aus RFC 1918 sind unterschiedlich groß. 10.0.0.0/8 umfasst 16.777.216 Adressen, 172.16.0.0/12 umfasst 1.048.576 und 192.168.0.0/16 umfasst 65.536.
- 172.16.0.0/12 reicht von 172.16.0.0 bis 172.31.255.255. 172.32.0.0 gehört nicht zu diesem Bereich.
- Eine Adresse aus 169.254.0.0/16 kann sich ein Gerät selbst gegeben haben, wenn der automatische Bezug fehlgeschlagen ist. Sie stammt nicht unbedingt aus einer Konfiguration.
- Bereiche mit festgelegtem Zweck können hinzukommen. 100.64.0.0/10 wurde 2012 mit RFC 6598 aufgenommen.
05Externe Erreichbarkeit und Weiterleitung durch Routerzwei Attribute der Adressen für besondere Zwecke
Für Adressbereiche mit festgelegtem Zweck sind neben Name und Bezugsdokument auch Attribute registriert, die angeben, wie sie zu behandeln sind. Dürfen Pakete bis ins Internet gelangen? Dürfen Router sie weiterleiten? Diese beiden Attribute sind je nach Bereich unterschiedlich kombiniert und lassen sich nicht aus dem Namen ableiten.
Für Adressbereiche mit festgelegtem Zweck sind neben Name und Bezugsdokument auch Attribute registriert, die angeben, wie sie zu behandeln sind. Dürfen Pakete bis ins Internet gelangen? Dürfen Router sie weiterleiten? Diese beiden Attribute sind je nach Bereich unterschiedlich kombiniert und lassen sich nicht aus dem Namen ableiten.
IANA fasst Adressbereiche mit festgelegtem Zweck im Register der Adressen für besondere Zwecke zusammen. Neben dem Namen und dem zugrunde liegenden RFC trägt jeder Bereich fünf Attribute, etwa ob er als Quelle oder als Ziel verwendet werden darf. Den Rahmen für diese Attribute hat RFC 6890 festgelegt und RFC 8190 (Juni 2017) überarbeitet. Von den fünf werden zwei unmittelbar für Entwurfs- und Betriebsentscheidungen genutzt: die Weiterleitung durch Router und die Erreichbarkeit außerhalb der Domäne.
Die Weiterleitung durch Router gibt an, ob ein Router ein Paket mit einem Ziel in diesem Bereich von einer Schnittstelle an eine andere weitergeben darf. Der Link-local-Bereich 169.254.0.0/16 steht auf „wird nicht weitergeleitet“ und verlässt sein Segment daher nicht. Mit einer Adresse aus diesem Bereich kann ein Gerät nur mit Gegenstellen im selben Segment kommunizieren.
Die Erreichbarkeit außerhalb der Domäne gibt an, ob ein Paket die Grenze des Bereichs überschreiten darf, den eine Organisation verwaltet (ihre Verwaltungsdomäne). Die drei Bereiche aus RFC 1918 dürfen weitergeleitet werden, reichen aber nicht über die Domäne hinaus. Innerhalb der Organisation dürfen sie ins Routing aufgenommen werden, nach außen ist jedoch eine Adressumsetzung nötig. 100.64.0.0/10 hat dieselbe Kombination und wird gleich behandelt, obwohl es nicht zu RFC 1918 gehört.
Die Kombination ergibt sich nicht aus dem Namen. Es gibt Bereiche für besondere Zwecke, die über die Domäne hinaus erreichbar sind. 192.31.196.0/24 (AS112) wird im Internet genutzt, um Rückwärtsanfragen für private Adressen und ähnliche Bereiche aufzufangen. Verwirft man an der Grenze pauschal alle Bereiche für besondere Zwecke, blockiert man auch solche Bereiche. Bei manchen Bereichen, etwa 2002::/16 (6to4), ist die Erreichbarkeit im Register nicht festgelegt.
Das Wichtigste
- Die beiden Attribute beschreiben die Behandlung eines Bereichs, wenn er als Ziel verwendet wird. Ob er als Quelle verwendet werden darf, ist als eigenes Attribut registriert.
- „Nicht erreichbar“ heißt nicht, dass ein Bereich innerhalb der Organisation unbrauchbar ist. Die Bereiche aus RFC 1918 dürfen innerhalb der Organisation weitergeleitet werden.
- Bei der Entscheidung, welche Bereiche an der Grenze verworfen werden, zählt der Wert der Erreichbarkeit außerhalb der Domäne, nicht der Name des Bereichs. So werden Bereiche, die nach außen reichen, nicht versehentlich blockiert.
- Die Attribute können aktualisiert werden, wenn Bereiche hinzukommen oder überprüft werden. Dient das Register als Grundlage einer Entscheidung, prüft man das Datum seiner letzten Aktualisierung.
06CIDR und Aggregationwas daraus folgt, dass die Grenze frei gesetzt werden kann
Früher war bei IPv4-Adressen die Lage der Grenze durch die ersten Bits festgelegt, und es gab nur drei mögliche Unterteilungen. CIDR hat diese Festlegung aufgegeben und die Grenze stattdessen ausdrücklich durch eine Präfixlänge angegeben. Dadurch wurde die Aggregation möglich, die mehrere Bereiche zu einem zusammenfasst.
Früher war bei IPv4-Adressen die Lage der Grenze durch die ersten Bits festgelegt, und es gab nur drei mögliche Unterteilungen. CIDR hat diese Festlegung aufgegeben und die Grenze stattdessen ausdrücklich durch eine Präfixlänge angegeben. Dadurch wurde die Aggregation möglich, die mehrere Bereiche zu einem zusammenfasst.
Vor 1993 wurden IPv4-Adressen in einem System von Klassen behandelt. An den ersten Bits einer Adresse war zu erkennen, zu welcher Klasse sie gehörte, und die Klasse legte wiederum die Lage der Grenze fest. Die für das Internet zugewiesenen Einheiten waren auf Netzwerkteile von 8, 16 oder 24 Bit beschränkt.
In diesem System ist die Zuweisung grob gestuft. Für eine Organisation, die 500 Geräte unterbringen muss, reicht ein Bereich mit 256 Adressen nicht aus, und die nächste Möglichkeit ist ein Bereich mit 65.536 Adressen. Da außerdem jede Organisation einen eigenen Bereich erhält, wächst die Zahl der Einträge in den Routingtabellen proportional zur Zahl der Zuweisungen.
CIDR, festgelegt in RFC 1518 und RFC 1519 (beide September 1993), hat die Festlegung der Grenze durch Klassen aufgegeben und auf ein Verfahren mit ausdrücklich angegebener Präfixlänge umgestellt. Die Grenze kann an jeder Stelle von 0 bis 32 liegen.
Da die Grenze nun frei war, ließen sich mehrere Bereiche in einer einzigen Schreibweise zusammenfassen. Das ist die Aggregation. 192.168.0.0/24 und 192.168.1.0/24 lassen sich zusammen als 192.168.0.0/23 schreiben. Dafür gelten jedoch Bedingungen: Die Bereiche müssen lückenlos aneinandergrenzen, ihre Gesamtgröße muss eine Zweierpotenz sein, und die erste Adresse muss ein Vielfaches der zusammengefassten Größe sein. 192.168.1.0/24 und 192.168.2.0/24 grenzen zwar aneinander, doch weil 192.168.1.0 nicht auf einer Grenze eines /23 liegt, lassen sie sich nicht zu einem zusammenfassen.
Das Wichtigste
- Ob sich Bereiche aggregieren lassen, hängt nicht nur davon ab, ob sie aneinandergrenzen. Die erste Adresse muss auf einer Grenze der zusammengefassten Größe liegen.
- Passen mehrere Einträge der Routingtabelle auf dasselbe Ziel, wird der mit der längsten Präfixlänge gewählt. Ein aggregierter Bereich und ein Eintrag für einen Teil davon können deshalb nebeneinander bestehen.
- Der Begriff Klasse findet sich noch in Dokumenten, spielt bei der Festlegung von Grenzen aber keine Rolle. Einen /24 als Klasse C zu bezeichnen, beruht nur auf der gleichen Größe.
- Aggregation fasst die Schreibweise zusammen; die Zahl der Adressen ändert sich nicht. Zwei /24 umfassen 512 Adressen, ein /23 ebenfalls 512.
07Die fünf Arten der Überlappungwarum Blöcke sich nie zur Hälfte überlappen
Die Beziehung zwischen zwei CIDR-Blöcken fällt immer in eine von fünf Arten: identisch, enthält, enthalten, benachbart oder disjunkt. Ein Zustand, in dem sich Blöcke nur teilweise überlappen, kommt nicht vor. Das folgt aus der Art, wie Blöcke gebildet werden, und ist keine Vereinfachung der Einteilung.
Die Beziehung zwischen zwei CIDR-Blöcken fällt immer in eine von fünf Arten: identisch, enthält, enthalten, benachbart oder disjunkt. Ein Zustand, in dem sich Blöcke nur teilweise überlappen, kommt nicht vor. Das folgt aus der Art, wie Blöcke gebildet werden, und ist keine Vereinfachung der Einteilung.
Ein CIDR-Block unterliegt zwei Bedingungen: Seine Größe ist eine Zweierpotenz, und seine erste Adresse ist ein Vielfaches seiner eigenen Größe. Ein Bereich, der nicht auf einer solchen Grenze liegt, lässt sich in Präfixschreibweise gar nicht ausdrücken.
Diese Bedingungen schränken die möglichen Beziehungen zweier Blöcke ein. Sind sie gleich groß, stimmen die Bereiche entweder vollständig überein oder überschneiden sich überhaupt nicht. Nun zu Blöcken unterschiedlicher Größe: Der größere heiße A, der kleinere B. A beginnt bei einem Vielfachen seiner eigenen Größe, und diese Größe ist durch die Größe von B teilbar, weil beide Zweierpotenzen sind und B kleiner ist als A. A lässt sich daher sauber in Teile von der Größe von B zerlegen. Da auch B auf einer Grenze liegt, stimmt B entweder genau mit einem dieser Teile von A überein oder liegt außerhalb von A. Eine Lage, in der B über A hinausragt, ist nicht möglich.
Daraus ergeben sich genau die folgenden fünf möglichen Beziehungen. Sind die Bereiche völlig gleich, sind die Blöcke identisch. Enthält einer den anderen vollständig, lautet die Beziehung enthält oder enthalten. Überschneiden sie sich nicht und grenzt das Ende des einen an den Anfang des anderen, sind sie benachbart. Berühren sie sich nicht einmal, sind sie disjunkt.
Für eine halbe Überlappung müsste der Anfang eines Blocks von seiner Grenze verschoben werden. Ein verschobener Bereich lässt sich nicht in Präfixschreibweise ausdrücken und existiert daher nicht als CIDR-Block.
Das Wichtigste
- Benachbart ist eine der Beziehungen, bei denen sich die Blöcke nicht überschneiden. Von disjunkt unterscheidet sie nur, ob auf die letzte Adresse des einen Blocks unmittelbar die erste Adresse des anderen folgt.
- Benachbarte Blöcke lassen sich nicht immer zu einem zusammenfassen. Das geht nur, wenn ihre Gesamtgröße eine Zweierpotenz ist und der Anfang auf der neuen Grenze liegt.
- Zwei Blöcke mit gleicher Präfixlänge stimmen entweder überein oder überschneiden sich nicht. Dass einer den anderen enthält, kommt nicht vor.
- Diese fünf Arten gelten auch in IPv6 unverändert. Die Bedingungen ergeben sich aus den Eigenschaften von Größe und Grenze und hängen nicht von der Länge der Adresse ab.
08VLSM und FLSMin gleiche Längen oder nach Bedarf teilen
Teilt man einen Bereich in mehrere auf, kann man ihn in gleich große Teile schneiden oder die Größe danach richten, was jeder Teil braucht. Das Erste heißt FLSM, das Zweite VLSM. Der Unterschied liegt nicht im Aufwand, sondern darin, was nach der Aufteilung übrig bleibt.
Teilt man einen Bereich in mehrere auf, kann man ihn in gleich große Teile schneiden oder die Größe danach richten, was jeder Teil braucht. Das Erste heißt FLSM, das Zweite VLSM. Der Unterschied liegt nicht im Aufwand, sondern darin, was nach der Aufteilung übrig bleibt.
FLSM ist ein Verfahren, das den ursprünglichen Bereich in gleich große Teile zerlegt. Mit jedem zusätzlichen Bit Präfixlänge verdoppelt sich die Zahl der Teile, daher ist die Zahl der Teile auf Zweierpotenzen wie 2, 4 oder 8 beschränkt. Da alle Teile gleich groß sind, bestimmt der Teil mit dem größten Adressbedarf die Größe. Die übrigen Teile erhalten dieselbe Größe.
VLSM ist ein Verfahren, das für jeden Teil eine eigene Präfixlänge verwendet. Für jeden Teil wird die benötigte Zahl an Geräten plus zwei, für Netzwerkadresse und Broadcast-Adresse, auf eine Zweierpotenz aufgerundet. Ordnet man die Teile vom größten zum kleinsten entlang der Grenzen an, beginnt jeder Teil stets bei einem Vielfachen seiner eigenen Größe, sodass keine unbrauchbaren Lücken dazwischen entstehen. Setzt man die kleinen Teile zuerst, kann vor einem später folgenden großen Teil Platz frei bleiben, damit dieser auf seiner Grenze liegt.
Damit VLSM funktioniert, müssen die Routinginformationen die Präfixlänge enthalten. Da die Länge von Teil zu Teil verschieden ist, lässt sich die Grenze aus der Adresse allein nicht wiederherstellen. Routingverfahren, die keine Länge übermittelten, konnten innerhalb eines Bereichs keine unterschiedlichen Längen mischen.
Was nach der Aufteilung übrig bleibt, ist verschieden. Bei FLSM bleiben in Teilen mit geringem Bedarf Adressen übrig. Bei VLSM bleibt seltener etwas übrig, dafür liegt die Grenze bei jedem Teil an einer anderen Stelle.
Das Wichtigste
- Bei FLSM ist die Zahl der Teile auf Zweierpotenzen beschränkt. Soll in drei Teile aufgeteilt werden, teilt man in vier und lässt einen ungenutzt.
- Bei VLSM werden die großen Teile zuerst gesetzt, damit jeder ohne Lücken auf seiner Grenze liegt. Sind alle Anforderungen gleich groß, ändert eine andere Reihenfolge am Ergebnis nichts.
- Die zuzuweisende Größe ergibt sich, indem man zur benötigten Gerätezahl 2 addiert und auf eine Zweierpotenz aufrundet. Bei 100 Geräten wird aus 102 ein Teil mit 128 Adressen, bei 130 Geräten aus 132 ein Teil mit 256 Adressen.
- Auch wenn die Größe eines Teils feststeht, passen zwei Geräte weniger hinein, als er Adressen hat. Netzwerkadresse und Broadcast-Adresse werden abgezogen.
09Reservierte Adressen in der Cloudder Mechanismus
Wird in einem virtuellen Netz ein Subnetz angelegt, kann die Zahl der nutzbaren Hosts kleiner ausfallen als bei der üblichen Berechnung. Der Grund ist, dass die Plattform einen Teil der Adressen für ihre eigenen Funktionen zurückhält. Die Zahl der abgezogenen Adressen und die kleinste anlegbare Größe hängen zusammen.
Wird in einem virtuellen Netz ein Subnetz angelegt, kann die Zahl der nutzbaren Hosts kleiner ausfallen als bei der üblichen Berechnung. Der Grund ist, dass die Plattform einen Teil der Adressen für ihre eigenen Funktionen zurückhält. Die Zahl der abgezogenen Adressen und die kleinste anlegbare Größe hängen zusammen.
In einem physischen Netz werden zwei Adressen abgezogen: die Netzwerkadresse und die Broadcast-Adresse. In einem virtuellen Netz werden zusätzlich Adressen reserviert, die die Plattform selbst nutzt.
Reserviert werden in den meisten Fällen einige zusammenhängende Adressen am Anfang des Subnetzes und die letzte Adresse. Am Anfang liegen die Adressen von Funktionen, die die Plattform bereitstellt, etwa das Standard-Gateway des Subnetzes oder die Adresse, an die Anfragen zur Namensauflösung gehen. Ein Teil wird für künftige Funktionen freigehalten. Die letzte Adresse wird reserviert, weil sie an der Stelle der Broadcast-Adresse liegt. Unabhängig davon, ob Broadcasts im virtuellen Netz tatsächlich zugestellt werden, ist sie von der Zuweisung ausgenommen.
Da die Zahl der reservierten Adressen fest ist, ergibt sich eine Mindestgröße für das Subnetz. Werden zum Beispiel fünf Adressen reserviert, einschließlich der Netzwerkadresse und der letzten Adresse, bleiben in einem Subnetz mit 16 Adressen 11 übrig, in einem Subnetz mit 8 Adressen dagegen nur 3. Je kleiner das Subnetz, desto größer der Anteil der Reservierung. Die Plattform legt die kleinste anlegbare Größe kurz vor dem Punkt fest, an dem die verbleibenden Adressen für den praktischen Einsatz nicht mehr ausreichen.
Auch eine Höchstgröße ist festgelegt. Anders als die Mindestgröße wird sie unabhängig von der Zahl der reservierten Adressen festgelegt.
Die Zahl der reservierten Adressen, die Mindestgröße und die Höchstgröße unterscheiden sich je nach Plattform.
Das Wichtigste
- Auch bei gleicher Zahl abgezogener Adressen gilt: Je kleiner das Subnetz, desto größer die Auswirkung. Bei fünf abgezogenen Adressen sind es in einem Subnetz mit 256 Adressen knapp 2 Prozent, in einem Subnetz mit 16 Adressen über 30 Prozent.
- Die reservierten Adressen liegen am Anfang und am Ende. Lücken mitten im Subnetz entstehen normalerweise nicht.
- Die kleinste anlegbare Größe ergibt sich nicht zwangsläufig mechanisch aus der Zahl der reservierten Adressen. Sie wird teils so gewählt, dass bei den verbleibenden Adressen ein Spielraum bleibt.
- Der von außerhalb des virtuellen Netzes sichtbare Adressraum ändert sich durch die Reservierung nicht. Abgezogen wird von den zuweisbaren Adressen, nicht vom Bereich selbst.
10Grundgedanken von IPv6die Subtraktion entfällt
IPv6 ist nicht bloß eine Erweiterung, bei der Adressen 128 Bit lang werden. Der Broadcast-Mechanismus selbst ist weggefallen und mit ihm die Subtraktion, mit der die Zahl der nutzbaren Hosts berechnet wird. Auch Zählweise und Schreibweise haben sich an die Größenordnung angepasst.
IPv6 ist nicht bloß eine Erweiterung, bei der Adressen 128 Bit lang werden. Der Broadcast-Mechanismus selbst ist weggefallen und mit ihm die Subtraktion, mit der die Zahl der nutzbaren Hosts berechnet wird. Auch Zählweise und Schreibweise haben sich an die Größenordnung angepasst.
Eine IPv6-Adresse ist 128 Bit lang und wird als acht 16-Bit-Gruppen aus je vier Hexziffern geschrieben, getrennt durch Doppelpunkte. Führende Nullen jeder Gruppe können entfallen, und eine Folge von Gruppen, die nur aus Nullen bestehen, lässt sich mit zwei aufeinanderfolgenden Doppelpunkten abkürzen. Diese doppelten Doppelpunkte dürfen jedoch nur an einer Stelle stehen. Stünden sie an zwei Stellen, ließe sich nicht rekonstruieren, für wie viele Gruppen jede Stelle steht.
In IPv6 gibt es keine Broadcast-Adresse. Um alle Knoten zu erreichen, wird die für diesen Zweck vorgesehene Multicast-Adresse als Ziel verwendet. Bei Multicast verarbeiten nur die Knoten eine Adresse, die sie empfangen wollen, sodass sich die Zustellung nach Zweck eingrenzen lässt. Damit gibt es keinen Grund mehr, die letzte Adresse eines Subnetzes zu reservieren.
Auch die Bitfolge, die der Netzwerkadresse entspricht, muss nicht für Broadcast freigehalten werden. Das in IPv4 selbstverständliche „minus 2“ wird in IPv6 nicht angewendet. Die Adresse, deren Interface-ID nur aus Nullen besteht, ist allerdings durch RFC 4291 (Februar 2006) dafür reserviert, die Router dieses Subnetzes zu bezeichnen.
Auch die Größenordnung der Adresszahlen ändert sich. Ein einziges /64-Subnetz enthält 18.446.744.073.709.551.616 Adressen. Im Vergleich zu rund 4,3 Milliarden für ganz IPv4 wird der Unterschied deutlich. Dieser Wert liegt um eins über dem größten Wert, den eine vorzeichenlose 64-Bit-Ganzzahl darstellen kann; beim Umgang mit ihm muss daher eine Darstellung ohne Überlauf gewählt werden.
Auch für bestimmte Zwecke sind Bereiche festgelegt. fe80::/10 ist Link-local und gilt nur innerhalb desselben Links, fc00::/7 dient der Nutzung innerhalb von Organisationen, und 2001:db8::/32 ist ausschließlich für Beispiele in Dokumenten bestimmt. Tatsächlich für die Nutzung innerhalb von Organisationen vergeben wird die Hälfte fd00::/8 von fc00::/7.
Das Wichtigste
- Doppelte Doppelpunkte dürfen nur an einer Stelle stehen. Bei zwei Stellen lässt sich die Zahl der ausgelassenen Gruppen nicht rekonstruieren, und die Adresse ist von anderen nicht zu unterscheiden.
- In IPv6 wird für Broadcast nichts abgezogen. Die Adresse, deren Interface-ID nur aus Nullen besteht, ist allerdings dafür reserviert, die Router des Subnetzes zu bezeichnen.
- Ein /64 enthält 18.446.744.073.709.551.616 Adressen. Da dieser Wert um eins über dem größten Wert einer vorzeichenlosen 64-Bit-Ganzzahl liegt, ist eine Darstellung ohne Überlauf nötig.
- An die Stelle von Broadcast tritt eine Multicast-Adresse für alle Knoten. Der Zweck bleibt erhalten, nur der Mechanismus hat sich geändert.
Die App enthält alle 11 Themen kostenlos und offline lesbar, darunter eines dazu, wie einzelne Cloud-Plattformen Adressen reservieren. Die Beispiele jedes Themas öffnen sich direkt im Rechner. SubnetDeck ansehen
Muster
Muster für die IP-Adressplanung.
69 Muster in 9 Kategorien, jedes zeigt die Adresszuteilung für eine typische Situation. Die 13 kostenlosen finden Sie hier vollständig.
Wahl zwischen 10/8, 172.16/12 und 192.168/16 – und wo man herausschneidet
Wonach die oberste Ebene von 10/8 aufgeteilt wird
10.0.0.0/8Kostenlos
Ausgangslage
Der Adressraum des Unternehmens wird von Grund auf festgelegt. Es gibt 150 Standorte und 16 Werke, und auch die virtuellen Netze in der Cloud kommen in denselben Adressraum. Geschäftsbereiche werden alle paar Jahre umorganisiert, und die Regionen, denen die Standorte zugeordnet sind, wechseln ebenfalls. Als Erstes wird entschieden, was wohin in 10/8 kommt.
Annahmen
10/8 kann im eigenen Unternehmen frei aufgeteilt werden. Dass sich der Adressraum bei einer künftigen Integration mit dem eines anderen Unternehmens mischt, muss vorerst nicht berücksichtigt werden. Weitere Zwecke können später hinzukommen. Die Filterzeilen, die sich auf die Grenzen beziehen, lassen sich zählen.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Server im Rechenzentrum | 3.000 | |
| Unternehmensweite Verwaltung und Überwachung | 1.000 | |
| Pool für Fernzugriff | 1.000 | |
| Grenze und Übergabe | 500 | |
| Unternehmensweite Reserve | 250 |
Begründung
In 10/8 wird zuerst entschieden, welche Bedeutung das zweite Oktett trägt. Es gibt drei Kandidaten: Aufteilung nach Zweck, nach Organisation oder nach Geografie.
Kurz gesagt: nach Zweck. Organisation und Geografie ändern sich, der Zweck nicht. Geschäftsbereiche werden alle paar Jahre umorganisiert, Zuständigkeiten für Regionen werden neu verteilt. Ein Werk dagegen wird nie zu einem Bürostandort, und eine Testumgebung wird nie zur Produktion.
Bei einer Aufteilung nach Organisation bleibt bei jeder Umorganisation nur die Wahl, die Grenzen zu verschieben oder Namen stehen zu lassen, die nicht mehr zur Wirklichkeit passen. Gewählt wird fast immer Letzteres, und nach ein paar Jahren sitzt eine andere Abteilung im Block des Vertriebs. Dann stimmen die Einteilung im Entwurfsdokument und das, was tatsächlich auf den Geräten liegt, nicht mehr überein.
Die Grenzen der obersten Ebene lassen sich nicht verschieben, denn Filter sind in der Annahme geschrieben, dass 10.16.0.0/12 die Werke sind. Verschiebt sich eine Grenze, muss jede Zeile geprüft werden, die sich darauf bezieht. Bei 150 Standorten, 16 Werken und der Cloud sind das Hunderte Zeilen, und wenn nicht alle gleichzeitig umgestellt werden, entsteht ein Zeitraum, in dem der Verkehr nur in eine Richtung durchkommt.
Deshalb wird am Anfang so wenig wie möglich festgelegt. Teilt man 10/8 in /12 auf, ergeben sich 16 Blöcke, die an Zwecke vergeben werden können. Man beginnt mit vier Zwecken und nimmt einen Block hinzu, wenn der Platz nicht reicht. Blöcke kommen nur hinzu, daher verschieben sich bestehende Grenzen nicht. Nur 4 von 16 Blöcken zu nutzen wirkt verschwenderisch, doch nichts verschieben zu müssen ist mehr wert.
Reserven
Es gibt 16 /12-Blöcke. Die vier Zwecke „unternehmensweit gemeinsam“, Standorte, Werke und Cloud belegen vier Blöcke, zwölf bleiben frei. Kommt ein Zweck hinzu, erhält er einen freien Block wie 10.64.0.0/12, und bestehende Grenzen bleiben unverändert. Auch Zwecke, die später entstehen, etwa Test oder IoT, erhalten einen neuen Block, statt einen bestehenden zu teilen. Welcher Block als Nächstes vergeben wird, wird entschieden, wenn es so weit ist.
Stolperfallen
- Das zweite Oktett nach Organisation aufteilen. Die Organisation wird alle paar Jahre umorganisiert, die Grenzen aber lassen sich nicht verschieben, sodass Namen und Wirklichkeit dauerhaft auseinanderlaufen. Aufgeteilt wird nach Zweck.
- Von Anfang an viele feine Zwecke anlegen. Es entstehen nicht nur ungenutzte Blöcke, sondern bei jeder neuen Anforderung muss entschieden werden, zu welchem Zweck sie gehört. Man beginnt mit etwa vier und ergänzt erst bei Bedarf.
- Für einen Zweck, dem der Platz ausgeht, einen Teil des Nachbarblocks leihen. Mitten im Block entsteht eine Grenze, und fortan mischen sich nur in diesem Block zwei Zwecke. Reicht der Platz nicht, wird ein ganzer Block vergeben.
- Nur das Ergebnis der Aufteilung festhalten, nicht die Gründe. Die Nachfolger können lesen, welcher Block wofür ist, aber nicht, warum nach Zweck aufgeteilt wurde, und so kommt regelmäßig der Vorschlag, nach Organisation neu aufzuteilen.
- Den unternehmensweit gemeinsamen Bereich zuletzt nehmen. Die günstigen Blöcke werden zuerst vergeben, und das unternehmensweit Gemeinsame verteilt sich auf weit entfernte Blöcke. Das unternehmensweit Gemeinsame erhält den ersten Block.
192.168/16 gehört nicht dem Unternehmen allein
192.168.0.0/16Kostenlos
Ausgangslage
Ein Unternehmen mit rund 100 Beschäftigten betreibt seine Feldgeräte und Testgeräte im Bereich 192.168. Jedes Mal, wenn eine Standortkopplung mit einem Geschäftspartner oder Dienstleister ansteht, geraten die Adressen in Konflikt mit denen am Standort der Gegenseite und müssen abgestimmt werden. Auch Verbindungen aus dem Homeoffice geraten manchmal in Konflikt mit privaten WLAN-Routern der Beschäftigten.
Annahmen
Welche Adressen am Standort der Gegenseite verwendet werden, lässt sich nicht immer vorab erfragen. Geräte mit Routen nach außen lassen sich von Geräten ohne solche Routen trennen. Die Adresse eines Geräts nachträglich zu ändern erfordert einen Termin vor Ort und eine Neukonfiguration. Auch 10/8 steht zur Verfügung.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Feldgeräte (ohne Routen nach außen) | 200 | |
| Geräte im Test und vor der Auslieferung | 200 | |
| Einzelne Prüfstände | 100 | |
| Reserve (innerhalb der genutzten Hälfte) | 250 |
Begründung
192.168.0.0/16 gehört nicht dem Unternehmen allein. Heimgeräte, private WLAN-Router und die Standorte von Partnern und Dienstleistern nutzen denselben Adressraum. Dass sich Standardwerte bei 192.168.0 und 192.168.1 häufen, ist bekannt, doch das Problem reicht weiter. Die Standardwerte kleiner Geräte verteilen sich auch auf 192.168.10, 192.168.100 und andere, und was die Gegenseite verwendet, lässt sich meist nicht vorab erfragen.
Weicht man jedem kollidierenden Block einzeln aus, wächst die Liste der gemiedenen Blöcke ständig. Nach zehn Jahren Betrieb sind es Dutzende, und jeder neue Partner muss mit der Liste abgeglichen werden. Den Abgleich machen Menschen, also wird etwas übersehen.
Deshalb wird es umgekehrt gemacht. Der genutzte Bereich wird über das höherwertige Bit festgelegt: Nur die Hälfte, in der das dritte Oktett 128 oder größer ist, gilt als eigene. Dabei wird die Hälfte des Adressraums aufgegeben, aber die Entscheidung fällt nur einmal. Ein Unternehmen mit rund 100 Beschäftigten braucht weniger als 10 Blöcke, 128 reichen also bei Weitem.
Auch was dort liegen darf, wird begrenzt. In diesen Adressraum gehören nur Geräte ohne Routen zu anderen Unternehmen oder anderen Standorten. Wenn feststeht, dass Konflikte in diesem Adressraum unvermeidbar sind, gehört dorthin nur, was ein Konflikt nicht beeinträchtigt. Alles, was vom anderen Ende einer Standortkopplung aus sichtbar ist oder in eine Zusammenschaltung hinausgeht, bekommt Adressen aus 10.0.0.0/8.
Reserven
Das Unternehmen nutzt nur die Hälfte, in der das dritte Oktett 128 oder größer ist, und belegt 4 dieser 128 Blöcke. Die andere Hälfte, 192.168.0.0/17, bleibt frei, und auch bei mehr Partnern wird nicht Block für Block abgeglichen. Die Entscheidung ist eine einzige Prüfung: Ist das dritte Oktett 128 oder größer? Braucht etwas Routen nach außen, kommt es nicht in diesen Adressraum, sondern bekommt Adressen aus 10.0.0.0/8. Auch wenn die Zahl der Geräte wächst, reicht die genutzte Hälfte.
Stolperfallen
- Den Adressraum so aufteilen, als gehöre ganz 192.168 dem Unternehmen. Jede Zusammenschaltung bringt einen Konflikt, jeder wird durch Ausweichen auf einen anderen Block gelöst, und die Aufzeichnungen darüber verstreuen sich. Der genutzte Bereich wird über das höherwertige Bit festgelegt.
- Eine Liste kollidierender Blöcke führen, um ihnen auszuweichen. Jeder neue Partner erfordert einen Abgleich, und weil Menschen ihn machen, wird etwas übersehen. Die Entscheidung wird auf eine einzige Prüfung des höherwertigen Bits reduziert.
- Von außen sichtbare Geräte in diesen Adressraum legen. Geraten sie in Konflikt mit dem Standort der Gegenseite, kann nur die eigene Seite ausweichen, und die Adressen der Geräte müssen geändert werden. Was nach außen geht, bekommt Adressen aus 10.0.0.0/8.
- Die ungenutzte Hälfte doch in Gebrauch nehmen, weil es verschwenderisch wirkt, sie leer zu lassen. Einmal genutzte Blöcke lassen sich nicht zurückholen; gewonnen wird nichts, verloren geht die einfache Entscheidung. Für rund 100 Beschäftigte reichen 128 Blöcke bei Weitem.
Adressierung eines Standorts – von SOHO bis Großbüro
Büro an einem einzelnen Standort mit rund 100 Personen
10.20.0.0/22Kostenlos
Ausgangslage
Hauptsitz oder Niederlassung mit rund 100 Beschäftigten auf ein oder zwei Etagen. Genutzt werden kabelgebundenes und drahtloses Netz, Dateiserver und NAS stehen im eigenen Haus. Das ist der typischste Aufbau.
Annahmen
Mindestens ein Layer-3-Switch oder ein VLAN-fähiger Router ist vorhanden. DHCP kann auf einem Netzwerkgerät oder auf einem Server laufen. Einzuplanen ist, dass die Belegschaft innerhalb von drei Jahren auf das 1,5-Fache wachsen kann.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Clients (kabelgebunden) | 150 | |
| Server | 20 | |
| Verwaltung der Netzwerkgeräte | 30 | |
| Drucker und Multifunktionsdrucker | 15 | |
| Drahtlose Clients | 200 | |
| Phase 2 (reserviert für künftige Erweiterung) | 200 |
Begründung
Bei rund 100 Personen stellt sich zuerst die Frage, ob ein einzelnes /24 reicht. Die Antwort: Für das kabelgebundene Netz allein reicht es, aber der Standort darf nicht als ein einziges /24 geschnitten werden. Kabelgebundene Clients allein passen in ein /24 hinein. Zählt man jedoch Firmen-Smartphones und die WLAN-Verbindungen der Notebooks mit, hat jede Person tatsächlich zwei bis drei Endgeräte, und die 254 Adressen eines /24 sind schnell belegt.
Deshalb wird ein /22 reserviert und intern in /24 und /26 aufgeteilt. Kabelgebundene und drahtlose Clients erhalten je ein eigenes /24, damit die Erschöpfung eines DHCP-Pools nicht auf den anderen übergreift. Server und Verwaltung bleiben bei /26, weil sie in dieser Größenordnung kaum je 60 Geräte überschreiten und eine größere Zuweisung die Lesbarkeit des dritten Oktetts kosten würde.
Auch dass das dritte Oktett eine Bedeutung trägt, ist Absicht. Mit 0 = kabelgebunden, 1 = Geräte mit fester IP, 2 = drahtlos und 3 = Phase 2 erkennt man beim ersten Blick auf einen Paketmitschnitt oder ein Log, um welches Segment es sich handelt. Diese Lesbarkeit bestimmt unmittelbar, wie schnell Störungen behoben werden.
Reserven
Da 10.20.3.0/24 vollständig frei bleibt, lässt sich auch bei einem Wachstum der Belegschaft auf das 1,5-Fache das drahtlose Netz auf /23 erweitern oder ein Abteilungssegment hinzufügen. Wird das /26 der Server knapp, werden die Drucker aus 10.20.1.128/27 nach 10.20.1.192/27 verlegt und die Geräteverwaltung in das frei gewordene 10.20.1.128/26; so lassen sich die Server als 10.20.1.0/25 verdoppeln. Für einen weiteren Standort folgen 10.21.0.0/22, 10.22.0.0/22 usw., zusammengefasst als 10.20.0.0/14.
Stolperfallen
- 192.168.1.0/24 oder 192.168.0.0/24 im Unternehmensnetz verwenden. Sie kollidieren mit den Standardwerten von Heimroutern, sodass das Routing bei VPN-Verbindungen aus dem Homeoffice zusammenbricht. Sicherer ist es, aus 10/8 zu schneiden.
- Drahtlose und kabelgebundene Clients in dasselbe Segment legen. Soll später eine SSID für Gäste hinzukommen, muss der Adressierungsplan neu erstellt werden. Von Anfang an zu trennen kostet so gut wie nichts.
- Die Verwaltungsadressen der Netzwerkgeräte in ein Client-Segment mischen. Per ACL lässt sich der Verwaltungszugriff dann nicht mehr gesondert einschränken, und bei Audits wird das garantiert beanstandet.
- Das Reserve-/24 für einen kurzfristigen Bedarf verwenden, „weil es frei ist“. Eine Reserve ist gerade deshalb wertvoll, weil sie ungenutzt bleibt; nennt man sie „Phase 2“ statt „Reserve“, wird sie eher respektiert.
Standort mit Desk-Sharing und unvorhersehbarer Anwesenheit
10.16.8.0/21Kostenlos
Ausgangslage
Ein Standort mit rund 100 Plätzen ohne feste Arbeitsplätze. Bei 120 Beschäftigten schwankt die Büroanwesenheit je nach Tag zwischen 40 % und 80 %. Alle tragen ein Notebook bei sich, kabelgebundene Ports gibt es nur noch in Besprechungsräumen und an einigen festen Plätzen. Ständig sind etwa 10 Kurzzeitkräfte wie Leiharbeitskräfte oder externe Dienstleister vor Ort.
Annahmen
Das WLAN deckt den gesamten Standort ab, und die Beschäftigten können mit ihren Endgeräten allein über WLAN arbeiten. Die DHCP-Lease-Dauer lässt sich je Segment einstellen. Die tatsächliche tägliche Anwesenheit lässt sich nachträglich ermitteln, etwa aus Zutrittsprotokollen. Ein Platzbuchungssystem ist nicht eingeführt.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| WLAN-Pool für Endgeräte der Beschäftigten | 300 | |
| Reserviert für die Zusammenführung mit dem Pool (wird bei Erweiterung dem WLAN-Pool zugeschlagen) | 400 | |
| Kabelgebunden (Besprechungsräume, feste Plätze) | 50 | |
| Geräte von Kurzzeitkräften und Gästen | 40 | |
| Server und gemeinsam genutzte Geräte | 20 | |
| Drucker und Multifunktionsdrucker | 12 | |
| Verwaltung der Netzwerkgeräte | 12 | |
| Reserviert für eine zweite Etage | 200 |
Begründung
Bei der Bemessung des Pools tauchen zuerst zwei Zahlen auf: 100 Plätze und 120 Beschäftigte. Die Platzzahl scheidet als Erstes aus. Als Nächstes zählt die Zahl der Endgeräte bei Spitzenanwesenheit: Bei 80 % Anwesenheit sind es 96 Personen, und da jede ein Notebook und ein Firmen-Smartphone hat, 192 Geräte. Bis hierhin reicht ein /24 mit seinen 254 Adressen.
Danach geht die Rechnung nicht mehr auf. Beim Desk-Sharing steht nicht fest, wer heute kommt. Bei einer Lease-Dauer von 24 Stunden sind die Adressen der Geräte von Personen, die gestern da waren und heute nicht, noch gültig. Eine Anwesenheit, die zwischen 40 % und 80 % schwankt, bedeutet, dass es Tage gibt, an denen kaum dieselben Personen an zwei aufeinanderfolgenden Tagen kommen. Folgt auf einen Tag mit 40 % (48 Personen) ein Tag mit 80 % (96 Personen) fast ohne gemeinsame Gesichter, nähert sich die Zahl der Personen über beide Tage den 120 Beschäftigten, und die gültigen Leases erreichen bis zu 240 Geräte. Das sind 94 % der 254 Adressen eines /24, es bleiben nur 14 übrig. Die Erschöpfung kommt nicht am vollsten Tag, sondern an dem Tag, an dem die Gesichter wechseln. Zu zählen ist nicht die Spitzenanwesenheit, sondern wie viele Personen innerhalb einer Lease-Dauer kommen können, also eine Zahl nahe der Belegschaft.
Könnte man die Lease dann einfach verkürzen? Dafür gibt es eine Untergrenze. Werden die Notebooks über die Mittagspause und Besprechungen am Nachmittag zugeklappt, sind sie drei bis vier Stunden ohne Verbindung; bei einer Lease von 2 Stunden erhalten manche Geräte bei der Rückkehr eine andere Adresse. Die Obergrenze bestimmt die Poolgröße, die Untergrenze die Arbeitsweise. Beides lässt sich nur mit einem /23 für den Pool erfüllen. Mit 510 Adressen bleiben selbst bei 240 Geräten 53 % frei.
Mit einem /23 geht die Zuordnung zwischen drittem Oktett und Segment verloren, doch an diesem Standort hat die Vermeidung der Erschöpfung Vorrang vor der Lesbarkeit. Sollen Geräte, die ständig in Bewegung kommunizieren, im selben Pool liegen, ist eine eigene Entscheidung nötig.
Reserven
Das benachbarte 10.16.10.0/23 bleibt nicht für die Zukunft frei, sondern damit der Pool als ein einziges Subnetz wachsen kann. Ein Pool lässt sich nicht durch getrennte Stücke erweitern; um das /23 zu einem /22 zu machen, muss das angrenzende /23 vollständig frei sein. Der Entscheidungspunkt liegt bei 210 Beschäftigten, denn wenn innerhalb von zwei Tagen fast alle kommen, sind das 420 Geräte, 82 % der 510 Adressen des aktuellen /23-Blocks. Dann wird der angrenzende Block zu 10.16.8.0/22 zusammengeführt und die Lease-Dauer beibehalten. Wegen dieser Einschränkung wurden auch die kabelgebundenen Anschlüsse und die Server nach 10.16.12.0/24 verdrängt. Werden die Bedingungen für eine Freigabe nicht vorab festgelegt, wird der freie Bereich unweigerlich für etwas anderes belegt.
Stolperfallen
- Den Pool nach der Zahl der Plätze bemessen. Wird wegen 100 Plätzen ein /25 geschnitten, reicht er nicht mehr, sobald zwei Geräte pro Person und die Kurzzeitkräfte gezählt werden, und er ist in der ersten Betriebswoche erschöpft. Gezählt werden Endgeräte, nicht Plätze.
- Die Lease-Dauer verkürzen, um den Umlauf zu erhöhen und die Erschöpfung zu vermeiden. Geräte, die nach der Mittagspause oder einer Besprechung zurückkehren, erhalten eine andere Adresse und verlieren ihre Verbindungen; da der Abbruch nur im Moment der Rückkehr auftritt, lässt er sich nicht reproduzieren, und es wird nichts gemeldet.
- Die Geräte der Kurzzeitkräfte in denselben Pool wie die der Beschäftigten legen. Die aus der Belegschaft geschätzte Gerätezahl weicht ständig von der Wirklichkeit ab, und bei jeder Aufstockung lässt sich nicht mehr erklären, wie viele Adressen gefehlt haben. Planbares und Unplanbares werden getrennt.
- An der Praxis festhalten, kabelgebundenen Ports feste IP-Adressen zuzuweisen. Beim Desk-Sharing sitzt jeden Tag eine andere Person am selben Port, sodass die Zuordnung von Adressen zu Nutzern schnell zerfällt und nur das Adressregister übrig bleibt. Auch kabelgebundene Ports werden per DHCP versorgt.
Zuordnung von Standortnummern zu Adressen mit Blick auf Routenaggregation
150 Standorte so nummerieren, dass die Routenaggregation greift
10.0.0.0/8Kostenlos
Ausgangslage
Insgesamt 150 Standorte: 1 Hauptsitz, 8 regionale Hubs und 141 Vertriebsbüros und Lager. Jeder Standort ist über einen regionalen Hub mit dem Hauptsitz verbunden, und die Routen werden an den regionalen Hubs zusammengefasst und nach oben weitergegeben. Die Standortnummern werden bereits in der Anlagenverwaltung sowie in Formularen und Berichten verwendet und wurden in der Reihenfolge der Eröffnung vergeben. Jedes Jahr eröffnen einige Standorte, und einige schließen.
Annahmen
Jeder regionale Hub kann die ihm zugeordneten Standorte als eine einzige Route ankündigen. Ein Schema für Standortnummern besteht bereits, und die Nummern können nicht wegen des Adressierungsplans neu vergeben werden. Kein Standort hat mehr als 1.000 Endgeräte. Die Zugehörigkeit eines Standorts zu einer Region ändert sich über Jahre hinweg nicht.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Repräsentativer Standort (Region 3, Standort 12): kabelgebundene Clients | 200 | |
| Repräsentativer Standort: drahtlose Clients | 250 | |
| Repräsentativer Standort: Server und Multifunktionsdrucker | 50 | |
| Repräsentativer Standort: Verwaltung der Netzwerkgeräte | 60 | |
| Repräsentativer Standort: Reserve innerhalb des Standorts | 250 | |
| Verbindungen zwischen Standorten und Loopbacks (gemeinsamer Block aller Standorte) | 250 |
Begründung
Aggregiert wird, damit 150 Standorte nicht als 150 Routen nach oben gehen. Die Aggregation verlangt aber zusammenhängende Adressblöcke, nicht zusammenhängende Standortnummern. Wer das verwechselt, macht den ganzen Entwurf wertlos.
Die Standortnummern gibt es bereits. Sie werden in der Anlagenverwaltung sowie in Formularen und Berichten verwendet, wurden in der Reihenfolge der Eröffnung vergeben und haben nichts mit den Regionen zu tun. Werden sie direkt auf das zweite Oktett abgebildet, hält der Hub der Region 3 eine verstreute Menge wie die Standorte 3, 17, 42 und 88. Verstreute Blöcke lassen sich nicht zu einer Route zusammenfassen, also gehen weiterhin 150 Routen nach oben. Für die Aggregation neu zu nummerieren ist nicht möglich: Die Nummern stecken in Formularen, Berichten und in den Bezeichnungen, die im Alltag verwendet werden.
Deshalb wird die Reihenfolge umgekehrt. Zuerst erhält die Aggregationseinheit, also der regionale Hub, einen Block, und die Standortnummern werden innerhalb dieses Blocks als Kennungen vergeben. Jede der 8 Regionen bekommt ein zweites Oktett, jeder Standort einen /22-Block. Eine Region fasst bis zu 64 Standorte. Bei 150 Standorten hat selbst die größte Region nur 24, alles passt, und es gehen 8 Routen nach oben. Auch wenn sich die Standorte auf 300 verdoppeln, bleibt es bei 8.
Der Preis ist, dass sich die Standortnummer nicht mehr aus der Adresse ablesen lässt. Sie ablesbar zu machen hieße, die zusammenhängenden Blöcke innerhalb der Regionen aufzugeben. Für die Störungsbehebung braucht man keine Nummernregel, sondern eine Zuordnungstabelle von Standortnummern zu Blöcken.
Reserven
Die regionalen Blöcke belegen die zweiten Oktette 1 bis 8, die 0 dient unternehmensweit gemeinsamen Zwecken. Die sieben Blöcke 9 bis 15 bleiben frei, für zusätzliche Regionen und für einen zweiten regionalen Block, den eine Region mit mehr als 64 Standorten erhält. Diese Nummern sind nicht zusammenhängend und werden in der Zuordnungstabelle nachgeschlagen. Ab 10.16.0.0/12 aufwärts bleibt alles unangetastet und wird für Übernahmen und die Aufnahme anderer Geschäftsbereiche vorgehalten.
Stolperfallen
- Standortnummern direkt auf Adressen abbilden. Die Nummern folgen der Eröffnungsreihenfolge und haben nichts mit den Regionen zu tun, daher liegen die Standorte eines Hubs verstreut, und es gehen weiterhin so viele Routen nach oben, wie es Standorte gibt. Nummern werden innerhalb des regionalen Blocks vergeben.
- Adressen für Verbindungen zwischen Standorten aus dem Block des eigenen Standorts nehmen. Liegt die Gegenseite in einer anderen Region, landen Adressen aus dem Block dieser Region in der anderen Region, und für sie gehen spezifischere Routen nach oben. Verbindungen werden aus einem gemeinsamen Block außerhalb der Standortblöcke genommen.
- Segmente innerhalb eines Standorts über die Grenze des Standortblocks hinweg hinzufügen. Der überstehende Teil ist von der Aggregation nicht erfasst, und für diesen einen Standort geht eine spezifischere Route nach oben. Hinzugefügt wird nur innerhalb des Blocks; reicht er nicht, wird ein zweiter Block vergeben.
- Verlangen, dass sich die Standortnummer aus der Adresse ablesen lässt. Das hieße, die zusammenhängenden Blöcke innerhalb der Regionen aufzugeben, und die Aggregation funktioniert nicht mehr. Gebraucht wird keine Nummernregel, sondern eine Zuordnungstabelle.
- Einen einzelnen Standort aus geografischen Gründen an einen anderen regionalen Hub anbinden. Seine Adressen bleiben im ursprünglichen regionalen Block, daher stehen oben der regionale Block und eine eigene Route nur für diesen Standort nebeneinander. Wechselt ein Standort den Hub, werden seine Adressen mit umgezogen.
Pools für /30- und /31-Verbindungen sowie /32-Loopbacks
Punkt-zu-Punkt-Verbindungen als /30 oder /31
10.161.0.0/16Kostenlos
Ausgangslage
In einem Netz mit 300 oder mehr Punkt-zu-Punkt-Verbindungen soll die Präfixlänge der Verbindungen festgelegt werden. Die Geräte stammen aus verschiedenen Generationen: Ältere Geräte, Spezialgeräte und virtuelle Geräte laufen nebeneinander. Vorgeschlagen wurde, einheitlich auf /31 umzustellen, um Adressen zu sparen.
Annahmen
Modell und Generation der Geräte an beiden Enden jeder Verbindung lassen sich auflisten. Ob ein Gerät /31 beherrscht, lässt sich vorab prüfen. Die Zuweisung erfolgt an einer zentralen Stelle. Die Adressen einer Verbindung nachträglich zu ändern erfordert, Konfiguration und Überwachung umzuschreiben.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Verbindungsbereich in /30 (Standard) | 2.000 | |
| Verbindungsbereich in /31 (Abschnitte mit bestätigter Unterstützung) | 250 | |
| Loopbacks | 250 | |
| Reserve für Verbindungen | 2.000 |
Begründung
Ein /30 hat vier Adressen, von denen nur zwei nutzbar sind; ein /31 nutzt beide. Der Adressbedarf halbiert sich.
Als Einsparung ist das aber bedeutungslos. Bei 352 Verbindungen belegt /30 insgesamt 1.408 Adressen und /31 nur 704. Die Differenz von 704 ist nur etwa 1 Prozent des für Verbindungen reservierten /16-Blocks. Eine so kleine Differenz ist kein Grund, die Entscheidung zu ändern.
Entscheidend ist, ob alle Geräte mitziehen. Nicht jedes Gerät beherrscht /31-Adressierung. Ältere Geräte, Spezialgeräte oder virtuelle Geräte unterstützen es mitunter nicht. Jede Verbindung hat an jedem Ende ein Gerät; fehlt auch nur einem davon die Unterstützung, muss diese Verbindung als /30 angelegt werden.
Mischt man beides, ändert sich das Zuweisungsverfahren. Im Pool liegen dann zwei Größen nebeneinander, und bei jeder Zuweisung muss die Unterstützung der Geräte an beiden Enden geprüft werden. Bei 10 Verbindungen im Monat sind das 120 Prüfungen im Jahr. 704 gesparte Adressen sind 120 Prüfungen im Jahr nicht wert.
Deshalb wird vereinheitlicht. Unterstützen alle Geräte es, wird /31 genommen; bleibt auch nur ein Gerät ohne Unterstützung, wird durchgehend /30 genommen. Lässt sich das Mischen nicht vermeiden, werden die Bereiche getrennt, damit nicht bei jeder Zuweisung geprüft werden muss.
Noch etwas: Eine einmal als /30 angelegte Verbindung wechselt nicht auf /31, auch wenn ihre Geräte ersetzt werden. Ein Wechsel hieße, ihre Adressen zu ändern, und damit würden Konfiguration und Namen in der Überwachung umgeschrieben. Von einer späteren Umstellung wird nicht ausgegangen.
Reserven
Standard ist /30; nur Abschnitte mit bestätigter Unterstützung werden aus dem /31-Bereich geschnitten. Die Bereiche werden getrennt, damit bei der Zuweisung die Unterstützung der Geräte nicht geprüft werden muss. Ein Abschnitt kommt nur dann in den /31-Bereich, wenn die Geräte an beiden Enden ersetzt und ihre Unterstützung bestätigt ist. Zuwachs kommt aus 10.161.16.0/21. Auch wenn alle Geräte ersetzt sind, werden bestehende /30-Verbindungen nicht umgestellt; nur neu angelegte Verbindungen erhalten /31-Adressen.
Stolperfallen
- /31 wählen, um Adressen zu sparen. Die Einsparung beträgt etwa 1 Prozent des Verbindungsblocks und ist kein Grund, die Entscheidung zu ändern. Entscheidend ist, ob alle Geräte mitziehen.
- Beide Größen im selben Bereich mischen. Bei jeder Zuweisung muss die Unterstützung der Geräte an beiden Enden geprüft werden, und bei 10 Verbindungen im Monat kommen 120 Prüfungen im Jahr hinzu. Wenn gemischt wird, dann in getrennten Bereichen.
- /31 zum Standard machen, obwohl noch ein Gerät ohne Unterstützung übrig ist, und nur diesen Abschnitt als /30-Ausnahme führen. Bei jedem Gerätetausch ist eine Prüfung nötig, und wird sie ein einziges Mal vergessen, ist die Verbindung nicht nutzbar. Standard ist /30, und /31 wird nur aus dem Bereich für Abschnitte mit bestätigter Unterstützung geschnitten.
- /30 wählen in der Annahme, später auf /31 umzustellen. Umstellen heißt, Adressen zu ändern, und Konfiguration und Namen in der Überwachung werden umgeschrieben. Entschieden wird in der Annahme, dass nicht umgestellt wird.
DMZ, Server, Clients, Management, Sprache und Gäste-WLAN
Das Gast-WLAN teilt nichts mit dem Unternehmensnetz
172.30.0.0/16Kostenlos
Ausgangslage
Ein Unternehmen mit etwa 100 Personen richtet ein Gast-WLAN ein. An normalen Tagen sind es rund 20 Gastgeräte, an Tagen mit Informationsveranstaltungen oder Ausstellungen kommen 400 auf einmal. Der Verkehr ins Unternehmensnetz wird durch Filter gesperrt, doch Namensauflösung und Adressvergabe laufen über dieselben Geräte wie im Unternehmensnetz.
Annahmen
Das Gast-WLAN kann als vom Unternehmens-WLAN getrennter Bereich bereitgestellt werden. Für Gäste lässt sich ein einziger Ausgang nach außen einrichten. Geräte für Namensauflösung und Adressvergabe können für Gäste separat aufgestellt werden. Innerhalb von 172.16/12 gibt es eine nutzbare Position.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Gastgeräte | 400 | |
| Ausgang und Adressvergabe für Gäste | 10 | |
| Namensauflösung für Gäste (nur externe Abfragen) | 5 | |
| Erweiterungsblock für Veranstaltungen | 800 |
Begründung
Vom Gast-WLAN wird meist nur erwartet, dass es vom Unternehmensnetz abgeschottet ist: Der Verkehr ins Unternehmensnetz wird per Filter gesperrt, und damit sei es getan. Das reicht nicht.
Der Gastbereich teilt auch außerhalb der Filter etwas mit dem Unternehmensnetz. Lässt man Gäste Namen über Geräte des Unternehmensnetzes auflösen, können Gastgeräte die Namen interner Server abfragen. Selbst wenn keine Antwort zurückkommt, verrät die Reaktion auf die Anfrage, welche Namen existieren. Erfolgt die Adressvergabe über dieselben Geräte wie im Unternehmensnetz, stockt an einem Veranstaltungstag, an dem 400 Geräte in ein Unternehmen mit 100 Personen kommen, auch die interne Adressvergabe. Lässt man Gäste ihre Uhrzeit mit dem Unternehmensnetz abgleichen, muss eine Route zum internen Zeitserver geöffnet werden.
Deshalb teilt der Gastbereich nichts mit dem Unternehmensnetz. Er hat keine Route zu irgendeinem internen Segment, und sein einziger Ausgang führt nach außen. Namensauflösung und Adressvergabe werden separat nur für Gäste betrieben. Statt mit Filtern zu sperren, werden die Routen, die gesperrt werden müssten, gar nicht erst angelegt. Eine gesperrte Route lässt sich mit einer Zeile öffnen; eine Route, die nicht existiert, lässt sich nicht öffnen.
Auch die Wahl der Adressen hat einen Grund. Die meisten Gastgeräte bauen Verbindungen zum eigenen Unternehmen auf. Nutzt dieses Unternehmen intern 10/8 und liegt auch der Gastbereich in 10/8, überschneiden sich die Adressen auf der Gegenseite, und der Gast erreicht sein eigenes Unternehmen nicht mehr. Der Bereich wird an einer wenig genutzten Position innerhalb von 172.16/12 genommen.
Reserven
Der Gastbereich hat nirgendwohin im Unternehmensnetz eine Route, und sein einziger Ausgang führt nach außen. Auch Namensauflösung und Adressvergabe werden für Gäste separat betrieben. Bringen Veranstaltungen mehr Geräte, wird 172.30.4.0/22 hinzugefügt, und auch dieser Zusatz geht über denselben Ausgang hinaus. Routen ins Unternehmensnetz kommen nicht hinzu. Der Bereich liegt innerhalb von 172.16/12 und überschneidet sich nicht mit 10/8, das die Unternehmen der Gäste vermutlich nutzen.
Stolperfallen
- Den Verkehr ins Unternehmensnetz mit Filtern sperren und es dabei belassen. Werden Namensauflösung oder Adressvergabe mit dem Unternehmensnetz geteilt, fließen interne Informationen außerhalb der Filter ab, und auch die Last überträgt sich. Nichts teilen.
- Gastgeräte die interne Namensauflösung nutzen lassen. Selbst ohne Antwort verrät die Reaktion auf Anfragen, welche Namen existieren. Für Gäste wird eine eigene betrieben.
- Die Adressvergabe für Gäste über dieselben Geräte wie im Unternehmensnetz abwickeln. Steigt die Zahl der Gäste an einem Veranstaltungstag sprunghaft, stockt auch die interne Adressvergabe. Die Adressvergabe wird für Gäste getrennt.
- Den Gastbereich aus 10/8 nehmen. Baut ein Gast eine Verbindung zu seinem eigenen Unternehmen auf, überschneiden sich die Adressen mit dessen internem Netz, und die Verbindung scheitert. Er wird an einer wenig genutzten Position innerhalb von 172.16/12 genommen.
Was in die DMZ gehört und wie sie aufgeteilt wird
10.170.0.0/16Kostenlos
Ausgangslage
In einem Unternehmen mit etwa 500 Personen wächst die Zahl der Geräte in der DMZ von Jahr zu Jahr. Ein öffentlich erreichbarer Webserver, ein Server für den Dateiaustausch mit Geschäftspartnern, Geräte, die Mails von außen annehmen, ein Server, der nur externe Dienste aufruft, und Geräte, die Überwachungsmeldungen nach außen senden, teilen sich einen Bereich.
Annahmen
Geräte, die von außen aufgebaute Verbindungen annehmen, lassen sich von Geräten unterscheiden, die nur nach außen senden. Die Gegenstelle jeder Verbindung mit Geschäftspartnern ist bekannt. DMZ-Bereiche können je Gegenstelle getrennt bereitgestellt werden. Verkehr zwischen den Bereichen kann an der Grenze gestoppt werden.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Öffentlich erreichbar (jeder kann zugreifen) | 20 | |
| Für Geschäftspartner (feste Gegenstellen) | 20 | |
| Geräte, die Mails von außen annehmen (vom öffentlichen Bereich getrennt) | 10 | |
| DMZ-Reserve | 100 |
Begründung
Für das, was in die DMZ gehört, gibt es ein einziges Kriterium: Geräte, die von außen aufgebaute Verbindungen annehmen.
Ohne Kriterium landet dort alles, was mit außen spricht: Geräte, die von innen nur nach außen senden, Server, die nur externe Dienste aufrufen, Geräte, die Überwachungsmeldungen nach außen senden. Keines davon nimmt von außen aufgebaute Verbindungen an, also gibt es keinen Grund, sie in die DMZ zu stellen. Stellt man sie hinein, wächst die DMZ, und wird eines davon kompromittiert, ist alles daneben erreichbar.
Ist geklärt, was hineingehört, wird als Nächstes danach getrennt, von wem angenommen wird. Öffentlich Erreichbares und Systeme für Geschäftspartner kommen nicht in denselben Bereich. Öffentlich Erreichbares kann jeder ansprechen, daher wird es unter der Annahme geplant, dass es kompromittiert wird. Bei Systemen für Geschäftspartner stehen die Gegenstellen fest, daher sind die Freigaben weit enger. Liegen beide im selben Bereich, sind die mit Partnern ausgetauschten Dateien vom kompromittierten öffentlichen Server nebenan erreichbar. Die Gegenstellen einzuschränken, wäre dann sinnlos.
Verkehr zwischen den getrennten Bereichen wird nicht freigegeben. Geschäftlich gibt es keinen einzigen Grund, vom öffentlichen Bereich in den Partnerbereich zu gelangen.
Taucht ein neues Gerät auf, das von außen annimmt, und ist unklar, von wem, kommt es in den öffentlichen Bereich. Ein Gerät, dessen Gegenstellen sich nicht einschränken lassen, in den Partnerbereich zu stellen, hebelt die Voraussetzung dieses Bereichs aus.
Reserven
Die DMZ wird danach aufgeteilt, von wem ein Bereich annimmt; Öffentlich Erreichbares und Systeme für Geschäftspartner liegen in getrennten Bereichen. Verkehr zwischen den Bereichen wird nicht freigegeben. Taucht ein neues Gerät auf, das von außen annimmt, wird sein Bereich danach bestimmt, von wem es annimmt; lässt sich das nicht bestimmen, kommt es in den öffentlichen Bereich. Reichen die Bereiche nicht, werden weitere aus 10.170.1.0/24 geschnitten. Geräte, die nur nach außen senden, kommen auch dann nicht in die DMZ, wenn ihre Zahl wächst.
Stolperfallen
- Alles, was mit außen kommuniziert, in die DMZ stellen. Kommen auch Geräte hinzu, die nur nach außen senden, wächst die DMZ, und ein einziger kompromittierter Rechner erreicht alles daneben. In die DMZ kommen nur Geräte, die von außen aufgebaute Verbindungen annehmen.
- Öffentlich Erreichbares und Systeme für Geschäftspartner in denselben Bereich legen. Wird die öffentliche Seite kompromittiert, sind die mit Partnern ausgetauschten Dateien von nebenan erreichbar. Die Bereiche werden danach getrennt, von wem angenommen wird.
- Verkehr zwischen den getrennten Bereichen vorsichtshalber freigeben. Eine Freigabe ohne geschäftlichen Grund dient nur als Weg für einen Angreifer. Zwischen den Bereichen wird nichts freigegeben.
- Ein Gerät mit unklarer Gegenstelle in den Partnerbereich stellen. Dieser Bereich hält seine Freigaben unter der Voraussetzung eng, dass die Gegenstellen feststehen, und diese Voraussetzung fällt weg. Im Zweifel kommt es in den öffentlichen Bereich.
Subnetze zuschneiden unter Berücksichtigung reservierter Adressen
In Cloud-Subnetzen fünf Adressen weniger rechnen
10.216.0.0/16Kostenlos
Ausgangslage
In einem virtuellen Netz in der Cloud wird für jede Fehlerzone ein kleines Subnetz für 10 Geräte angelegt. Wie im Unternehmensnetz gewohnt, wird erwartet, dass ein /28 Platz für 14 Geräte bietet. Im selben virtuellen Netz ist außerdem ein Anwendungssubnetz für etwa 200 Geräte geplant.
Annahmen
Bekannt ist, dass der genutzte Anbieter in jedem Subnetz einige Adressen vorab belegt. Wie viele er belegt und welche Mindestgröße ein Subnetz haben muss, lässt sich prüfen. Die Größe eines Subnetzes lässt sich nach dem Anlegen nicht mehr ändern. Im virtuellen Netz ist noch Platz frei.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Subnetz für 10 Geräte (nach Abzug der Reservierung 27 nutzbar) | 10 | |
| Derselbe Zweck in einer anderen Fehlerzone | 10 | |
| Anwendungssubnetz (Reservierung fällt kaum ins Gewicht) | 200 | |
| Subnetz-Reserve | 100 |
Begründung
Wird in der Cloud ein Subnetz angelegt, belegt der Anbieter vorab einige seiner Adressen. Das hängt vom Anbieter ab, üblich ist aber, die ersten vier und die letzte zu belegen, insgesamt fünf. Im Unternehmensnetz sind nur die erste und die letzte Adresse unbrauchbar. Wer Subnetze zuschneidet, ohne diesen Unterschied zu kennen, hat am Ende zu wenige Adressen.
Der Unterschied trifft kleine Subnetze am stärksten. Bei einem /24 sind es 5 von 256, weniger als 2 Prozent. Bei einem /26 sind es 5 von 64, also 8 Prozent. Beim kleinstmöglichen /28 fallen 5 von 16 weg, rund 30 Prozent. Nutzbar sind nur 11.
Wird ein /28 wie im Unternehmensnetz gewohnt zugeschnitten, ist Platz für 14 Geräte eingeplant, es passen aber nur 11 hinein. Bei 10 Geräten bleibt eine einzige Adresse Spielraum, und sobald zwei weitere hinzukommen, läuft das Subnetz über. Da sich die Größe eines Subnetzes nach dem Anlegen nicht ändern lässt, muss es dann neu angelegt werden.
Beim Zuschneiden kleiner Subnetze wird die Geräteanzahl daher mit der Zahl verglichen, die nach Abzug der Reservierung bleibt. Für 10 Geräte wird ein /27 statt eines /28 gewählt. Ein /27 lässt nach Abzug von 5 aus 32 noch 27 nutzbare Adressen. Je kleiner das Subnetz, desto größer der Anteil des Verlusts. Kleine Subnetze werden deshalb grundsätzlich eine Stufe größer zugeschnitten als im Unternehmensnetz.
Die Zahl der reservierten Adressen unterscheidet sich je nach Anbieter, ebenso die Mindestgröße. Wird im Tab „Berechnen“ ein Reservierungsprofil gewählt, erscheint die Zahl der nutzbaren Adressen sofort. Schätzungen werden dort geprüft.
Reserven
Bei kleinen Subnetzen wird die Geräteanzahl mit der Zahl verglichen, die nach Abzug der 5 reservierten Adressen bleibt. Für 10 Geräte wird ein /27 statt eines /28 gewählt. Die Subnetze werden in gleicher Größe aufgereiht, eines pro Fehlerzone. Werden mehr Subnetze gebraucht, werden sie aus 10.216.2.0/24 zugeschnitten. Bei Zweifeln an einer Schätzung wird im Tab „Berechnen“ das Reservierungsprofil gewählt und die Zahl der nutzbaren Adressen geprüft.
Stolperfallen
- Die nutzbaren Adressen wie im Unternehmensnetz gewohnt zählen. Wer nur die erste und die letzte abzieht, übersieht die übrigen drei, die der Anbieter belegt, und die geplante Geräteanzahl passt nicht hinein. Mit der Zahl nach Abzug der Reservierung vergleichen.
- Das kleinstmögliche /28 zum Standard machen. 5 von 16 fallen weg, nutzbar sind nur 11, und schon wenige zusätzliche Geräte bringen es zum Überlaufen. Für etwa 10 Geräte ein /27 wählen.
- Davon ausgehen, dass sich ein Subnetz später vergrößern lässt. Die Größe ist nach dem Anlegen nicht änderbar, und ein Überlauf erzwingt ein neues Subnetz. Von Anfang an mit Reservierung schätzen.
- Annehmen, dass alle Anbieter gleich viele Adressen reservieren. Anbieter unterscheiden sich sowohl in der Zahl der belegten Adressen als auch in der Mindestgröße. Mit dem Profil des genutzten Anbieters prüfen.
Überlappungen vermeiden, VPN-Kopplung und Umnummerierung bei Fusionen
Wird eine Überlappung per Adressumsetzung umgangen, gleichzeitig die Frist festlegen
172.18.0.0/15Kostenlos
Ausgangslage
Das Netz eines übernommenen Unternehmens wird mit dem eigenen Netz verbunden. Beide nutzen 10/8, und viele Bereiche überlappen sich. Aus geschäftlichen Gründen müssen die Netze bis nächsten Monat verbunden sein, und für die Umnummerierung einer Seite fehlt die Zeit. Vorgeschlagen wird, die Netze zu verbinden, indem die Adressen an der Grenze umgesetzt werden.
Annahmen
Zwischen den Netzen der beiden Unternehmen lässt sich eine einzige Grenze einrichten, an der Adressen umgesetzt werden können. Die umgesetzten Adressen können aus einem Bereich genommen werden, der in keinem der beiden Adressräume liegt. In die Umsetzungsregeln lässt sich eine Frist eintragen. Welche Seite umnummeriert wird, kann entschieden werden, ohne auf eine Entscheidung der Geschäftsleitung zu warten.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Umgesetzter Bereich, um das Netz des anderen Unternehmens von der eigenen Seite aus zu sehen | 3.000 | |
| Umgesetzter Bereich, um das eigene Netz dem anderen Unternehmen zu zeigen | 800 | |
| Umsetzungsgeräte und Verwaltung | 20 | |
| Reserve für die Umsetzung (Zuwachs bis zur Frist) | 400 |
Begründung
Zwei überlappende Netze lassen sich auf zwei Arten verbinden: Eine Seite wird umnummeriert, oder die Adressen werden an der Grenze umgesetzt. Die Umsetzung ist über Nacht eingerichtet, die Umnummerierung dauert Monate. Zu Beginn einer Integration die Umsetzung zu wählen, ist richtig.
Das Problem ist, dass die Umsetzung dauerhaft wird. Weil der Verkehr mit der Umsetzung durchkommt, entfällt der Grund für die Umnummerierung. Drei Jahre später haben sich die Umsetzungsregeln angehäuft, und niemand kann das Ganze mehr erklären. Bei jeder Störung muss geprüft werden, ob eine Adresse im Log die ursprüngliche oder die umgesetzte ist.
Deshalb werden am Tag, an dem die Umsetzung eingeführt wird, zwei Dinge zugleich festgelegt: die Frist und die Seite, die umnummeriert wird. Die Frist wird als Datum festgelegt und direkt in die Umsetzungsregeln geschrieben. Die umzunummerierende Seite wird noch am selben Tag bestimmt, und die Zeit der Umsetzung gilt als Vorbereitungszeit für die Umnummerierung. Eine Umsetzung, bei der nicht feststeht, welche Seite umnummeriert wird, lässt sich bei Fristablauf nur verlängern.
Die umgesetzten Adressen werden aus einem Bereich genommen, der keiner der beiden Seiten gehört. Nutzen beide Unternehmen 10/8 und überlappen sich dort, werden die umgesetzten Adressen aus 172.16/12 genommen. Wird freier Platz im 10/8 einer der beiden Seiten verwendet, kommt es bei der Aufnahme des nächsten Unternehmens erneut zu Überlappungen.
Manche Umsetzung darf dauerhaft sein. Ist es eine Voraussetzung des Designs, dass dieselben Adressen nebeneinander wiederkehren, wie bei Produktionslinien, die mit derselben kopierten Konfiguration aufgebaut sind, dann ist eine dauerhafte Umsetzung richtig. Eine Überlappung bei einer Integration ist keine Voraussetzung, sondern ein Unfall, und die Notlösung für einen Unfall darf nicht dauerhaft werden.
Reserven
Die umgesetzten Bereiche werden innerhalb von 172.16/12 genommen, und der Bereich, über den das Netz des anderen Unternehmens gesehen wird, wird von dem Bereich getrennt, über den das eigene Netz dem anderen Unternehmen gezeigt wird. Die Frist wird in die Umsetzungsregeln geschrieben, und bis zur Frist wird die Seite umnummeriert, die am Tag der Einführung der Umsetzung bestimmt wurde. Zuwachs bis zur Frist wird aus 172.18.24.0/22 abgeteilt. Eine abgelaufene Umsetzung wird nicht verlängert; ist eine Verlängerung nötig, beginnt man erneut bei der Entscheidung, welche Seite umnummeriert wird.
Stolperfallen
- Bei der Einführung der Umsetzung keine Frist festlegen. Der Verkehr kommt durch, also entfällt der Grund für die Umnummerierung, und die Umsetzungsregeln häufen sich an, bis niemand sie mehr erklären kann.
- Die Umsetzung einführen, ohne festzulegen, welche Seite umnummeriert wird. Läuft die Frist ab, beginnt die Diskussion wieder bei der Frage, welche Seite umnummeriert wird, sodass nur die Verlängerung bleibt. Die Entscheidung fällt am selben Tag wie die Umsetzung.
- Die umgesetzten Adressen aus freiem Platz im eigenen 10/8 nehmen. Bei der Aufnahme des nächsten Unternehmens überlappen sie sich erneut. Sie werden aus einem Bereich genommen, der keiner der beiden Seiten gehört.
- Umsetzungsregeln Host für Host schreiben. Dann müssen auch die Fristen Host für Host verwaltet werden, und niemand weiß, welche Regeln noch übrig sind. Sie werden pro Bereich geschrieben.
Feste Adressen auf der Steuerungsseite, OT/IT-Trennung und Erweiterung
Fertigungszellen, mit denen baugleiche Linien repliziert werden
172.20.0.0/16Kostenlos
Ausgangslage
Ein Werk mit mehreren Fertigungslinien in gleicher Anlagenkonfiguration, in dem weitere Linien geplant sind. In den vom Anlagenhersteller gelieferten Steuergeräten sind feste IP-Adressen ab Werk eingestellt, und Ausgangspunkt ist, dass dieselben Adressen auf mehreren Linien doppelt vorkommen.
Annahmen
Die Adressen der Steuergeräte jeder Linie lassen sich nicht ändern, oder eine Änderung erfordert eine erneute Abnahme durch den Anlagenhersteller. Die Linien müssen nicht direkt miteinander kommunizieren, sondern nur mit den übergeordneten Systemen der Datenerfassung. An der Grenze jeder Linie kann ein Layer-3-Gerät oder ein NAT-fähiges Gerät aufgestellt werden.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Linie 1 (von außen sichtbare Adressen) | 200 | |
| Linie 2 (von außen sichtbare Adressen) | 200 | |
| Linie 3 (von außen sichtbare Adressen) | 200 | |
| Server für Datenerfassung und Überwachung | 30 | |
| Wartungsrechner (für mitgebrachte PCs) | 10 | |
| Reserviert für weitere Linien (Linien 4 bis 7) | 1.000 |
Begründung
Was ein OT-Netz entscheidend von der IT unterscheidet, ist, dass sich die Adressen nicht frei festlegen lassen. Anlagenhersteller liefern dieselbe Konfiguration an viele Kunden, deshalb sind die Adressen der Steuergeräte ab Werk festgelegt, und dieselbe 192.168.0.10 gibt es sowohl auf Linie 2 als auch auf Linie 3. Wird das nach IT-Gewohnheit behandelt, also „überlappt, also umnummerieren“, geht es plötzlich um Gewährleistung und erneute Abnahme, und die Fertigung steht.
Deshalb wird nicht umnummeriert. Die Adressen innerhalb der Linie bleiben so, wie der Anlagenhersteller sie eingestellt hat; auf dem Gerät an der Liniengrenze wird eine 1:1-Adressumsetzung eingerichtet, und nur die von außen sichtbaren Adressen werden nach Liniennummer unterschieden. Ein Steuergerät auf Linie 1 erscheint von außen als 172.20.1.x, dasselbe Gerät auf Linie 2 als 172.20.2.x. Mit der Regel „drittes Oktett = Liniennummer“ erkennt jeder, der die Protokolle der Datenerfassung liest, die Linie sofort, ohne den Gerätenamen zu kennen.
Der Kern dieses Designs ist, die Vorgaben des Anlagenherstellers und die Verwaltbarkeit für die IT durch eine einzige Schicht zu trennen: die Umsetzung. Innerhalb der Linie gilt die Welt des Anlagenherstellers, ab der Grenze aufwärts die Welt der IT-Abteilung. Der größte Vorteil: Für eine neue Linie muss das Design nicht neu erstellt werden; die Nummer wird um eins erhöht und dieselbe Konfiguration kopiert.
Reserven
Für die nächsten Erweiterungen ist 172.20.4.0/22 (Linien 4 bis 7) reserviert. Da der Basisblock ein /16 ist, reicht die Regel, das dritte Oktett als Liniennummer zu verwenden, bis Linie 255 (die 0 wird nicht als Liniennummer verwendet und ist für die gemeinsame Datenerfassung und Wartung vorgesehen), und ab Linie 8 geht es mit 172.20.8.0/21 und 172.20.16.0/20 nahtlos weiter. Kommen Werke hinzu, wird das zweite Oktett zur Werksnummer: 172.21.0.0/16 erhält das nächste Werk, und beide werden zu 172.20.0.0/15 zusammengefasst. Zu klein wird das /24 einer Linie erst, wenn sie mehr als 250 Steuergeräte hat, und in dieser Größenordnung lässt sich die Linie leichter betreiben, wenn sie logisch geteilt wird.
Stolperfallen
- Kommunikation zwischen den Linien „zur Sicherheit“ freigeben. Wird eine Linie mit Schadsoftware infiziert, stehen alle Linien mit derselben Konfiguration gleichzeitig still. Zwischen den Linien wird grundsätzlich gesperrt, und nötige Kommunikation läuft über die Datenerfassung.
- Kein Segment für Wartungsrechner vorsehen und mitgebrachte PCs direkt ins Steuerungssegment stecken. Das ist der häufigste Einstiegsweg für OT-Vorfälle, und es bleibt keine Aufzeichnung. Es wird ein eigenes Segment eingerichtet, und nur von dort aus geht es auf die Steuerungsseite.
- Die Zuordnungstabelle der Adressumsetzung nur in der Gerätekonfiguration führen. Wechselt die Person, die sie eingerichtet hat, die Stelle, kann niemand mehr erklären, welche äußere Adresse zu welcher Anlage gehört. Die Zuordnungstabelle wird als maßgebliche Quelle in den Entwurfsdokumenten geführt.
- Für die Adressen des Werks den Bereich 192.168 verwenden. Er kollidiert leicht mit Routern und mobilen Routern, die Wartungsdienstleister mitbringen, und der Konflikt zeigt sich erst vor Ort. Geschnitten wird aus 172.16/12 oder 10/8.
- Die Zuordnung von Liniennummern zu Adressen bei jeder Erweiterung so festlegen, dass gerade freie Nummern aufgefüllt werden. Wird Linie 7 abgebaut und kommt später eine andere Anlage an ihre Stelle, stimmen Nummer und tatsächliche Linie nicht mehr überein, und niemand verlässt sich mehr darauf. Nummern werden nicht wiederverwendet.
Grenzzone zwischen IT-Netz und Steuerungsnetz eines Werks
10.60.0.0/20Kostenlos
Ausgangslage
Ein Werk mit rund 300 Beschäftigten, dessen Bürogebäude und Fertigungsgebäude auf demselben Gelände liegen und bisher als ein einziges Netz betrieben wurden. Anweisungen aus der Produktionssteuerung an die Anlagen und die Rückmeldung der Ergebnisse werden weiterhin gebraucht, doch dass Büro-PCs die Steuergeräte direkt erreichen können, soll ein Ende haben. In diesem Schritt wird am Design innerhalb der Linien nichts geändert; zuerst werden nur die Grenzen oberhalb und unterhalb der Linien neu gezogen.
Annahmen
Zwischen Büroseite und Werksseite lässt sich mindestens ein Layer-3-Gerät aufstellen. Die Kommunikation, die beide Seiten überquert, lässt sich mindestens je Übergabeserver nach Gegenstelle und Richtung erfassen. Die Adressen der Steuergeräte werden diesmal nicht geändert; das Neudesign innerhalb der Linien erfolgt separat. Zu den Anforderungen gehört, dass die Produktion weiterlaufen kann, solange die Grenzgeräte ausgefallen sind.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Büro-Clients (kabelgebunden und drahtlos) | 300 | |
| Server für Produktionssteuerung und Büro-IT | 40 | |
| Übergabeserver (Zwischenserver, mit dem sich beide Seiten verbinden) | 12 | |
| Ausleihe von Wartungsrechnern | 10 | |
| Verwaltung der Grenzgeräte und der Überwachung | 6 | |
| Phase 2 der Grenze (externe Datenanbindung, Zwischenserver für Fernwartung) | 50 | |
| Gemeinsame Dienste des Steuerungsnetzes (Zeitsynchronisation, Namensauflösung, Geräte außerhalb der Linien) | 100 | |
| Drahtloses Steuerungsnetz (Fördertechnik, mobile Datenerfassungsgeräte) | 200 | |
| Reserviert für Zonen je Linie (Linien 1 bis 4) | 1.000 |
Begründung
Gegen die Trennung hat niemand etwas. Was nicht entschieden wird, ist die Größe der Zone an der Grenze.
Wird für die Grenze ein /24 genommen, geht das immer schief. In dieser Größenordnung müssen tatsächlich nur die Übergabeserver mit beiden Seiten kommunizieren, gut ein Dutzend Geräte. Die übrigen 240 und mehr Adressen werden zu Brachflächen, und Brachflächen werden immer bebaut. Nach einem halben Jahr kommt ein Dateiserver aus der Büro-IT hinzu, im Jahr darauf ein Sprungserver, der in die Authentifizierung des Büros eingebunden ist. Ab da ist die Grenze keine Grenze mehr, doch in der Adresstabelle ändert sich nichts, also bemerkt es niemand.
Deshalb bleibt die Übergabe bei einem /28 und nicht mehr. Mit nur 14 Adressen muss jeder, der ein fünfzehntes Gerät hinzufügen will, vorher jemanden fragen. Ziel ist, dass die Größe als Betriebsregel wirkt. Der Platz für Wachstum liegt daneben, unter anderem Namen, für Phase 2, und die Übergabezone selbst wird nicht erweitert.
Auch die Aufteilung des /20 in drei Bereiche, 0 bis 3 (IT), 4 bis 7 (Grenze) und 8 bis 15 (Steuerung), ist Absicht. Die Filter des Grenzgeräts lassen sich in drei Zeilen schreiben, 10.60.0.0/22, 10.60.4.0/22 und 10.60.8.0/21, und diese drei Zeilen ändern sich nicht, wenn Segmente hinzukommen. Bei einem Design, bei dem für jede Ergänzung die Filter angefasst werden, werden sie eines Tages falsch angefasst, und die Produktion steht.
Die Zone für die gemeinsamen Dienste des Steuerungsnetzes, ein /25, liegt der Verfügbarkeit wegen auf der Steuerungsseite. Die Produktion läuft weiter, während die Grenzgeräte ausgefallen sind. Hängen Zeitsynchronisation und Namensauflösung von der Büroseite ab, wird ein Ausfall der Grenze zu einem Ausfall der Steuerungsseite.
Reserven
An der Grenze ist 10.60.4.64/26 für Phase 2 frei gehalten. Es dient nicht zur Erweiterung der Übergabe, sondern als Platz, um später externe Datenanbindungen und Zwischenserver für die Fernwartung hinzuzufügen. Auf der Steuerungsseite ist 10.60.12.0/22 für Zonen je Linie frei gehalten, und das Design jeder Linie kommt dorthin. Reicht das /24 für das drahtlose Netz nicht mehr, wird 10.60.10.0/23 hinzugenommen. Kommen Werke hinzu, erhält das nächste Werk 10.60.16.0/20, und alle werden zu 10.60.0.0/16 zusammengefasst. Da die Übergänge zwischen den drei Bereichen auf /22-Grenzen liegen, haben die drei Filterzeilen in jedem Werk dieselbe Form.
Stolperfallen
- An der Grenze einen Sprungserver aufstellen und ihn in die Authentifizierung des Büros einbinden. Damit entsteht ein Weg, auf dem Anmeldedaten von der Büroseite hereinfließen, und die Grenze verliert ihren Sinn. Wird ein Sprungserver aufgestellt, bleibt seine Authentifizierung innerhalb der Grenze.
- Die Steuergeräte weiterhin ihre Zeit von einem Server auf der Büroseite beziehen lassen. Sobald das Grenzgerät angehalten wird, beginnt die Zeit auf der Steuerungsseite abzuweichen, und bei der späteren Fehlersuche lassen sich die Protokolle nicht abgleichen. Die Zeitsynchronisation wird auf der Steuerungsseite eingerichtet.
- Die Trennungsanforderung nur als „vom Büro kein Zugang ins Steuerungsnetz“ definieren. Die Kommunikation von der Steuerungsseite zur Büroseite bleibt unkontrolliert, und ein zwischen die Anlagen geschmuggeltes Gerät behält einen Weg nach draußen. Die Regeln werden für beide Richtungen festgelegt.
- Die Übergabeserver zusätzlich Datenerfassung und Dateiablage übernehmen lassen. Die Seite, die nicht angehalten werden darf, verhindert Updates, und nach wenigen Jahren traut sich niemand mehr an diese Server heran. Die Server werden nach Aufgabe getrennt, und ihre Zahl wird innerhalb des /28-Bereichs gehalten.
/64-Netze aus einem /48 vergeben und nach Bedarf erweitern
IPv6 nicht sparsam vergeben, sondern nach Hexziffern aufteilen
2001:db8:100::/48Kostenlos
Ausgangslage
Ein Unternehmen mit 10 Standorten hat von seinem Provider ein IPv6-/48 erhalten. Bei IPv4 wurde die Größe jedes Subnetzes an die Gerätezahl angepasst und genau darauf geachtet, wo Reserven liegen und wie Zersplitterung vermieden wird. Mit derselben Denkweise soll nun die IPv6-Zuweisung beginnen.
Annahmen
Vom Provider wurde ein /48 erhalten. Die Geräte im Unternehmen können die automatische Adresskonfiguration von IPv6 nutzen. Die Zahl der Standorte und die Zahl der Zwecke bleiben voraussichtlich jeweils bei höchstens 15. Die Adressen sind dafür gedacht, dass Menschen sie lesen und ihre Bedeutung erkennen.
Zuteilung
| Segment | Hosts | Block |
|---|---|---|
| Standort 1: Clients | 200 | |
| Standort 1: Server | 50 | |
| Standort 1: Verwaltung | 30 | |
| Standort 2: Clients (weitere Zwecke folgen demselben Schema) | 200 |
Begründung
Ein /48 enthält 65.536 /64-Subnetze. Vieles, was sich über Jahre mit IPv4 angesammelt hat, kehrt sich hier um.
Bei IPv4 wurde die Subnetzgröße nach der Gerätezahl bestimmt: ein /28 für 10 Geräte, ein /24 für 200. Bei IPv6 geschieht das nicht. Jedes Subnetz ist unabhängig von der Gerätezahl immer ein /64-Subnetz. Der Mechanismus, mit dem Geräte ihre Adresse selbst festlegen, setzt ein /64-Präfix voraus. Wird kleiner als /64 geschnitten, funktioniert er nicht mehr.
Sparen ist ebenfalls unnötig. Kaum eine Organisation verbraucht je 65.536 /64-Subnetze. Die Probleme, die bei IPv4 so viel Mühe gemacht haben, etwa wohin Reserven kommen und wie Zersplitterung zu verhindern ist, verschwinden fast vollständig.
Es bleibt eine einzige Entscheidung: wie die 16 Bit der vierten 16-Bit-Gruppe aufgeteilt werden. Hier erhalten der Standort 4 Bit, der Zweck 4 Bit und eine laufende Nummer 8 Bit. Fallen die Grenzen zwischen den Bedeutungen auf die Grenzen zwischen Hexziffern, lässt sich eine Adresse auf einen Blick lesen. 2001:db8:100:1200::/64 ist zum Beispiel das erste Server-Subnetz von Standort 1.
Die Aufteilung wird an den Hexziffern ausgerichtet. Wird mitten in einer Hexziffer geteilt, muss die Adresse bei jedem Lesen ins Binäre umgerechnet werden, und der Vorteil der Lesbarkeit geht verloren. Können es mehr als 15 Standorte werden, erhält der Standort von Anfang an 8 Bit, Zweck und laufende Nummer je 4 Bit.
Reserven
Die erste Hexziffer der vierten 16-Bit-Gruppe ist der Standort, gezählt ab 1; die 0 bleibt für unternehmensweite Zwecke frei. Die zweite Ziffer ist der Zweck, die letzten beiden sind die laufende Nummer. Subnetze sind immer /64-Subnetze und werden nicht vergrößert, wenn die Gerätezahl steigt. Dass die /64-Subnetze in der Segmenttabelle im Verhältnis zur Gerätezahl groß wirken, liegt daran, dass das Protokoll ein /64-Präfix verlangt, nicht an eingeplanter Reserve. Überschreiten die Standorte 15, bleibt die Aufteilung unverändert, und es wird ein zweites /48-Präfix bezogen.
Stolperfallen
- Die Subnetzgröße nach der Gerätezahl bestimmen und kleiner als /64 schneiden. Der Mechanismus, mit dem Geräte ihre Adresse selbst festlegen, setzt ein /64-Präfix voraus und funktioniert nicht mehr. Subnetze sind immer /64-Subnetze.
- Aus Sorge um Reserven und Zersplitterung eng schneiden wie bei IPv4. Dass 65.536 /64-Subnetze aufgebraucht werden, kommt praktisch nicht vor, und enges Schneiden bringt nichts. Die Lesbarkeit hat Vorrang.
- Die vierte 16-Bit-Gruppe mitten in einer Hexziffer teilen. Bei jedem Lesen muss die Adresse ins Binäre umgerechnet werden, und aus der Adresse lässt sich keine Bedeutung mehr ablesen. Geteilt wird an den Grenzen der Hexziffern.
- Die Standortziffer ab 0 zählen. Für unternehmensweite Zwecke bleibt kein Platz, und sie müssen später hineingezwängt werden. Die 0 bleibt für unternehmensweite Zwecke frei.
Die übrigen 56 Muster lesen Sie in SubnetDeck mit Premium vollständig.SubnetDeck ansehen
SubnetDeck für iPhone und iPad
Ihr gewohnter Rechner, mit Gedächtnis.
Diese Seite vergisst alles, sobald Sie sie schließen. SubnetDeck bewahrt für jeden Standort einen Entwurfsplan in Ordnern nach Kunde oder Projekt auf und geht dabei nie online.
- Ordner pro Standort, Kunde oder Projekt, durchsuchbar nach Adresse
- VLSM-Zuteilung aus der Hostanzahl, mit Erkennung von Überlappungen
- Gleichmäßige Aufteilung, Routenaggregation und Überlappungsprüfung
- Export von Plänen als .xlsx, CSV oder Markdown
- 69 Muster und 11 Lernthemen, offline lesbar
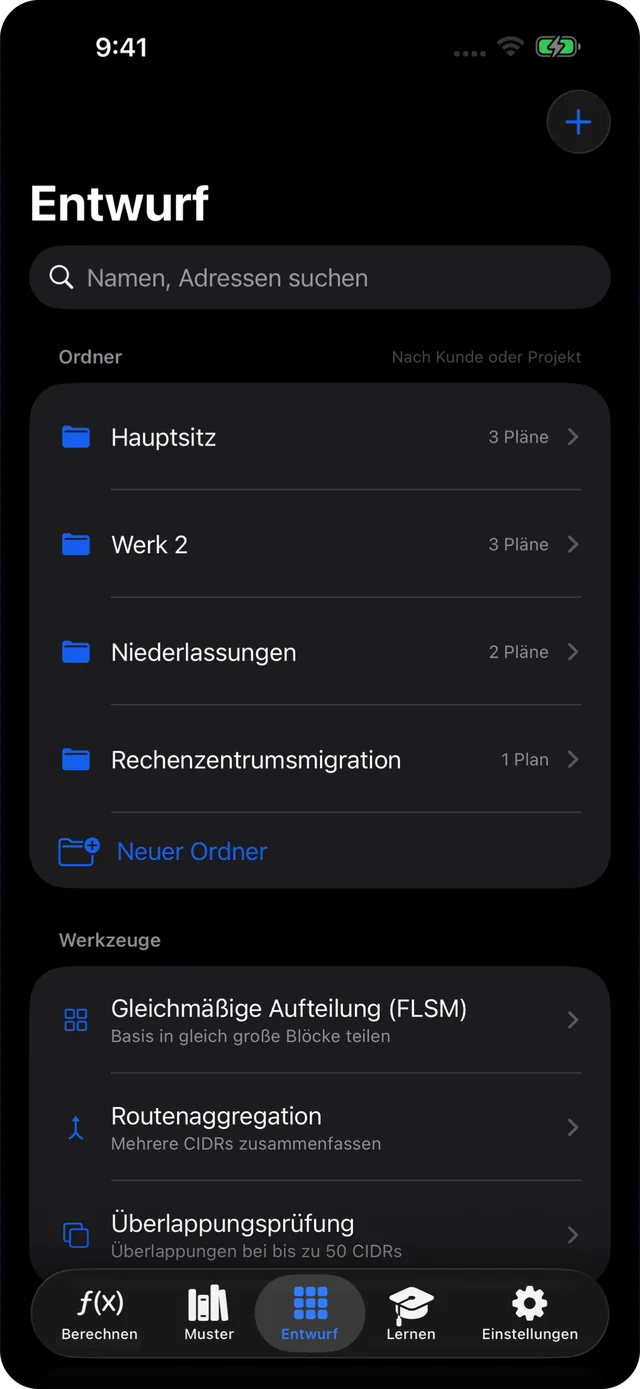
Mit dem iPhone scannen, um den App Store zu öffnen.
Web und App im Vergleich
| Diese Seite | App SubnetDeck | |
|---|---|---|
| Subnetzberechnung IPv4 / IPv6 | ✓ | ✓ (offline) |
| Adressen für besondere Zwecke (IANA) | ✓ | ✓ |
| Block aufteilen | Zum Ausprobieren, ohne Speichern | Gleichmäßige Aufteilung und VLSM, in Plänen gespeichert (Premium) |
| Pläne pro Standort oder Kunde speichern | — | Premium |
| Export .xlsx / CSV / Markdown | — | Premium |
| Muster | 13 kostenlos | 13 kostenlos, 69 mit Premium |
| Lernthemen | 10 | 11 |
| Funktioniert ohne Verbindung | — | ✓ |
Häufige Fragen
Fragen.
Wird meine Eingabe irgendwohin gesendet?
Nein. Die gesamte Berechnung läuft per JavaScript in Ihrem Browser. Die Seite zeigt keine Werbung und setzt keine Cookies. Die eingegebene Adresse steht nur hinter dem #-Zeichen in der URL, und diesen Teil senden Browser nie an den Server.
Warum hat ein /31 zwei nutzbare Hosts?
Ein /31 wird für Punkt-zu-Punkt-Verbindungen verwendet, die keine Broadcast-Adresse brauchen. Deshalb sind beide Adressen vergebbar (RFC 3021). Ein /32 ist ein einzelner Host. Das Thema „/31 und /32“ erklärt, warum die übliche Subtraktion dort nicht mehr aufgeht.
Kann ich statt des Präfixes eine Maske oder Wildcard eingeben?
Ja. „192.168.1.0 255.255.255.0“, „192.168.1.0 0.0.0.255“ und „192.168.1.0/255.255.255.0“ funktionieren. Eine Maske oder Wildcard allein zeigt Präfix und Hostanzahl. Ein Bereich wie „10.0.0.5 - 10.0.0.90“ wird zur genauen Liste der CIDR-Blöcke, die ihn abdecken.
Warum gibt es bei IPv6 keine Broadcast-Adresse?
IPv6 kennt keinen Broadcast, an seine Stelle tritt Multicast. Alle Adressen eines IPv6-Blocks gelten als nutzbar. Die Adresse aus lauter Nullen ist die Subnet-Router-Anycast-Adresse, wird aber nicht abgezogen (RFC 4291).
Wie wird der Adresstyp bestimmt?
Anhand der IANA-Register für IPv4- und IPv6-Adressen mit besonderem Zweck, nach dem längsten Treffer. Zuletzt mit den Registern abgeglichen am 2026-09-23.