Hosts utilizáveis
Calculadora de sub-redes IPv4 e IPv6
Digite um CIDR, uma máscara de sub-rede, uma máscara curinga ou uma faixa de endereços. Os resultados aparecem enquanto você digita, e cada valor é copiado com um clique.
- Tudo é calculado no seu navegador
- Sem anúncios, sem cookies, sem cadastro
- Endereços de uso especial conforme os registros da IANA
- IPv4 · IPv6
Experimente 192.168.1.10 255.255.255.0 ou 10.0.0.5 - 10.0.0.90
Exemplos
Total de endereços
Faixa utilizável
Bits de redeBits de hostLimiteClique em um bit para mover o limite para lá.
Endereços
Tipo
Notação
Resolução de nomes
Dividir
Divida um bloco e veja.
Comece pelo resultado acima. Divida qualquer bloco ao meio, junte as metades de novo e veja como o espaço fica distribuído. Até 64 blocos na web.
Digite um CIDR acima para dividi-lo.
Bloco de partida
| # | Bloco | Faixa utilizável | Hosts | Nome | Ações |
|---|
Os nomes digitados aqui somem quando você fecha a aba. No SubnetDeck, cada site guarda o seu plano (nomes dos segmentos, tamanhos e alocação VLSM) em pastas por cliente ou projeto.
Ver o SubnetDeckTabela
Tabela de máscaras de sub-rede.
Todos os prefixos IPv4 com máscara, máscara curinga e número de hosts, e os tamanhos IPv6 usados na prática. Clique em uma linha para calculá-la.
| Prefixo | Máscara de sub-rede | Curinga | Endereços | Hosts utilizáveis | Equivale a | Uso típico |
|---|---|---|---|---|---|---|
| /0 | 0.0.0.0 | 255.255.255.255 | 4.294.967.296 | 4.294.967.294 | 16.777.216 × /24 | |
| /1 | 128.0.0.0 | 127.255.255.255 | 2.147.483.648 | 2.147.483.646 | 8.388.608 × /24 | |
| /2 | 192.0.0.0 | 63.255.255.255 | 1.073.741.824 | 1.073.741.822 | 4.194.304 × /24 | |
| /3 | 224.0.0.0 | 31.255.255.255 | 536.870.912 | 536.870.910 | 2.097.152 × /24 | |
| /4 | 240.0.0.0 | 15.255.255.255 | 268.435.456 | 268.435.454 | 1.048.576 × /24 | |
| /5 | 248.0.0.0 | 7.255.255.255 | 134.217.728 | 134.217.726 | 524.288 × /24 | |
| /6 | 252.0.0.0 | 3.255.255.255 | 67.108.864 | 67.108.862 | 262.144 × /24 | |
| /7 | 254.0.0.0 | 1.255.255.255 | 33.554.432 | 33.554.430 | 131.072 × /24 | |
| /8 | 255.0.0.0 | 0.255.255.255 | 16.777.216 | 16.777.214 | 65.536 × /24 | Bloco privado 10.0.0.0/8 |
| /9 | 255.128.0.0 | 0.127.255.255 | 8.388.608 | 8.388.606 | 32.768 × /24 | |
| /10 | 255.192.0.0 | 0.63.255.255 | 4.194.304 | 4.194.302 | 16.384 × /24 | |
| /11 | 255.224.0.0 | 0.31.255.255 | 2.097.152 | 2.097.150 | 8.192 × /24 | |
| /12 | 255.240.0.0 | 0.15.255.255 | 1.048.576 | 1.048.574 | 4.096 × /24 | Bloco privado 172.16.0.0/12 |
| /13 | 255.248.0.0 | 0.7.255.255 | 524.288 | 524.286 | 2.048 × /24 | |
| /14 | 255.252.0.0 | 0.3.255.255 | 262.144 | 262.142 | 1.024 × /24 | |
| /15 | 255.254.0.0 | 0.1.255.255 | 131.072 | 131.070 | 512 × /24 | |
| /16 | 255.255.0.0 | 0.0.255.255 | 65.536 | 65.534 | 256 × /24 | Campus ou site grande; 192.168.0.0/16 |
| /17 | 255.255.128.0 | 0.0.127.255 | 32.768 | 32.766 | 128 × /24 | |
| /18 | 255.255.192.0 | 0.0.63.255 | 16.384 | 16.382 | 64 × /24 | |
| /19 | 255.255.224.0 | 0.0.31.255 | 8.192 | 8.190 | 32 × /24 | Site grande ou rede na nuvem |
| /20 | 255.255.240.0 | 0.0.15.255 | 4.096 | 4.094 | 16 × /24 | Site grande ou rede na nuvem |
| /21 | 255.255.248.0 | 0.0.7.255 | 2.048 | 2.046 | 8 × /24 | |
| /22 | 255.255.252.0 | 0.0.3.255 | 1.024 | 1.022 | 4 × /24 | Escritório médio, cabo e Wi-Fi |
| /23 | 255.255.254.0 | 0.0.1.255 | 512 | 510 | 2 × /24 | Wi-Fi com muitos dispositivos |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 | 1 em um /24 | Segmento de LAN padrão |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 | 2 em um /24 | Metade de um /24 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 | 4 em um /24 | Servidores ou gerência (até 62) |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 | 8 em um /24 | Segmento pequeno, como impressoras |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 | 16 em um /24 | DMZ pequena |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 | 32 em um /24 | Segmento de roteador ou firewall |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 | 64 em um /24 | Enlace ponto a ponto (tradicional) |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2 | 128 em um /24 | Enlace ponto a ponto (RFC 3021) |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 | 256 em um /24 | Host único, loopback |
Prefixos IPv4 de /8 a /32. Os hosts utilizáveis descontam o endereço de rede e o de broadcast, exceto em /31 e /32.
| Prefixo | Sub-redes /64 | Endereços | Uso típico |
|---|---|---|---|
| /32 | 4.294.967.296 | 296 | Alocação típica para um provedor |
| /40 | 16.777.216 | 288 | Organização grande |
| /48 | 65.536 | 280 | Um site ou organização |
| /52 | 4.096 | 276 | Site médio |
| /56 | 256 | 272 | Site pequeno |
| /60 | 16 | 268 | Rede doméstica pequena |
| /64 | 1 | 264 | Um segmento de LAN (necessário para SLAAC) |
| /112 | — | 65.536 | Alguns enlaces ponto a ponto e redes de serviço |
| /126 | — | 4 | Enlace ponto a ponto (prática antiga) |
| /127 | — | 2 | Enlace ponto a ponto (RFC 6164) |
| /128 | — | 1 | Host único, loopback |
Tamanhos de prefixo IPv6 comuns. O IPv6 não tem broadcast, então todos os endereços de um bloco são utilizáveis.
Aprender
Por que os números dão certo.
10 dos 11 temas da aba Aprender do SubnetDeck, na íntegra. Cada um explica um mecanismo, e não uma regra para decorar.
01Máscara e comprimento do prefixoduas formas de escrever o mesmo limite
A máscara de sub-rede e o comprimento do prefixo são duas formas de escrever o mesmo limite. 255.255.255.0 e /24 indicam a mesma coisa. O que esse limite separa, e por que ele só pode ser expresso por um número inteiro, fica claro ao se voltar à sequência de 32 bits.
A máscara de sub-rede e o comprimento do prefixo são duas formas de escrever o mesmo limite. 255.255.255.0 e /24 indicam a mesma coisa. O que esse limite separa, e por que ele só pode ser expresso por um número inteiro, fica claro ao se voltar à sequência de 32 bits.
Um endereço IPv4 é um número de 32 bits. O próprio endereço não informa qual parte desses 32 bits representa a rede e qual representa os equipamentos dentro dela. É a máscara de sub-rede que indica separadamente a posição do limite.
A máscara de sub-rede é, como o endereço, uma sequência de 32 bits em que os bits da parte de rede valem 1 e os da parte de host valem 0. Em binário, 255.255.255.0 são 24 uns seguidos de 8 zeros. O comprimento do prefixo expressa esses 24 uns com um único número, escrito como /24 neste caso. Os dois são notações diferentes do mesmo limite e apontam para a mesma posição.
Os uns da máscara devem ser contíguos a partir da esquerda. RFC 1812 (junho de 1995) estabelece isso como requisito, e uma sequência com zeros intercalados não pode ser tratada pelo roteamento atual. O motivo está na forma de comparação. Para decidir se um destino pertence a uma rede, basta uma única comparação: os n bits de ordem superior coincidem? Se os uns forem contíguos, o limite pode ser expresso pelo único número n, e a comparação é uma correspondência de prefixo. Com uma sequência descontínua, seria preciso transmitir à parte quais bits comparar; quando várias rotas coincidem, não é possível decidir qual usar, e também não se consegue agrupar várias faixas em uma só.
Portanto, o comprimento do prefixo é um número inteiro de 0 a 32, e o limite não pode ficar no meio de um bit. O número de bits que restam para os hosts é 32 menos o comprimento do prefixo.
Pontos-chave
- 255.255.255.0 e /24 são duas notações do mesmo limite. Qualquer que seja a forma digitada, a rede obtida é a mesma.
- A máscara curinga é uma sequência em que 0 e 1 têm papéis inversos aos que têm na máscara de sub-rede. Um bit 0 indica uma posição que precisa coincidir; um bit 1, uma posição cujo valor não importa. Não é a mesma coisa que uma máscara de sub-rede.
- O IPv6 não tem notação de máscara com pontos; o limite é expresso apenas pelo comprimento do prefixo.
- O comprimento do prefixo sozinho não identifica uma rede. /24 indica apenas a posição do limite; qual é a rede se determina em conjunto com o endereço.
02Endereço de rede e endereço de broadcastpor que dois são descontados
Toda sub-rede tem dois endereços que não podem ser atribuídos a equipamentos: o endereço de rede e o endereço de broadcast. Como esses dois ficam de fora, o número de hosts utilizáveis é dois a menos que o total. Por que são justamente esses dois fica claro ao se observar a sequência de bits da parte de host.
Toda sub-rede tem dois endereços que não podem ser atribuídos a equipamentos: o endereço de rede e o endereço de broadcast. Como esses dois ficam de fora, o número de hosts utilizáveis é dois a menos que o total. Por que são justamente esses dois fica claro ao se observar a sequência de bits da parte de host.
Dois endereços da sub-rede não são atribuídos a equipamentos: aquele em que os bits da parte de host são todos 0 e aquele em que são todos 1.
O endereço com a parte de host toda em 0 é chamado de endereço de rede e serve como identificador da própria sub-rede. Notações registradas em uma tabela de roteamento, como 192.168.10.0/24, têm essa forma. Se esse endereço fosse atribuído a um equipamento, a sequência que designa a rede inteira e a que designa um equipamento dentro dela seriam idênticas. Como não haveria meio de distinguir as duas, o endereço fica fora da alocação.
O endereço com a parte de host toda em 1 é chamado de endereço de broadcast e serve para indicar como destino todos os equipamentos dessa sub-rede. RFC 919 e RFC 922 (ambos de outubro de 1984) definem esse formato. Como essa sequência existe para alcançar vários destinatários ao mesmo tempo, ela não pode ser atribuída a um equipamento específico.
Com esses dois de fora, o número de hosts utilizáveis é o total de endereços menos 2. Uma /24 dá 256 − 2, ou seja, 254, e uma /26 dá 64 − 2, ou seja, 62.
A regra prática de que são “o menor e o maior endereço” apenas reformula o resultado. A definição está na sequência de bits da parte de host, e a ordem numérica decorre dela.
Pontos-chave
- O endereço de rede e o endereço de broadcast dependem de os bits da parte de host serem todos 0 ou todos 1. Serem o menor e o maior em valor numérico é uma consequência disso.
- Um mesmo endereço muda de papel quando o comprimento do prefixo muda. 192.168.10.64 é o endereço de rede em uma /26, mas em uma /24 é um endereço que pode ser atribuído a um equipamento.
- O IPv6 não tem broadcast. O envio a todos os nós é feito por multicast, de modo que não é preciso descontar o último endereço.
- Com /31 e /32, essa subtração não funciona como está. Aplicada ao pé da letra, ela dá 0 para uma /31 e um número negativo para uma /32, o que não corresponde ao tratamento real.
03/31 e /32por que a subtração não funciona
O número de hosts utilizáveis de uma sub-rede é obtido subtraindo do total dois endereços: o endereço de rede e o endereço de broadcast. Aplicado sem alteração a uma /31, esse cálculo dá 0, e em uma /32 dá um número negativo. Na prática, porém, uma /31 é tratada como 2 e uma /32 como 1. Isso ocorre porque, em /31 e /32, a premissa da subtração não se sustenta.
O número de hosts utilizáveis de uma sub-rede é obtido subtraindo do total dois endereços: o endereço de rede e o endereço de broadcast. Aplicado sem alteração a uma /31, esse cálculo dá 0, e em uma /32 dá um número negativo. Na prática, porém, uma /31 é tratada como 2 e uma /32 como 1. Isso ocorre porque, em /31 e /32, a premissa da subtração não se sustenta.
O número de hosts pode ser calculado como “total de endereços − 2” porque o endereço com a parte de host toda em 0 designa o endereço de rede e o endereço com ela toda em 1 é reservado como endereço de broadcast. Esses dois não são atribuídos a nenhum equipamento específico.
Em uma /30, dois dos quatro endereços ficam com essas funções e os dois restantes são atribuídos a hosts. Quando um link ponto a ponto (um trecho em que apenas dois equipamentos ficam frente a frente) é representado por uma /30, o trecho ocupa quatro endereços, dos quais dois são atribuídos a equipamentos.
RFC 3021 (dezembro de 2000) estabeleceu que, somente quando esse trecho é representado por uma /31, a subtração não se aplica. Em um link ponto a ponto, o que uma ponta envia é sempre recebido pela outra. Como não é preciso indicar como destino “todos desta sub-rede”, não há motivo para existir um endereço de broadcast. O endereço com a parte de host toda em 0 também era usado, numa forma antiga, como destino de broadcast, e hoje não tem mais essa função. RFC 3021 estabelece que ambos sejam interpretados como endereços de host. Como resultado, os dois endereços de uma /31 são atribuídos a hosts, e o número de hosts utilizáveis é 2. O objetivo declarado é reduzir o consumo do espaço de endereçamento.
Vale notar que a capacidade de interpretar uma /31 depende da implementação. Estar definido em um RFC não é o mesmo que ser suportado por todos os equipamentos.
Na /32, o motivo é outro. Ela tem apenas um endereço de largura, então não existe nada a ser dividido entre endereço de rede e endereço de broadcast. Esse único endereço é usado para representar uma rota para um só endereço (uma rota de host) ou uma interface de loopback, que não tem porta física. O número de hosts utilizáveis é 1.
Pontos-chave
- Uma /31 tem 2 hosts utilizáveis porque um link ponto a ponto nunca precisa de endereço de broadcast. Não se conta 2 simplesmente porque há dois endereços.
- O 1 de uma /32 não é resultado de uma subtração. Como não há o que dividir, a regra nem chega a ser aplicada, e resta um endereço.
- Algumas calculadoras de sub-redes mostram tanto a /31 quanto a /32 com 0. Elas aplicam a regra de subtrair 2 do total igualmente a qualquer comprimento.
- RFC 3021 trata de links ponto a ponto. Trechos aos quais se conectam três ou mais equipamentos ficam fora do seu escopo.
04Endereços privados e faixas reservadasfaixas com uso definido
No espaço de endereçamento de 32 bits, várias faixas têm uso definido de antemão. Os endereços privados, que podem ser usados livremente dentro de uma organização, são uma delas, e as rotas para eles não são anunciadas na internet. As faixas são definidas em mais de um documento, e algumas podem ficar aninhadas dentro de outras.
No espaço de endereçamento de 32 bits, várias faixas têm uso definido de antemão. Os endereços privados, que podem ser usados livremente dentro de uma organização, são uma delas, e as rotas para eles não são anunciadas na internet. As faixas são definidas em mais de um documento, e algumas podem ficar aninhadas dentro de outras.
No espaço de endereçamento IPv4 há faixas excluídas da alocação normal, porque seu uso foi definido de antemão. O exemplo mais representativo são os endereços privados.
RFC 1918 (fevereiro de 1996) destinou três faixas ao uso interno das organizações: 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. As rotas para essas faixas não são anunciadas na internet. Por isso, organizações diferentes podem usar os mesmos endereços ao mesmo tempo sem interferir umas nas outras. Por outro lado, quando redes de organizações diferentes são conectadas diretamente, os mesmos endereços podem aparecer dos dois lados.
Há outras faixas com uso definido. 127.0.0.0/8 é o loopback, que designa o próprio equipamento; 169.254.0.0/16 é o link-local, usado na configuração automática de endereços; 192.0.2.0/24, 198.51.100.0/24 e 203.0.113.0/24 são reservadas para exemplos em documentação; e 100.64.0.0/10 é destinada ao compartilhamento de endereços nas redes dos provedores de serviço. O marco que organiza essas faixas é definido pela RFC 6890 (abril de 2013).
As faixas podem ficar aninhadas. 240.0.0.0/4 é uma faixa ampla reservada para uso futuro, mas 255.255.255.255/32, que fica dentro dela, é definido à parte como broadcast limitado. Para determinar a qual faixa um endereço pertence, escolhe-se, entre as faixas que coincidem, a de maior comprimento de prefixo. Dar a questão por resolvida assim que se encontra uma mais curta muda o resultado.
Pontos-chave
- As três faixas da RFC 1918 têm tamanhos diferentes. 10.0.0.0/8 contém 16.777.216 endereços, 172.16.0.0/12 contém 1.048.576 e 192.168.0.0/16 contém 65.536.
- 172.16.0.0/12 vai de 172.16.0.0 a 172.31.255.255. 172.32.0.0 não pertence a essa faixa.
- Um endereço de 169.254.0.0/16 pode ter sido atribuído pelo próprio equipamento após falhar na obtenção automática. Não é necessariamente um endereço dado por configuração.
- Faixas com uso definido podem ser acrescentadas. 100.64.0.0/10 foi acrescentada em 2012 pela RFC 6598.
05Alcance externo e encaminhamento por roteadoresdois atributos dos endereços de uso especial
As faixas de endereços com uso definido são registradas não só com um nome e um documento de referência, mas também com atributos que indicam como devem ser tratadas. Os pacotes podem chegar até a internet? Os roteadores podem encaminhá-los? Esses dois atributos se combinam de forma diferente em cada faixa e não se deduzem do nome.
As faixas de endereços com uso definido são registradas não só com um nome e um documento de referência, mas também com atributos que indicam como devem ser tratadas. Os pacotes podem chegar até a internet? Os roteadores podem encaminhá-los? Esses dois atributos se combinam de forma diferente em cada faixa e não se deduzem do nome.
A IANA reúne as faixas de endereços com uso definido no registro de endereços de uso especial. Além do nome e da RFC em que se baseia, cada faixa traz cinco atributos, como se pode ser usada como origem ou como destino. O marco desses atributos foi estabelecido pela RFC 6890 e revisado pela RFC 8190 (junho de 2017). Desses atributos, os dois usados diretamente nas decisões de projeto e operação são o encaminhamento por roteadores e o alcance fora do domínio.
O encaminhamento por roteadores indica se um roteador pode passar de uma interface para outra um pacote cujo destino está na faixa. A faixa link-local 169.254.0.0/16 consta como “não é encaminhado” e, por isso, não sai do seu segmento. Com um endereço dessa faixa, um equipamento só consegue se comunicar com interlocutores do mesmo segmento.
O alcance fora do domínio indica se um pacote pode atravessar o limite da área administrada por uma organização (seu domínio administrativo). As três faixas da RFC 1918 podem ser encaminhadas, mas não alcançam o exterior do domínio. Dentro da organização, podem entrar no roteamento, mas para enviá-las para fora é preciso tradução de endereços. 100.64.0.0/10 tem a mesma combinação e, embora não faça parte da RFC 1918, recebe o mesmo tratamento.
A combinação não se deduz do nome. Há faixas de uso especial que alcançam, sim, o exterior do domínio. 192.31.196.0/24 (AS112) é usada na internet para receber as consultas de resolução reversa de endereços privados e faixas semelhantes. Descartar no limite todas as faixas de uso especial, sem distinção, bloquearia também faixas desse tipo. Em algumas faixas, como 2002::/16 (6to4), o alcance não é especificado no registro.
Pontos-chave
- Os dois atributos descrevem o tratamento da faixa quando ela é usada como destino. Se ela pode ser usada como origem é registrado em um atributo separado.
- “Não alcança” não significa que a faixa não possa ser usada dentro da organização. As faixas da RFC 1918 podem ser encaminhadas dentro da organização.
- Para decidir quais faixas descartar no limite, olha-se o valor do alcance fora do domínio, e não o nome da faixa. Assim não se bloqueiam por engano faixas que chegam ao exterior.
- Os atributos podem ser atualizados conforme faixas são acrescentadas ou revistas. Ao usá-los como base de uma decisão, verifica-se a data da última atualização do registro.
06CIDR e agregaçãoconsequências de poder posicionar o limite livremente
Antigamente, nos endereços IPv4, a posição do limite era fixada pelos primeiros bits, e havia apenas três divisões possíveis. O CIDR abandonou essa fixação e passou a indicar o limite explicitamente pelo comprimento do prefixo. Com isso, tornou-se possível a agregação, que junta várias faixas em uma só.
Antigamente, nos endereços IPv4, a posição do limite era fixada pelos primeiros bits, e havia apenas três divisões possíveis. O CIDR abandonou essa fixação e passou a indicar o limite explicitamente pelo comprimento do prefixo. Com isso, tornou-se possível a agregação, que junta várias faixas em uma só.
Antes de 1993, os endereços IPv4 eram tratados dentro de um esquema de classes. Os primeiros bits de um endereço indicavam a qual classe ele pertencia, e a classe, por sua vez, determinava a posição do limite. As unidades alocadas para uso na internet se limitavam a partes de rede de 8, 16 ou 24 bits.
Nesse esquema, a alocação fica pouco granular. Para uma organização que precisa acomodar 500 equipamentos, uma faixa de 256 endereços não basta, e a opção seguinte é uma faixa de 65.536. Além disso, como cada organização recebe uma faixa própria, o número de entradas nas tabelas de roteamento cresce na proporção do número de alocações.
O CIDR, definido pela RFC 1518 e pela RFC 1519 (ambas de setembro de 1993), abandonou o limite fixado pelas classes e passou a um esquema que indica explicitamente o comprimento do prefixo. O limite pode ficar em qualquer ponto de 0 a 32.
Com o limite livre, várias faixas passaram a poder ser escritas em uma única notação. Isso é a agregação. 192.168.0.0/24 e 192.168.1.0/24 podem ser escritas juntas como 192.168.0.0/23. Há, porém, condições: as faixas precisam ser contíguas, o tamanho somado precisa ser uma potência de 2 e o primeiro endereço precisa ser múltiplo do tamanho resultante. 192.168.1.0/24 e 192.168.2.0/24 são vizinhas, mas, como 192.168.1.0 não cai em um limite de /23, não podem ser juntadas em uma só.
Pontos-chave
- Poder agregar faixas não depende apenas de elas serem vizinhas. O primeiro endereço precisa cair em um limite do tamanho resultante.
- Quando várias entradas da tabela de roteamento coincidem com o mesmo destino, escolhe-se a de maior comprimento de prefixo. Por isso, uma faixa agregada e uma entrada que aponta para parte dela podem coexistir.
- O termo classe continua nos documentos, mas não participa da determinação dos limites. Chamar uma /24 de classe C é apenas uma correspondência de tamanho.
- A agregação junta a notação; o número de endereços não muda. Duas /24 somam 512 endereços, e uma /23 também tem 512.
07Os cinco tipos de sobreposiçãopor que blocos nunca se sobrepõem pela metade
A relação entre dois blocos CIDR sempre se encaixa em um de cinco tipos: idênticos, contém, contido, adjacentes ou disjuntos. Um estado em que os blocos se sobrepõem só em parte nunca aparece. Isso decorre da forma como os blocos são formados; não é algo omitido por conveniência da classificação.
A relação entre dois blocos CIDR sempre se encaixa em um de cinco tipos: idênticos, contém, contido, adjacentes ou disjuntos. Um estado em que os blocos se sobrepõem só em parte nunca aparece. Isso decorre da forma como os blocos são formados; não é algo omitido por conveniência da classificação.
Um bloco CIDR tem duas restrições: seu tamanho é uma potência de 2 e seu primeiro endereço é múltiplo do próprio tamanho. Uma faixa que não cai em um limite assim nem sequer pode ser escrita em notação de prefixo.
Essas restrições limitam as relações possíveis entre dois blocos. Se têm o mesmo tamanho, as faixas ou coincidem por completo ou não se cruzam em nada. Vejamos agora blocos de tamanhos diferentes, chamando o maior de A e o menor de B. A começa em um múltiplo do próprio tamanho, e esse tamanho é divisível pelo tamanho de B, porque ambos são potências de 2 e B é menor que A. Por isso, o interior de A se divide de forma exata em partes do mesmo tamanho de B. Como B também cai em um limite, ou coincide exatamente com uma dessas partes de A ou fica fora de A. Não há como posicioná-lo de modo que ultrapasse a borda.
Como resultado, as relações possíveis são as cinco a seguir. Se as faixas são exatamente iguais, os blocos são idênticos. Se um contém completamente o outro, a relação é contém ou contido. Se não se cruzam e o fim de um encosta no início do outro, são adjacentes. Se nem sequer se encostam, são disjuntos.
Para haver uma sobreposição pela metade, seria preciso deslocar o início de um dos blocos para fora do seu limite. Uma faixa deslocada não pode ser expressa em notação de prefixo e, portanto, não existe como bloco CIDR.
Pontos-chave
- Ser adjacentes é uma das relações em que os blocos não se cruzam. A única diferença em relação a ser disjuntos é se o endereço seguinte ao último de um bloco é o primeiro endereço do outro.
- Blocos adjacentes nem sempre podem ser juntados em um só. Isso só é possível quando o tamanho somado é uma potência de 2 e o início cai no novo limite.
- Dois blocos com o mesmo comprimento de prefixo coincidem ou não se cruzam. Entre eles, não existe relação de contenção.
- Esses cinco tipos são os mesmos no IPv6. As restrições vêm das propriedades do tamanho e dos limites e não dependem do comprimento do endereço.
08VLSM e FLSMdividir em comprimentos iguais ou conforme a necessidade
Ao dividir uma faixa em várias, pode-se cortá-la em partes do mesmo tamanho ou variar o tamanho conforme o que cada parte precisa. O primeiro método se chama FLSM e o segundo, VLSM. A diferença entre eles não está no trabalho, mas no que sobra depois da divisão.
Ao dividir uma faixa em várias, pode-se cortá-la em partes do mesmo tamanho ou variar o tamanho conforme o que cada parte precisa. O primeiro método se chama FLSM e o segundo, VLSM. A diferença entre eles não está no trabalho, mas no que sobra depois da divisão.
FLSM é um método que divide a faixa original em partes de tamanho igual. Cada bit acrescentado ao comprimento do prefixo dobra o número de partes, de modo que o número de partes se limita a uma potência de 2, como 2, 4 ou 8. Como todas as partes têm o mesmo tamanho, ele é definido pela parte que precisa de mais endereços. As demais partes recebem esse mesmo tamanho.
VLSM é um método que usa um comprimento de prefixo diferente para cada parte. Para cada uma, o número de equipamentos necessários mais dois, o endereço de rede e o endereço de broadcast, é arredondado para cima até uma potência de 2. Se as partes forem dispostas ao longo dos limites, da maior para a menor, o início de cada uma sempre cai em um múltiplo do próprio tamanho, e não surgem lacunas inutilizáveis entre elas. Se as menores forem colocadas primeiro, o espaço antes de uma parte grande que vem depois pode ficar vazio, para que essa parte caia no seu limite.
Para que o VLSM funcione, as informações de roteamento precisam incluir o comprimento do prefixo. Como o comprimento varia de uma parte para outra, não é possível reconstruir o limite apenas com o endereço. Os esquemas de roteamento que não transmitiam o comprimento não permitiam misturar comprimentos dentro de uma mesma faixa.
O que sobra depois da divisão é diferente. No FLSM, sobram endereços nas partes com necessidades menores. No VLSM, é menos provável que sobrem, mas a posição do limite muda de uma parte para outra.
Pontos-chave
- No FLSM, o número de partes se limita a uma potência de 2. Para dividir em três, divide-se em quatro e deixa-se uma sem uso.
- No VLSM, as partes grandes são colocadas primeiro para que cada uma caia no seu limite sem deixar lacunas. Se todas as necessidades tiverem o mesmo tamanho, mudar a ordem não altera o resultado.
- O tamanho a alocar é obtido somando 2 ao número de equipamentos necessários e arredondando para cima até uma potência de 2. Com 100 equipamentos, 102 é arredondado para uma parte de 128 endereços; com 130 equipamentos, 132 é arredondado para uma parte de 256 endereços.
- Mesmo com o tamanho da parte definido, o número de equipamentos que cabem nela é dois a menos que o número de endereços. Descontam-se o endereço de rede e o endereço de broadcast.
09Endereços reservados na nuvemo mecanismo
Ao se criar uma sub-rede em uma rede virtual, o número de hosts utilizáveis pode ficar abaixo do cálculo usual. Isso ocorre porque a plataforma reserva alguns endereços para suas próprias funções. O número descontado e o menor tamanho que se pode criar estão ligados.
Ao se criar uma sub-rede em uma rede virtual, o número de hosts utilizáveis pode ficar abaixo do cálculo usual. Isso ocorre porque a plataforma reserva alguns endereços para suas próprias funções. O número descontado e o menor tamanho que se pode criar estão ligados.
Em uma rede física, descontam-se dois endereços: o endereço de rede e o endereço de broadcast. Em uma rede virtual, reservam-se também endereços usados pela plataforma.
O que se reserva, na maioria dos casos, são alguns endereços consecutivos no início da sub-rede e o último. Os do início correspondem a funções oferecidas pela plataforma, como o gateway padrão da sub-rede e o endereço que recebe as consultas de resolução de nomes. Parte deles fica livre para funções futuras. O último é reservado por ocupar a posição que corresponderia ao endereço de broadcast. Independentemente de o broadcast ser de fato entregue dentro da rede virtual, esse endereço fica fora da alocação.
Como o número de endereços reservados é fixo, a sub-rede passa a ter um tamanho mínimo. Por exemplo, se forem reservados cinco, incluindo o endereço de rede e o último, em uma sub-rede de 16 endereços restam 11, mas em uma sub-rede de 8 restam apenas 3. Quanto menor a sub-rede, maior a proporção reservada. A plataforma define o menor tamanho que se pode criar pouco antes de o número restante deixar de ser suficiente na prática.
Há também um tamanho máximo definido. Diferentemente do mínimo, ele é definido sem relação com o número de endereços reservados.
O número de endereços reservados, o tamanho mínimo e o tamanho máximo variam conforme a plataforma.
Pontos-chave
- Mesmo com o mesmo número descontado, quanto menor a sub-rede, maior o impacto. Com cinco endereços descontados, isso representa pouco menos de 2 por cento em uma sub-rede de 256 endereços, mas passa de 30 por cento em uma de 16.
- Os endereços reservados ficam concentrados no início e no fim. Normalmente não há lacunas no meio da sub-rede.
- O menor tamanho que se pode criar não decorre necessariamente de forma mecânica do número reservado. Às vezes, ele é definido de modo a deixar folga no número de endereços restantes.
- O espaço de endereçamento visto de fora da rede virtual não muda, haja ou não reserva. O desconto se dá sobre o que pode ser alocado, não sobre a faixa em si.
10Fundamentos do IPv6a subtração desaparece
O IPv6 não é apenas uma extensão que leva os endereços a 128 bits. O próprio mecanismo de broadcast deixou de existir e, com ele, a subtração usada para obter o número de hosts utilizáveis. A forma de contar e de escrever também mudou para se adequar a números dessa ordem.
O IPv6 não é apenas uma extensão que leva os endereços a 128 bits. O próprio mecanismo de broadcast deixou de existir e, com ele, a subtração usada para obter o número de hosts utilizáveis. A forma de contar e de escrever também mudou para se adequar a números dessa ordem.
Um endereço IPv6 tem 128 bits e é escrito como oito grupos de 16 bits com quatro dígitos hexadecimais, separados por dois-pontos. Os zeros à esquerda de cada grupo podem ser omitidos, e uma sequência de grupos todos em zero pode ser abreviada com dois-pontos duplos. Porém, os dois-pontos duplos só podem ser usados em um lugar. Se aparecessem em dois, não haveria como reconstruir quantos grupos cada um representa.
O IPv6 não tem endereço de broadcast. Para alcançar todos os nós, usa-se como destino o endereço multicast destinado a esse fim. No multicast, só processam o endereço os nós que decidiram recebê-lo, de modo que a entrega pode ser restringida conforme o uso. Com essa mudança, deixou de haver motivo para reservar o último endereço da sub-rede.
Também não é preciso separar para o broadcast a sequência que corresponde ao endereço de rede. O “menos 2”, natural no IPv4, não é aplicado no IPv6. No entanto, o endereço cujo identificador de interface é todo zero é reservado pela RFC 4291 (fevereiro de 2006) para designar os roteadores daquela sub-rede.
A ordem de grandeza do número de endereços também muda. Uma única sub-rede /64 contém 18.446.744.073.709.551.616 endereços. Em comparação com cerca de 4,3 bilhões de todo o IPv4, a diferença de escala fica clara. Esse valor ultrapassa em um o maior número que um inteiro sem sinal de 64 bits pode representar; por isso, ao lidar com ele, é preciso escolher uma representação sem estouro.
Também há faixas definidas para usos específicos. fe80::/10 é o link-local, válido apenas dentro do mesmo link; fc00::/7 é para uso interno das organizações; e 2001:db8::/32 é reservada para exemplos em documentação. O que de fato se aloca para uso interno das organizações é a metade fd00::/8 de fc00::/7.
Pontos-chave
- Os dois-pontos duplos só podem ser usados em um lugar. Com dois, não é possível reconstruir quantos grupos foram omitidos, e o endereço não se distingue de outros.
- No IPv6, não se faz a subtração por causa do broadcast. No entanto, o endereço cujo identificador de interface é todo zero é reservado para designar os roteadores da sub-rede.
- Uma /64 contém 18.446.744.073.709.551.616 endereços. Como esse número ultrapassa em um o maior valor que um inteiro sem sinal de 64 bits pode representar, é necessária uma representação sem estouro.
- No lugar do broadcast, existe um endereço multicast para todos os nós. A finalidade foi mantida; só o mecanismo mudou.
O app traz os 11 temas, grátis e legíveis offline, incluindo um sobre como cada plataforma de nuvem reserva endereços. Os exemplos de cada tema abrem direto na calculadora. Ver o SubnetDeck
Padrões
Padrões de endereçamento IP.
69 padrões em 9 categorias, cada um mostrando como alocar endereços em uma situação comum. Os 13 gratuitos estão aqui na íntegra.
Como escolher entre 10/8, 172.16/12 e 192.168/16 e de onde recortar
Por qual critério dividir o nível superior de 10/8
10.0.0.0/8Grátis
Cenário
O espaço de endereçamento da empresa será definido do zero. Há 150 sites e 16 fábricas, e as redes virtuais na nuvem também ficam no mesmo espaço. As unidades de negócio são reorganizadas a cada poucos anos, e as regiões a que os sites pertencem também mudam. Esta é a etapa de decidir, antes de tudo, o que vai onde em 10/8.
Premissas
Poder dividir 10/8 livremente dentro da própria empresa. Não precisar considerar, por ora, que uma integração futura misture este espaço com o de outra empresa. Poder acrescentar outras finalidades depois. Poder contar as linhas de filtro que fazem referência aos limites.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Servidores do data center | 3.000 | |
| Gerenciamento e monitoramento de toda a empresa | 1.000 | |
| Pool de acesso remoto | 1.000 | |
| Limite e interconexão | 500 | |
| Reserva comum à empresa | 250 |
Justificativa
A primeira decisão em 10/8 é que significado dar ao segundo octeto. Há três candidatos: dividir por finalidade, por organização ou por geografia.
Em resumo, divide-se por finalidade. Organização e geografia mudam; a finalidade, não. As unidades de negócio são reorganizadas a cada poucos anos, e as regiões mudam de responsável. Já uma fábrica nunca vira um site de escritório, e um ambiente de testes nunca vira produção.
Ao dividir por organização, cada reorganização obriga a escolher entre mover os limites ou manter nomes que não correspondem mais à realidade. Quase sempre se escolhe a segunda opção, e alguns anos depois há outro departamento ocupando o bloco de vendas. Nesse ponto, a divisão registrada no documento de projeto e o que realmente está nos equipamentos deixam de coincidir.
Os limites do nível superior não podem ser movidos, porque os filtros foram escritos supondo que 10.16.0.0/12 são as fábricas. Se um limite se move, é preciso revisar todas as linhas que o referenciam. Com 150 sites, 16 fábricas e a nuvem, são centenas de linhas e, se nem todas forem trocadas ao mesmo tempo, haverá um período em que o tráfego passa em um só sentido.
Por isso, decide-se o mínimo possível no início. Dividindo 10/8 em /12, obtêm-se 16 blocos para entregar às finalidades. Começa-se com quatro finalidades e acrescenta-se um bloco quando faltar espaço. Blocos só são acrescentados, então os limites existentes não se movem. Usar apenas 4 de 16 blocos parece desperdício, mas não precisar mover nada vale mais.
Margem para crescer
Há 16 blocos /12 no total. As quatro finalidades (comum à empresa, sites, fábricas e nuvem) usam quatro blocos, e doze ficam livres. Para acrescentar uma finalidade, entrega-se a ela um bloco livre como 10.64.0.0/12, sem mexer nos limites existentes. Finalidades que surgirem depois, como testes ou IoT, também recebem um bloco novo em vez de dividir um existente. Qual bloco entregar em seguida é decidido quando for necessário.
Armadilhas
- Dividir o segundo octeto por organização. A organização é reorganizada a cada poucos anos, mas os limites não podem ser movidos, e nomes e realidade ficam descasados de vez. Divide-se por finalidade.
- Criar desde o início muitas finalidades detalhadas. Além de acumular blocos sem uso, cada nova solicitação exige decidir a qual finalidade pertence. Começa-se com cerca de quatro e acrescenta-se quando necessário.
- Tomar emprestada parte do bloco vizinho para uma finalidade que ficou sem espaço. Surge um limite no meio do bloco, e daí em diante só esse bloco mistura duas finalidades. Se faltar espaço, entrega-se um bloco inteiro.
- Registrar só o resultado da divisão, sem os motivos. O próximo responsável consegue ler para que serve cada bloco, mas não por que a divisão foi por finalidade, e a proposta de redividir por organização volta periodicamente.
- Pegar por último a faixa comum à empresa. Os blocos convenientes são entregues primeiro, e o que é comum à empresa acaba espalhado por blocos distantes. O que é comum à empresa fica com o primeiro bloco.
192.168/16 não é só da empresa
192.168.0.0/16Grátis
Cenário
Uma empresa de cerca de 100 pessoas mantém seus equipamentos de campo e de teste na faixa 192.168. Sempre que surge a conexão entre sites com um parceiro de negócios ou um terceirizado, os endereços entram em conflito com os das instalações da outra parte e é preciso coordenar. As conexões de trabalho remoto também às vezes entram em conflito com os roteadores sem fio pessoais dos funcionários.
Premissas
Os endereços usados nas instalações da outra parte nem sempre podem ser conhecidos de antemão. Os equipamentos com rotas para fora podem ser separados dos que não têm. Mudar depois o endereço de um equipamento exige visita técnica e reconfiguração. 10/8 também está disponível.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Equipamentos de campo (sem rotas para fora) | 200 | |
| Equipamentos em teste e antes da implantação | 200 | |
| Bancadas de teste individuais | 100 | |
| Reserva (dentro da metade em uso) | 250 |
Justificativa
192.168.0.0/16 não é só da empresa. Equipamentos domésticos, roteadores sem fio pessoais e as instalações de parceiros e terceirizados usam o mesmo espaço. É bem conhecido que os valores padrão se concentram em 192.168.0 e 192.168.1, mas o problema não para aí. Os valores padrão de equipamentos pequenos também se espalham por 192.168.10, 192.168.100 e outros, e normalmente não é possível saber de antemão o que a outra parte usa.
Se cada bloco em conflito é evitado caso a caso, o registro de blocos evitados não para de crescer. Em dez anos de operação, chega a dezenas de blocos, e cada novo parceiro exige uma conferência com a lista. Quem confere são pessoas, então casos escapam.
Por isso, faz-se o contrário. A faixa usada é fixada pelo bit de ordem superior, e só a metade em que o terceiro octeto é 128 ou maior é considerada da empresa. Abre-se mão de metade do espaço, mas a decisão é tomada uma única vez. Uma empresa de cerca de 100 pessoas precisa de menos de 10 blocos, então 128 sobram.
Também se limita o que é colocado ali. Neste espaço só podem ficar equipamentos sem rotas para outras empresas ou outros sites. Se já se sabe que os conflitos neste espaço são inevitáveis, basta colocar ali apenas o que não é prejudicado por um conflito. Tudo o que for visível do outro lado de uma conexão entre sites, ou que sair para uma interconexão, recebe endereços de 10.0.0.0/8.
Margem para crescer
A empresa usa só a metade em que o terceiro octeto é 128 ou maior, e ocupa 4 desses 128 blocos. A outra metade, 192.168.0.0/17, fica livre, e não se faz conferência bloco a bloco mesmo que os parceiros aumentem. A decisão é uma única verificação: o terceiro octeto é 128 ou maior? Quando algo precisar de rotas para fora, não é colocado neste espaço e recebe endereços de 10.0.0.0/8. Mesmo que os equipamentos aumentem, a metade em uso basta.
Armadilhas
- Dividir o espaço supondo que todo o 192.168 é da empresa. Cada interconexão traz um conflito, cada um é resolvido evitando um bloco, e os registros de blocos evitados ficam espalhados. A faixa usada é fixada pelo bit de ordem superior.
- Manter uma lista de blocos em conflito para evitá-los. Cada novo parceiro exige uma conferência e, como são pessoas que a fazem, casos escapam. A decisão se reduz a uma única verificação do bit de ordem superior.
- Colocar neste espaço equipamentos visíveis de fora. Quando entram em conflito com as instalações da outra parte, só o próprio lado pode mudar, e é preciso trocar os endereços dos equipamentos. O que sai para fora recebe endereços de 10.0.0.0/8.
- Começar a usar a metade não utilizada porque deixá-la vazia parece desperdício. Blocos que entram em uso não podem ser recuperados; não se ganha nada e perde-se a simplicidade da decisão. Para cerca de 100 pessoas, 128 blocos sobram.
Endereçamento de um site, do SOHO a grandes escritórios
Escritório de site único com cerca de 100 pessoas
10.20.0.0/22Grátis
Cenário
Matriz ou filial com cerca de 100 funcionários, em um ou dois andares. Usa rede cabeada e sem fio, com servidor de arquivos e NAS instalados no próprio local. É a configuração mais típica.
Premissas
Há pelo menos um switch de camada 3 ou um roteador com suporte a VLAN. O DHCP pode ficar tanto em um equipamento de rede quanto em um servidor. Prevê-se que o quadro de pessoal possa chegar a 1,5 vez o atual nos próximos três anos.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Clientes (cabeado) | 150 | |
| Servidores | 20 | |
| Gerenciamento de equipamentos de rede | 30 | |
| Impressoras e impressoras multifuncionais | 15 | |
| Clientes sem fio | 200 | |
| Fase 2 (reservado para expansão futura) | 200 |
Justificativa
Com cerca de 100 pessoas, a primeira dúvida é se um único /24 basta. A resposta: só para o cabeado, basta, mas não se deve usar um único /24 para o site inteiro. Um /24 basta sozinho para os clientes cabeados. Porém, ao contar os smartphones corporativos e as conexões sem fio dos notebooks, cada pessoa tem na prática dois ou três dispositivos, e os 254 endereços de um /24 se esgotam rapidamente.
Por isso, reserva-se um /22 e divide-se em /24 e /26 por dentro. Os clientes cabeados e os sem fio recebem cada um seu próprio /24, para que o esgotamento de um pool DHCP não se estenda ao outro. Servidores e gerenciamento ficam em /26 porque, nessa escala, raramente passam de 60 equipamentos, e reservar mais faria perder a legibilidade do terceiro octeto.
Dar significado ao terceiro octeto também é intencional. Com 0 = cabeado, 1 = equipamentos com IP fixo, 2 = sem fio e 3 = fase 2, basta olhar uma captura de pacotes ou um log para saber de qual segmento se trata. Essa legibilidade se traduz diretamente em rapidez na resposta a falhas.
Margem para crescer
Como 10.20.3.0/24 fica totalmente livre, mesmo que o quadro de pessoal cresça 1,5 vez é possível ampliar a rede sem fio para /23 ou acrescentar um segmento por departamento. Se o /26 dos servidores ficar apertado, movem-se as impressoras de 10.20.1.128/27 para 10.20.1.192/27 e o gerenciamento de equipamentos para o 10.20.1.128/26 que ficou livre; assim os servidores podem dobrar como 10.20.1.0/25. Para acrescentar outro site, segue-se com 10.21.0.0/22, 10.22.0.0/22 e assim por diante, agregando-os como 10.20.0.0/14.
Armadilhas
- Usar 192.168.1.0/24 ou 192.168.0.0/24 na rede corporativa. Eles entram em conflito com os valores padrão dos roteadores domésticos, e o roteamento quebra nas conexões VPN do trabalho remoto. O mais seguro é recortar de 10/8.
- Juntar clientes sem fio e cabeados no mesmo segmento. Quando mais tarde se quiser adicionar um SSID para visitantes, será preciso refazer o plano de endereçamento. Separá-los desde o início não custa quase nada.
- Misturar os endereços de gerenciamento dos equipamentos de rede em um segmento de clientes. As ACLs deixam de conseguir restringir à parte o acesso de gerenciamento, e as auditorias sempre apontam isso.
- Usar o /24 de reserva para uma necessidade imediata “porque está livre”. A reserva vale justamente por não ser usada; chamá-la de “fase 2” em vez de “reserva” faz com que seja mais respeitada.
Site com mesas compartilhadas e presença imprevisível
10.16.8.0/21Grátis
Cenário
Site com cerca de 100 lugares sem mesas fixas. Para um quadro de 120 pessoas, a taxa de presença no escritório varia entre 40% e 80% conforme o dia. Todos andam com notebook, e as portas cabeadas só restam nas salas de reunião e em algumas mesas fixas. Há sempre cerca de 10 pessoas de pessoal temporário, entre contratados por agência e terceirizados alocados.
Premissas
A rede sem fio cobre todo o site, e os funcionários conseguem trabalhar em seus dispositivos apenas pela rede sem fio. O tempo de concessão do DHCP pode ser definido por segmento. A presença real de cada dia pode ser obtida depois, por exemplo a partir dos registros de entrada e saída. Parte-se do princípio de que não há sistema de reserva de mesas.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Pool sem fio dos dispositivos dos funcionários | 300 | |
| Reservado para a fusão com o pool (incorporado ao pool sem fio na expansão) | 400 | |
| Cabeado (salas de reunião, mesas fixas) | 50 | |
| Dispositivos do pessoal temporário e de visitantes | 40 | |
| Servidores e equipamentos compartilhados | 20 | |
| Impressoras e impressoras multifuncionais | 12 | |
| Gerenciamento de equipamentos de rede | 12 | |
| Reservado para expansão a um segundo andar | 200 |
Justificativa
Ao dimensionar o pool, os primeiros números que aparecem são os 100 lugares e o quadro de 120 pessoas. Primeiro, descarta-se o número de lugares. Em seguida, considera-se o número de dispositivos no pico de presença: com 80% de presença são 96 pessoas e, como cada uma leva um notebook e um smartphone corporativo, 192 dispositivos. Até aqui, os 254 endereços de um /24 bastam.
O erro vem depois. Com mesas compartilhadas, não se sabe quem virá hoje. Com um tempo de concessão de 24 horas, os endereços dos dispositivos de quem veio ontem e não veio hoje continuam ativos. Uma presença que varia entre 40% e 80% significa que há dias em que poucas pessoas vêm dois dias seguidos. Se um dia de 40% (48 pessoas) for seguido por um dia de 80% (96 pessoas) quase sem rostos em comum, o número de pessoas que vieram nos dois dias se aproxima do quadro de 120, e as concessões ativas chegam a até 240 dispositivos. São 94% dos 254 endereços de um /24, e restam apenas 14. O esgotamento não acontece no dia mais cheio, e sim no dia em que os rostos mudam. O que se deve contar não é o pico de presença, mas quantas pessoas podem vir dentro de um tempo de concessão, ou seja, um número próximo ao quadro de pessoal.
Basta, então, encurtar a concessão? Há um limite inferior. Notebooks fechados no almoço e em reuniões à tarde ficam de três a quatro horas sem comunicação, e com uma concessão de 2 horas alguns dispositivos pegam outro endereço ao voltar. O limite superior é dado pelo tamanho do pool, e o inferior, pela forma de trabalhar. Para atender aos dois, a única saída é um /23 para o pool. Com 510 endereços, mesmo com 240 dispositivos sobram 53%.
Ao adotar um /23, perde-se a correspondência entre o terceiro octeto e o segmento, mas neste site evitar o esgotamento tem prioridade sobre a legibilidade. Se dispositivos que se comunicam enquanto se movem o tempo todo forem colocados no mesmo pool, é preciso uma decisão à parte.
Margem para crescer
O 10.16.10.0/23 vizinho não fica livre pensando no futuro, mas para que o pool possa crescer como uma única sub-rede. Um pool não pode ser ampliado somando pedaços separados; para transformar o /23 em /22, o /23 adjacente precisa estar totalmente livre. O ponto de decisão fica em um quadro de 210 pessoas porque, se quase todos vierem em dois dias, serão 420 dispositivos, 82% dos 510 endereços do /23 atual. Nesse momento, o bloco adjacente é incorporado para formar 10.16.8.0/22, mantendo o tempo de concessão. Por essa restrição, tanto o cabeado quanto os servidores foram empurrados para 10.16.12.0/24. Se as condições para liberar esse espaço não forem definidas antes, ele sempre acabará tomado por outro uso.
Armadilhas
- Dimensionar o pool pelo número de lugares. Se for recortado um /25 porque há 100 lugares, ele não basta assim que se contam dois dispositivos por pessoa e o pessoal temporário, e se esgota na primeira semana de operação. Contam-se dispositivos, não lugares.
- Encurtar o tempo de concessão para aumentar a rotatividade e evitar o esgotamento. Os dispositivos que voltam depois do almoço ou de uma reunião pegam outro endereço e perdem a conexão, mas como a queda só ocorre no momento da volta, não se reproduz e ninguém a relata.
- Colocar os dispositivos do pessoal temporário no mesmo pool dos funcionários. A quantidade estimada a partir do quadro de pessoal se afasta continuamente da real, e a cada aumento de pessoal já não é possível explicar quantos endereços faltaram. Separa-se o que é previsível do que não é.
- Manter a prática de atribuir IPs fixos às portas cabeadas. Com mesas compartilhadas, a cada dia uma pessoa diferente usa a mesma porta, então a correspondência entre endereços e usuários logo se desfaz e só resta o registro de endereços. O cabeado também é atendido por DHCP.
Correspondência entre números de site e endereços, pensada para agregação
Numerar 150 sites de modo que a agregação de rotas funcione
10.0.0.0/8Grátis
Cenário
150 sites no total: 1 matriz, 8 hubs regionais e 141 escritórios de vendas e depósitos. Cada site se conecta à matriz por um hub regional, e as rotas são agregadas nos hubs regionais e repassadas ao nível superior. Os números de site já são usados na gestão de ativos e em formulários e relatórios, e foram atribuídos na ordem de abertura. Todo ano alguns sites abrem e alguns fecham.
Premissas
Cada hub regional consegue anunciar os sites sob ele como uma única rota. Já existe um esquema de números de site, e os sites não podem ser renumerados por conveniência do plano de endereçamento. Nenhum site passa de 1.000 dispositivos. A região a que cada site pertence não muda por anos.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Site representativo (região 3, site 12): clientes cabeados | 200 | |
| Site representativo: clientes sem fio | 250 | |
| Site representativo: servidores e impressoras multifuncionais | 50 | |
| Site representativo: gerenciamento de equipamentos de rede | 60 | |
| Site representativo: reserva dentro do site | 250 | |
| Links entre sites e loopbacks (bloco comum a todos os sites) | 250 |
Justificativa
Agrega-se para que 150 sites não subam ao nível superior como 150 rotas. Mas o que a agregação exige é que os blocos de endereços sejam contíguos, não que os números de site o sejam. Confundir isso desperdiça o projeto inteiro.
Os números de site já existem. São usados na gestão de ativos e em formulários e relatórios, foram atribuídos na ordem de abertura e não têm relação com as regiões. Se forem copiados diretamente para o segundo octeto, o hub da região 3 fica com um conjunto espalhado, como os sites 3, 17, 42 e 88. Blocos espalhados não se juntam em uma rota só, então continuam subindo 150 rotas. Renumerar para agregar não é possível: os números estão gravados em formulários, relatórios e na forma como cada site é chamado.
Por isso, inverte-se a ordem. Primeiro atribuem-se blocos à unidade de agregação, ou seja, ao hub regional, e os números de site são distribuídos como identificadores dentro desse bloco. Cada uma das 8 regiões recebe um segundo octeto, e cada site um bloco /22 próprio. Uma região comporta até 64 sites. Com 150 sites, mesmo a maior região tem só 24, então tudo cabe e sobem 8 rotas. Mesmo que os sites dobrem para 300, continuam sendo 8.
O custo é que o número do site deixa de ser legível no endereço. Torná-lo legível significa abrir mão da contiguidade dentro das regiões. O que o atendimento a incidentes precisa não é de uma regra de numeração, e sim de uma tabela de correspondência entre números de site e blocos.
Margem para crescer
Os blocos regionais usam os segundos octetos de 1 a 8, e o 0 fica para usos comuns à empresa. Os sete blocos de 9 a 15 ficam livres, para novas regiões e para o segundo bloco regional dado a uma região que passe de 64 sites. Esses números não são contíguos, então são consultados na tabela de correspondência. De 10.16.0.0/12 para cima nada é mexido, e o espaço fica reservado para aquisições e para receber outros negócios.
Armadilhas
- Fazer os números de site corresponderem diretamente aos endereços. Os números seguem a ordem de abertura e não têm relação com as regiões, então os sites de um mesmo hub ficam espalhados e continuam subindo tantas rotas quanto há sites. Distribuem-se os números dentro do bloco regional.
- Tirar os endereços dos links entre sites do bloco do próprio site. Se a outra ponta for um site de outra região, endereços do bloco desta região acabam naquela região, e rotas mais específicas sobem por causa deles. Os links são tirados de um bloco comum fora dos blocos de site.
- Acrescentar segmentos dentro de um site atravessando o limite do bloco do site. A parte que transborda não entra na agregação, e sobe uma rota mais específica só para aquele site. Acrescenta-se apenas dentro do bloco e, ao ultrapassá-lo, entrega-se um segundo bloco.
- Exigir que o número do site seja legível no endereço. Torná-lo legível significa abrir mão da contiguidade dentro das regiões, e a agregação deixa de funcionar. O necessário não é uma regra de numeração, e sim uma tabela de correspondência.
- Ligar um único site a outro hub regional por conveniência geográfica. Os endereços continuam no bloco da região original, então no nível superior aparecem lado a lado o bloco regional e uma rota só daquele site. Se o hub de um site mudar, mudam-se também os endereços.
Pools para enlaces /30, /31 e loopbacks /32
/30 ou /31 nos links ponto a ponto
10.161.0.0/16Grátis
Cenário
Em uma rede com 300 ou mais links ponto a ponto, é preciso definir o comprimento do prefixo dos links. Os equipamentos são de gerações misturadas: convivem equipamentos antigos, equipamentos de uso específico e equipamentos virtuais. Foi proposto padronizar em /31 com o argumento de economizar endereços.
Premissas
É possível listar o modelo e a geração dos equipamentos nas duas pontas de cada link. É possível verificar com antecedência se um equipamento suporta /31 ou não. A alocação é feita em um único lugar. Mudar depois os endereços de um link exige reescrever a configuração e o monitoramento.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Faixa de links cortados em /30 (padrão) | 2.000 | |
| Faixa de links cortados em /31 (trechos com suporte confirmado) | 250 | |
| Loopbacks | 250 | |
| Reserva para links | 2.000 |
Justificativa
Um /30 tem quatro endereços, dos quais só dois são utilizáveis; um /31 aproveita os dois. A quantidade de endereços necessários cai pela metade.
Mas, como economia, isso não significa nada. Com 352 links, o /30 ocupa 1.408 endereços e o /31 ocupa 704. A diferença de 704 é só cerca de 1 por cento do bloco /16 reservado para links. Uma diferença tão pequena não é motivo para mudar a decisão.
O fator decisivo é se todos os equipamentos acompanham. Nem todo equipamento suporta /31. Algum equipamento antigo, de uso específico ou virtual pode não suportar. Cada link tem um equipamento em cada ponta, então basta um deles não suportar para que esse link tenha de ser um /30 de qualquer forma.
Misturar muda o procedimento de alocação. Passam a conviver dois tamanhos no pool, e a cada alocação é preciso verificar o suporte dos equipamentos das duas pontas. A 10 links por mês, são 120 verificações por ano. Economizar 704 endereços não vale 120 verificações por ano.
Por isso se padroniza. Se todos os equipamentos suportam, /31; se sobra ao menos um sem suporte, /30 em todos os links. Se for inevitável misturar, separam-se as faixas para não ser preciso verificar a cada alocação.
Mais uma coisa. Um link cortado uma vez como /30 não passa para /31, mesmo quando seus equipamentos são trocados. Passá-lo significa mudar seus endereços, o que reescreve a configuração e os nomes no monitoramento. Não se parte da premissa de migrar mais tarde.
Margem para crescer
O padrão é /30, e só os trechos com suporte confirmado são cortados da faixa /31 dedicada. As faixas são separadas para que a alocação não exija verificar o suporte dos equipamentos. Um trecho só entra na faixa /31 quando os equipamentos das duas pontas foram trocados e o suporte foi confirmado. O crescimento sai de 10.161.16.0/21. Mesmo depois que todos os equipamentos forem trocados, os links /30 existentes não são convertidos; só os links criados daí em diante são cortados como /31 desde o início.
Armadilhas
- Escolher /31 para economizar endereços. A economia é de cerca de 1 por cento do bloco de links e não é motivo para mudar a decisão. O fator decisivo é se todos os equipamentos acompanham.
- Misturar os dois tamanhos na mesma faixa. A cada alocação é preciso verificar o suporte dos equipamentos das duas pontas, e a 10 links por mês são 120 verificações a mais por ano. Se for para misturar, separam-se as faixas.
- Adotar /31 como padrão mesmo restando um equipamento sem suporte, deixando só esse trecho como exceção /30 à parte. Cada troca de equipamento exige verificar o suporte, e basta esquecer uma vez para esse link ficar inutilizável. Adota-se /30 como padrão, e os /31 são cortados da faixa dos trechos com suporte confirmado.
- Escolher /30 contando com migrar para /31 mais tarde. Migrar significa mudar endereços, o que reescreve a configuração e os nomes no monitoramento. Decide-se partindo do princípio de que não haverá migração.
DMZ, servidores, clientes, gerência, voz e Wi-Fi de visitantes
A rede sem fio para visitantes não compartilha nada com a rede corporativa
172.30.0.0/16Grátis
Cenário
Uma empresa de cerca de 100 pessoas prepara uma rede sem fio para visitantes. Em dias normais há uns 20 dispositivos de visitantes, mas em dias de apresentações ou exposições chegam 400 de uma vez. O tráfego para a rede corporativa é bloqueado por filtros, mas a resolução de nomes e a atribuição de endereços usam os mesmos equipamentos da rede corporativa.
Premissas
A rede sem fio para visitantes pode ser oferecida como uma faixa separada da rede sem fio corporativa. É possível disponibilizar uma única saída para o exterior para os visitantes. Equipamentos de resolução de nomes e de atribuição de endereços podem ser instalados à parte para os visitantes. Há uma posição utilizável dentro de 172.16/12.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Dispositivos de visitantes | 400 | |
| Saída e equipamentos de atribuição para visitantes | 10 | |
| Resolução de nomes para visitantes (só consulta o exterior) | 5 | |
| Bloco de expansão para eventos | 800 |
Justificativa
Costuma-se pensar que basta isolar a rede sem fio para visitantes da rede corporativa: bloqueia-se com filtros o tráfego para a rede corporativa e o assunto está resolvido. Isso não basta.
A faixa de visitantes também compartilha coisas com a rede corporativa fora dos filtros. Se os visitantes resolvem nomes com equipamentos corporativos, seus dispositivos conseguem consultar os nomes dos servidores internos. Mesmo sem resposta, a reação à consulta revela quais nomes existem. Se os endereços são atribuídos pelos mesmos equipamentos da rede corporativa, no dia de um evento em que chegam 400 dispositivos a uma empresa de 100 pessoas, a atribuição de endereços corporativa também trava. Se os visitantes sincronizam o horário com a rede corporativa, é preciso abrir uma rota até o servidor de horário interno.
Por isso a faixa de visitantes não compartilha nada com a rede corporativa. Ela não tem rota para nenhum segmento corporativo, e sua única saída é uma só, para o exterior. A resolução de nomes e a atribuição de endereços ficam à parte, só para os visitantes. Em vez de bloquear com filtros, faz-se com que as rotas que precisariam ser bloqueadas nem existam. Uma rota bloqueada se abre com uma linha; uma rota que não existe não tem como ser aberta.
A escolha dos endereços também tem um motivo. A maioria dos dispositivos de visitantes abre conexões com a própria empresa. Se essa empresa usa 10/8 internamente e a faixa de visitantes também está em 10/8, os endereços colidem do outro lado e o visitante não consegue chegar à própria empresa. A faixa é tirada de uma posição pouco usada dentro de 172.16/12.
Margem para crescer
A faixa de visitantes não tem rota para nenhuma parte da rede corporativa, e sua única saída é uma só, para o exterior. A resolução de nomes e a atribuição de endereços também ficam à parte para os visitantes. Quando os eventos trazem mais dispositivos, acrescenta-se 172.30.4.0/22 para recebê-los, e o acréscimo sai pela mesma saída. Não se acrescentam rotas para a rede corporativa. A faixa é tirada dentro de 172.16/12 e não se sobrepõe a 10/8, que as empresas dos visitantes provavelmente usam.
Armadilhas
- Contentar-se em bloquear por filtros o tráfego para a rede corporativa. Se a resolução de nomes ou a atribuição de endereços são compartilhadas com a rede corporativa, informações internas vazam fora dos filtros e a carga também se propaga. Não se compartilha nada.
- Fazer os dispositivos de visitantes usarem a resolução de nomes corporativa. Mesmo sem resposta, a reação às consultas revela quais nomes existem. Mantém-se uma à parte para os visitantes.
- Atribuir os endereços dos visitantes com os mesmos equipamentos da rede corporativa. Quando o número de visitantes dispara no dia de um evento, a atribuição de endereços corporativa também trava. Separa-se a atribuição para os visitantes.
- Tirar a faixa de visitantes de 10/8. Quando um visitante se conecta à própria empresa, os endereços colidem com a rede interna dessa empresa e a conexão falha. Tira-se de uma posição pouco usada dentro de 172.16/12.
O que vai na DMZ e como dividi-la
10.170.0.0/16Grátis
Cenário
Em uma empresa de cerca de 500 pessoas, os equipamentos na DMZ aumentam ano a ano. Um servidor web exposto à internet, um servidor para trocar arquivos com parceiros de negócios, equipamentos que recebem e-mail do exterior, um servidor que só chama serviços externos e equipamentos que enviam alertas de monitoramento para fora convivem em uma mesma faixa.
Premissas
É possível distinguir os equipamentos que recebem conexões iniciadas de fora daqueles que só enviam tráfego para fora. A contraparte de cada conexão com parceiros de negócios pode ser identificada. As faixas da DMZ podem ser oferecidas separadamente por contraparte. O tráfego entre faixas pode ser barrado no limite.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Exposto à internet (qualquer um pode chegar) | 20 | |
| Para parceiros de negócios (contrapartes conhecidas) | 20 | |
| Equipamentos que recebem e-mail do exterior (faixa separada da exposta à internet) | 10 | |
| Reserva da DMZ | 100 |
Justificativa
O critério do que vai na DMZ é um só: equipamentos que recebem conexões iniciadas de fora.
Sem critério, entra tudo o que conversa com o exterior: equipamentos que só enviam tráfego de dentro para fora, servidores que só chamam serviços externos, equipamentos que enviam alertas de monitoramento para fora. Nenhum deles recebe conexões iniciadas de fora, então não há motivo para colocá-los na DMZ. Se forem colocados lá, a DMZ incha, e quando qualquer um deles é comprometido, tudo o que está ao lado fica ao alcance.
Decidido o que entra, divide-se em seguida conforme de quem se recebe. O que é exposto à internet e o que é para parceiros de negócios não ficam na mesma faixa. Qualquer um chega ao que é exposto à internet, então ele é projetado partindo do pressuposto de que será comprometido. O que é para parceiros tem contrapartes conhecidas, então suas permissões são bem mais estreitas. Se estiverem na mesma faixa, quando um servidor exposto à internet é comprometido, os arquivos trocados com os parceiros ficam ao alcance a partir do servidor vizinho. Restringir as contrapartes perde o sentido.
O tráfego entre as faixas separadas não é permitido. Não há um único motivo de negócio para ir do que é exposto à internet ao que é para parceiros.
Quando surge um equipamento novo que recebe de fora e não está claro de quem recebe, ele vai para a faixa exposta à internet. Colocar na faixa de parceiros um equipamento cujas contrapartes não podem ser restringidas derruba a premissa dessa faixa.
Margem para crescer
A DMZ é dividida conforme de quem cada faixa recebe, e o que é exposto à internet e o que é para parceiros de negócios ficam em faixas distintas. O tráfego entre faixas não é permitido. Quando surge um equipamento novo que recebe de fora, sua faixa é decidida conforme de quem ele recebe, e, se não for possível decidir, ele vai para a faixa exposta à internet. Quando faltarem faixas, elas são cortadas de 10.170.1.0/24. Equipamentos que só enviam tráfego para fora não entram na DMZ, mesmo que aumentem.
Armadilhas
- Colocar na DMZ tudo o que se comunica com o exterior. Se entram também equipamentos que só enviam tráfego para fora, a DMZ incha e um único comprometimento alcança tudo o que está ao lado. Só se colocam os equipamentos que recebem conexões iniciadas de fora.
- Colocar o que é exposto à internet e o que é para parceiros de negócios na mesma faixa. Quando o lado exposto é comprometido, os arquivos trocados com os parceiros ficam ao alcance a partir do vizinho. Dividem-se as faixas conforme de quem se recebe.
- Permitir por precaução o tráfego entre as faixas separadas. Uma permissão sem motivo de negócio só serve de caminho para um invasor. Entre faixas não se permite nada.
- Colocar na faixa de parceiros um equipamento cuja contraparte não está clara. Essa faixa mantém as permissões estreitas partindo da premissa de que as contrapartes são conhecidas, e essa premissa cai. Na dúvida, coloca-se na faixa exposta à internet.
Dimensionar sub-redes considerando os endereços reservados pela plataforma
Contar cinco endereços a menos nas sub-redes da nuvem
10.216.0.0/16Grátis
Cenário
Em uma rede virtual na nuvem, cria-se em cada zona de falha uma sub-rede pequena para 10 equipamentos. Como na rede corporativa, espera-se que um /28 comporte 14 equipamentos. Na mesma rede virtual também está prevista uma sub-rede de aplicações com cerca de 200 equipamentos.
Premissas
Sabe-se que o provedor utilizado toma antecipadamente alguns endereços de cada sub-rede. É possível verificar quantos ele toma e qual é o tamanho mínimo permitido. O tamanho de uma sub-rede não pode ser alterado depois de criada. Há espaço livre na rede virtual.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Sub-rede para 10 equipamentos (27 utilizáveis após as reservas) | 10 | |
| Mesma finalidade em outra zona de falha | 10 | |
| Sub-rede de aplicações (as reservas pesam pouco) | 200 | |
| Sub-redes de reserva | 100 |
Justificativa
Ao criar uma sub-rede na nuvem, o provedor toma antecipadamente alguns dos seus endereços. Depende do provedor, mas é comum tomar os quatro primeiros e o último, cinco no total. Na rede corporativa, só o primeiro e o último endereço não podem ser usados; por isso, quem corta sub-redes sem conhecer essa diferença acaba com endereços de menos.
A diferença pesa mais nas sub-redes pequenas. Em um /24 são 5 de 256, menos de 2 por cento. Em um /26 são 5 de 64, ou 8 por cento. Em um /28, o menor tamanho que se pode criar, somem 5 de 16, cerca de 30 por cento. Sobram apenas 11 utilizáveis.
Quando se corta um /28 como na rede corporativa, preveem-se 14 equipamentos, mas cabem só 11. Com 10 equipamentos, a margem é de um único endereço, e no dia em que entram mais dois, a sub-rede transborda. Como o tamanho não pode ser alterado depois da criação, um transbordamento obriga a refazer a sub-rede.
Por isso, ao cortar sub-redes pequenas, compara-se o número de equipamentos com o que sobra depois das reservas. Para 10 equipamentos, um /28 não basta e usa-se um /27 no lugar. Um /27 deixa 27 endereços utilizáveis ao descontar 5 de 32. Quanto menor a sub-rede, maior a proporção perdida; por isso, como regra, as sub-redes pequenas são cortadas um tamanho acima do que se usaria na rede corporativa.
O número de endereços reservados varia conforme o provedor, assim como o tamanho mínimo. Ao escolher um perfil de reserva na aba Calcular, o número de endereços utilizáveis aparece na hora. É ali que as estimativas são conferidas.
Margem para crescer
Nas sub-redes pequenas, descontam-se os 5 endereços reservados antes de comparar com o número de equipamentos. Para 10 equipamentos, um /28 não basta e usa-se um /27 no lugar. As sub-redes são alinhadas com o mesmo tamanho, uma por zona de falha. Quando forem necessárias mais sub-redes, elas são cortadas de 10.216.2.0/24. Em caso de dúvida sobre uma estimativa, escolhe-se o perfil de reserva na aba Calcular e confere-se o número de endereços utilizáveis.
Armadilhas
- Calcular os endereços utilizáveis como na rede corporativa. Quando se descontam só o primeiro e o último, esquecem-se os outros três que o provedor toma, e o número de equipamentos previsto não cabe. Compara-se com o que sobra depois das reservas.
- Adotar o /28, o menor tamanho, como padrão. Somem 5 de 16, sobram só 11 utilizáveis, e basta acrescentar poucos equipamentos para a sub-rede transbordar. Para cerca de 10 equipamentos, usa-se um /27 no lugar.
- Supor que a sub-rede poderá ser ampliada depois. O tamanho não muda depois da criação, e um transbordamento obriga a refazer a sub-rede. Estima-se desde o início com as reservas incluídas.
- Supor que todos os provedores reservam o mesmo número de endereços. Os provedores diferem tanto na quantidade que tomam quanto no tamanho mínimo permitido. Confere-se com o perfil do provedor utilizado.
Evitar sobreposições, enlaces VPN e renumeração após fusões
Ao contornar uma sobreposição com tradução, definir o prazo ao mesmo tempo
172.18.0.0/15Grátis
Cenário
Conecta-se a rede de uma empresa adquirida à rede própria. As duas usam 10/8, e muitas faixas se sobrepõem. Por necessidade do negócio, as redes precisam estar conectadas no mês que vem, e não há tempo para renumerar nenhum dos lados. Há uma proposta de conectá-las traduzindo os endereços no limite.
Premissas
É possível colocar, entre as redes das duas empresas, um único limite capaz de traduzir endereços. Os endereços traduzidos podem ser tirados de um espaço que não pertence a nenhuma das duas. É possível escrever um prazo nas regras de tradução. O lado a renumerar pode ser decidido sem esperar uma decisão da diretoria.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Faixa traduzida para ver a rede da outra empresa a partir da própria | 3.000 | |
| Faixa traduzida para apresentar a rede própria à outra empresa | 800 | |
| Equipamentos de tradução e gerenciamento | 20 | |
| Reserva de tradução (crescimento até o prazo) | 400 |
Justificativa
Há duas maneiras de conectar duas redes sobrepostas: renumerar uma delas ou traduzir os endereços no limite. A tradução entra em uma noite; a renumeração leva meses. Escolher a tradução no início de uma integração é correto.
O problema é que a tradução se torna permanente. Como o tráfego passa com a tradução, o motivo para renumerar desaparece. Três anos depois, as regras de tradução se acumularam e ninguém consegue explicar o conjunto. A cada falha, é preciso verificar se um endereço que aparece nos logs é de antes ou de depois da tradução.
Por isso, no dia em que a tradução entra, decidem-se duas coisas ao mesmo tempo: o prazo e o lado que será renumerado. O prazo é definido como uma data e escrito nas próprias regras de tradução. O lado a renumerar é decidido no mesmo dia, e o período da tradução é tratado como tempo de preparação da renumeração. Uma tradução sem decisão sobre qual lado renumerar só pode ser prorrogada quando o prazo chega.
Os endereços traduzidos são tirados de um espaço que não pertence a nenhum dos dois lados. Se as duas empresas usam 10/8 e é ali que se sobrepõem, os endereços traduzidos são tirados de 172.16/12. Se for usado espaço livre do 10/8 de qualquer um dos lados, a próxima empresa incorporada vai se sobrepor de novo.
Há traduções que podem ser permanentes. Quando o projeto pressupõe que os mesmos endereços se repetem lado a lado, como em linhas de produção montadas copiando a mesma configuração, a tradução permanente é correta. A sobreposição em uma integração não é um pressuposto, e sim um acidente, e o remédio de um acidente não deve se tornar permanente.
Margem para crescer
As faixas traduzidas são tiradas de dentro de 172.16/12, e separa-se a faixa para ver a rede da outra empresa da faixa que apresenta a rede própria à outra empresa. O prazo é escrito nas regras de tradução e, até o prazo, renumera-se o lado decidido no dia em que a tradução entrou. O crescimento até o prazo é recortado de 172.18.24.0/22. Uma tradução vencida não é prorrogada; se for preciso prorrogar, recomeça-se pela decisão de qual lado renumerar.
Armadilhas
- Não definir um prazo ao colocar a tradução. O tráfego passa, então o motivo para renumerar desaparece, e as regras de tradução se acumulam até que ninguém consiga explicá-las.
- Colocar a tradução sem decidir qual lado renumerar. Quando o prazo chega, a discussão recomeça pela questão de qual lado mover, e só resta prorrogar. Decide-se no mesmo dia da tradução.
- Tirar os endereços traduzidos do espaço livre do próprio 10/8. Na próxima vez que outra empresa for incorporada, eles vão se sobrepor de novo. Eles são tirados de um espaço que não pertence a nenhum dos dois lados.
- Escrever as regras de tradução host por host. Os prazos também precisam ser gerenciados host por host, e ninguém sabe quais regras restam. Elas são escritas por faixa.
Endereços fixos no lado de controle, separação OT/TI e expansão
Projeto de células de fabricação para replicar linhas idênticas
172.20.0.0/16Grátis
Cenário
Uma fábrica com várias linhas de produção de mesma configuração de equipamentos, que pretende acrescentar outras. Os controladores entregues pelo fornecedor de equipamentos têm IPs fixos gravados de fábrica, e parte-se de uma situação em que os mesmos endereços se repetem em várias linhas.
Premissas
Os endereços dos controladores de cada linha não podem ser alterados, ou alterá-los exige um novo aceite com o fornecedor de equipamentos. As linhas não precisam se comunicar diretamente entre si; basta que se comuniquem com os sistemas de coleta do nível superior. É possível colocar, no limite de cada linha, um equipamento de camada 3 ou um equipamento capaz de fazer NAT.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Linha 1 (endereços vistos de fora) | 200 | |
| Linha 2 (endereços vistos de fora) | 200 | |
| Linha 3 (endereços vistos de fora) | 200 | |
| Servidores de coleta e monitoramento | 30 | |
| Notebooks de manutenção (PCs trazidos de fora) | 10 | |
| Reservado para novas linhas (linhas 4 a 7) | 1.000 |
Justificativa
O que separa de forma decisiva uma rede OT da TI é que os endereços não podem ser escolhidos livremente. Os fornecedores de equipamentos entregam a mesma configuração a muitos clientes, por isso os endereços dos controladores vêm fixados de fábrica, e o mesmo 192.168.0.10 existe tanto na linha 2 quanto na linha 3. Se for aplicado o reflexo habitual de TI, "está sobreposto, então renumera", a conversa passa para a garantia dos equipamentos e para refazer o aceite, e o chão de fábrica fica parado.
Por isso não se renumera. Os endereços dentro da linha ficam como o fornecedor de equipamentos os configurou; no equipamento do limite da linha aplica-se uma tradução de endereços 1:1, e apenas os endereços vistos de fora são diferenciados pelo número da linha. Um controlador da linha 1 aparece de fora como 172.20.1.x, e o mesmo equipamento da linha 2 como 172.20.2.x. Com a regra de que o terceiro octeto é o número da linha, quem lê os logs do sistema de coleta identifica a linha na hora, sem conhecer o nome do equipamento.
O essencial deste projeto é separar as condições do fornecedor de equipamentos e a facilidade de gestão da TI com uma única camada: a tradução. Dentro da linha vale o mundo do fornecedor de equipamentos; do limite para cima, o mundo da área de TI. A maior vantagem é que acrescentar uma linha não obriga a refazer o projeto: basta somar um ao número e copiar a mesma configuração.
Margem para crescer
Para as próximas ampliações está reservado 172.20.4.0/22 (linhas 4 a 7). Como o bloco base é um /16, a regra de usar o terceiro octeto como número da linha alcança a linha 255 (o 0 não é usado como número de linha e fica para a coleta e a manutenção comuns), e a partir da linha 8 segue-se naturalmente com 172.20.8.0/21 e 172.20.16.0/20. Se houver mais fábricas, o segundo octeto passa a ser o número da fábrica: 172.21.0.0/16 vai para a fábrica seguinte, e as duas são agregadas em 172.20.0.0/15. Uma linha só fica pequena para o seu /24 quando passa de 250 controladores, e nessa escala é mais fácil operar a linha dividindo-a logicamente.
Armadilhas
- Liberar o tráfego entre linhas "por precaução". Quando uma linha é infectada por malware, todas as linhas de mesma configuração param ao mesmo tempo. O tráfego entre linhas é bloqueado por padrão, e o tráfego necessário passa pelos sistemas de coleta.
- Não prever um segmento para notebooks de manutenção e ligar os PCs trazidos de fora direto no segmento de controle. É a porta de entrada mais comum dos incidentes de OT, e ainda não deixa registro. Cria-se um segmento dedicado, e só a partir dele se entra no lado de controle.
- Manter a tabela de correspondência da tradução de endereços apenas na configuração do equipamento. Quando a pessoa que a configurou muda de função, ninguém mais consegue explicar qual endereço externo corresponde a qual equipamento. A tabela de correspondência é mantida nos documentos de projeto como fonte principal.
- Usar a faixa 192.168 nos endereços da fábrica. Ela entra facilmente em conflito com os roteadores e roteadores móveis que os prestadores de manutenção trazem, e o conflito só aparece no próprio local. Os endereços são tirados de 172.16/12 ou de 10/8.
- Definir a correspondência entre número de linha e endereços ocupando, a cada ampliação, o número que estiver livre. Quando a linha 7 é desmontada e depois outros equipamentos ocupam o seu lugar, número e linha real deixam de bater, e ninguém mais confia neles. Os números não são reutilizados.
Zona de fronteira entre a rede de TI e a rede de controle de uma fábrica
10.60.0.0/20Grátis
Cenário
Uma fábrica de cerca de 300 funcionários, com um prédio de escritórios e um prédio de produção no mesmo terreno, operados até agora como uma única rede. Continuará sendo necessário enviar instruções da gestão da produção aos equipamentos e coletar os resultados deles, mas quer-se acabar com a situação em que os PCs do escritório alcançam os controladores diretamente. Nesta etapa não se mexe no projeto interno das linhas; primeiro se redesenham apenas os limites acima e abaixo delas.
Premissas
É possível colocar ao menos um equipamento de camada 3 entre o lado do escritório e o lado da fábrica. O tráfego que atravessa os dois lados pode ser levantado, no mínimo por servidor de interconexão, com a contraparte e o sentido. Os endereços dos controladores não mudam desta vez; o reprojeto interno das linhas é feito à parte. Entre os requisitos está que a produção possa continuar enquanto os equipamentos do limite estiverem fora do ar.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Clientes do escritório (cabeado e sem fio) | 300 | |
| Servidores de gestão da produção e da TI corporativa | 40 | |
| Servidores de interconexão (intermediários aos quais os dois lados se conectam) | 12 | |
| Empréstimo de notebooks de manutenção | 10 | |
| Gerenciamento dos equipamentos do limite e do monitoramento | 6 | |
| Fase 2 do limite (integração de dados externa, intermediários de manutenção remota) | 50 | |
| Serviços compartilhados da rede de controle (sincronização de horário, resolução de nomes, equipamentos fora das linhas) | 100 | |
| Rede sem fio de controle (equipamentos de movimentação, coletores de dados portáteis) | 200 | |
| Reservado para zonas por linha (linhas 1 a 4) | 1.000 |
Justificativa
Ninguém se opõe à separação. O que não se consegue decidir é o tamanho da zona colocada no limite.
Tomar um /24 para o limite sempre dá errado. Nesta escala, o que realmente precisa se comunicar com os dois lados são apenas os servidores de interconexão, pouco mais de uma dúzia. Os mais de 240 endereços restantes viram terrenos baldios, e terrenos baldios sempre acabam ocupados. Seis meses depois entra um servidor de arquivos da TI corporativa; no ano seguinte, um servidor de salto ingressado na infraestrutura de autenticação do escritório. Nesse ponto o limite deixa de ser limite, mas na tabela de endereços nada muda, então ninguém percebe.
Por isso a interconexão fica em um /28 e nada mais. Com apenas 14 endereços, quem tentar colocar a décima quinta máquina terá de consultar alguém antes. A ideia é fazer o tamanho funcionar como regra de operação. A margem de crescimento fica ao lado, com outro nome, para a fase 2, e a própria zona de interconexão não é ampliada.
Dividir o /20 em três áreas, 0 a 3 (TI), 4 a 7 (limite) e 8 a 15 (controle), também é proposital. Os filtros do equipamento do limite são escritos em três linhas, 10.60.0.0/22, 10.60.4.0/22 e 10.60.8.0/21, e essas três linhas não mudam quando se acrescentam segmentos. Num projeto que obriga a mexer nos filtros a cada acréscimo, um dia alguém mexe errado e interrompe a produção.
A zona dos serviços compartilhados da rede de controle, um /25, fica no lado de controle por disponibilidade. A produção continua enquanto os equipamentos do limite estão fora do ar. Se a sincronização de horário e a resolução de nomes dependerem do lado do escritório, uma parada do limite vira uma parada do lado de controle.
Margem para crescer
No limite, 10.60.4.64/26 fica livre para a fase 2. Não serve para ampliar a interconexão, e sim para acrescentar depois as integrações de dados com o exterior e os intermediários de manutenção remota. No lado de controle, 10.60.12.0/22 fica livre para as zonas por linha, e é ali que entra o projeto de cada linha. Se a rede sem fio ficar pequena para o seu /24, acrescenta-se 10.60.10.0/23. Se houver mais fábricas, 10.60.16.0/20 vai para a fábrica seguinte, e o conjunto é agregado em 10.60.0.0/16. Como as divisas das três áreas estão alinhadas em limites de /22, as três linhas de filtro têm a mesma forma em todas as fábricas.
Armadilhas
- Colocar um servidor de salto no limite e ingressá-lo na infraestrutura de autenticação do escritório. Abre-se um caminho pelo qual as credenciais entram vindas do lado do escritório, e o limite perde o sentido. Se for colocado um servidor de salto, sua autenticação fica restrita ao interior do limite.
- Manter os controladores sincronizando o horário com um servidor do lado do escritório. No instante em que o equipamento do limite é parado, o horário do lado de controle começa a se desviar, e ao investigar uma falha depois não é possível confrontar os logs. A sincronização de horário é colocada no lado de controle.
- Definir o requisito de separação apenas como "não entrar do escritório na rede de controle". O tráfego do lado de controle para o escritório fica sem controle, e um dispositivo infiltrado entre os equipamentos mantém um caminho de saída. As regras são definidas nos dois sentidos.
- Fazer os servidores de interconexão acumularem também a coleta e o armazenamento de arquivos. As exigências do lado que não pode parar impedem as atualizações, e em poucos anos ninguém mais ousa mexer neles. Separam-se os servidores por função, e a quantidade é mantida dentro do /28 atribuído.
Alocar /64 dentro de um /48 e crescer conforme a demanda
No IPv6, não economizar: dividir por dígitos hexadecimais
2001:db8:100::/48Grátis
Cenário
Uma empresa com 10 sites recebeu da operadora um /48 de IPv6. Até agora, no IPv4, ajustava o tamanho de cada sub-rede ao número de dispositivos e cuidava de onde deixar reserva e de como evitar a fragmentação. Está prestes a começar a alocação de IPv6 com a mesma mentalidade.
Premissas
Um /48 foi recebido da operadora. Os equipamentos da empresa podem usar a configuração automática de endereços do IPv6. Prevê-se que o número de sites e o de finalidades fiquem, cada um, em 15 ou menos. Os endereços são feitos para que pessoas os leiam e entendam seu significado.
Alocação
| Segmento | Hosts | Bloco |
|---|---|---|
| Site 1: clientes | 200 | |
| Site 1: servidores | 50 | |
| Site 1: gerenciamento | 30 | |
| Site 2: clientes (as demais finalidades seguem o mesmo padrão) | 200 |
Justificativa
Um /48 contém 65.536 sub-redes /64 no total. Boa parte do que se acumulou em anos de IPv4 se inverte aqui.
No IPv4, o tamanho da sub-rede era decidido pelo número de dispositivos: um /28 para 10, um /24 para 200. No IPv6 isso não se faz. Toda sub-rede é sempre um /64, independentemente do número de dispositivos. O mecanismo pelo qual os dispositivos escolhem o próprio endereço foi construído pressupondo um prefixo /64 na sub-rede. Se o corte for menor que um /64, esse mecanismo deixa de funcionar.
Também não é preciso economizar. Praticamente nenhuma organização esgota as 65.536 sub-redes /64 disponíveis. Os problemas que deram tanto trabalho no IPv4, como onde deixar reserva e como evitar a fragmentação, quase desaparecem.
Resta uma única decisão: como dividir os 16 bits do quarto grupo de 16 bits. Aqui se atribuem 4 bits ao site, 4 à finalidade e 8 a um número sequencial. Quando as divisões de significado coincidem com as divisas entre dígitos hexadecimais, um endereço se lê só de olhar. 2001:db8:100:1200::/64, por exemplo, é a primeira sub-rede de servidores do site 1.
As divisões se alinham aos dígitos hexadecimais. Se a divisão cair no meio de um dígito, cada leitura de um endereço obriga a convertê-lo para binário, e a vantagem da legibilidade se perde. Se o número de sites puder passar de 15, atribuem-se desde o início 8 bits ao site e 4 bits cada à finalidade e ao número sequencial.
Margem para crescer
O primeiro dígito hexadecimal do quarto grupo de 16 bits é o site, numerado a partir de 1, e o 0 fica reservado para o que é comum à empresa toda. O segundo dígito é a finalidade e os dois últimos são o número sequencial. As sub-redes são sempre /64 e não aumentam quando os dispositivos aumentam. As sub-redes /64 da tabela de segmentos parecem grandes para o número de dispositivos porque o protocolo exige um prefixo /64, e não porque se deixou folga. Se os sites passarem de 15, mantêm-se as divisões e obtém-se um segundo /48 da operadora.
Armadilhas
- Dimensionar as sub-redes pelo número de dispositivos e cortá-las menores que um /64 completo. O mecanismo pelo qual os dispositivos escolhem o próprio endereço pressupõe um prefixo /64 e deixa de funcionar. As sub-redes são sempre /64 completas.
- Cortar as sub-redes bem justas por preocupação com reserva e fragmentação, como no IPv4. Esgotar 65.536 sub-redes /64 praticamente não acontece, e apertar não traz ganho algum. A legibilidade vem primeiro.
- Dividir o quarto grupo de 16 bits no meio de um dígito hexadecimal. Cada leitura de um endereço obriga a convertê-lo para binário, e não dá mais para ler o significado no endereço. A divisão é feita nas divisas entre dígitos hexadecimais.
- Numerar o dígito do site a partir de 0. Não sobra lugar para o que é comum à empresa toda, e depois é preciso encaixá-lo à força. O 0 fica reservado para o que é comum à empresa toda.
Os outros 56 padrões podem ser lidos na íntegra no SubnetDeck com o Premium.Ver o SubnetDeck
SubnetDeck para iPhone e iPad
A calculadora de sempre, agora com memória.
Esta página esquece tudo quando você a fecha. O SubnetDeck guarda um plano de projeto para cada site, em pastas por cliente ou projeto, e nunca se conecta à internet.
- Pastas por site, cliente ou projeto, com busca por endereço
- Alocação VLSM a partir do número de hosts, com detecção de sobreposição
- Divisão igual, agregação de rotas e verificação de sobreposição
- Exportação de planos em .xlsx, CSV ou Markdown
- 69 padrões e 11 temas para aprender, legíveis offline
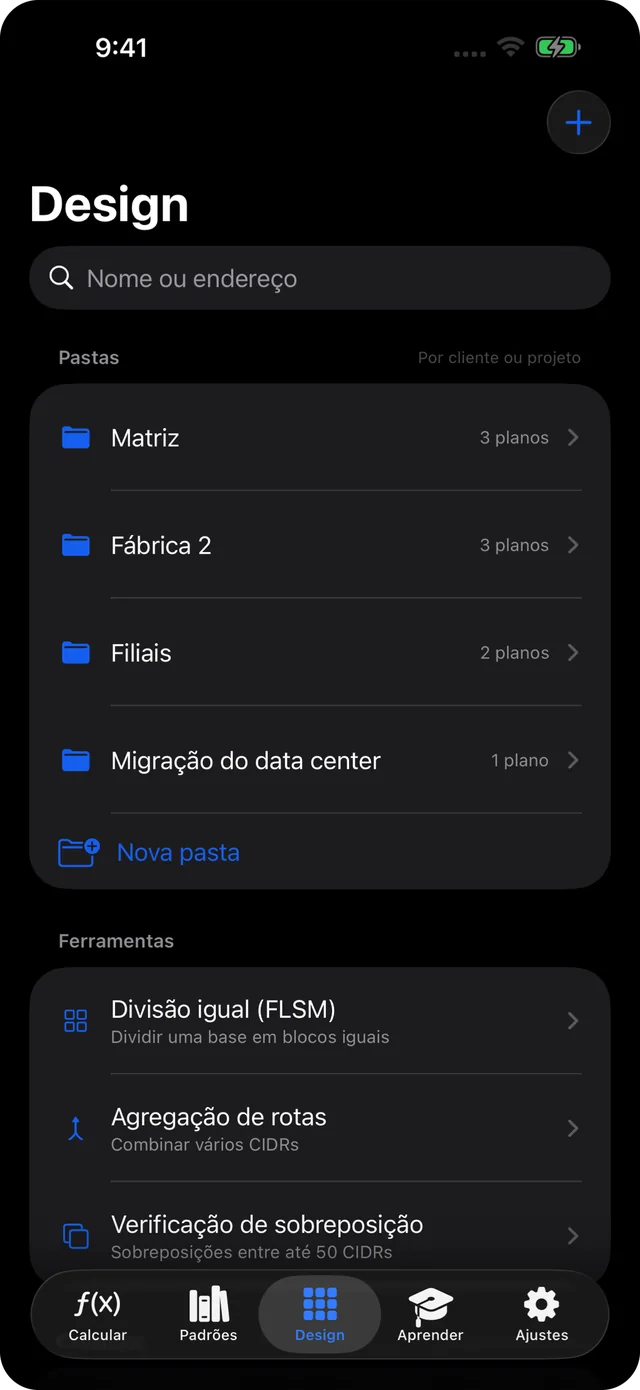
Escaneie com o iPhone para abrir a App Store.
Site e app, lado a lado
| Este site | App SubnetDeck | |
|---|---|---|
| Cálculo de sub-redes IPv4 / IPv6 | ✓ | ✓ (offline) |
| Endereços de uso especial (IANA) | ✓ | ✓ |
| Dividir um bloco | Para testar, sem salvar | Divisão igual e VLSM salvas em planos (Premium) |
| Guardar planos por site ou cliente | — | Premium |
| Exportar .xlsx / CSV / Markdown | — | Premium |
| Padrões | 13 grátis | 13 grátis, 69 com Premium |
| Temas para aprender | 10 | 11 |
| Funciona sem conexão | — | ✓ |
Perguntas frequentes
Perguntas.
O que eu digito é enviado para algum lugar?
Não. Todo o cálculo roda no seu navegador, em JavaScript. A página não exibe anúncios nem usa cookies, e o endereço digitado só aparece na URL depois do sinal #, uma parte que os navegadores nunca enviam ao servidor.
Por que um /31 tem 2 hosts utilizáveis?
Um /31 é usado em enlaces ponto a ponto, que não precisam de endereço de broadcast, então os dois endereços podem ser atribuídos (RFC 3021). Um /32 é um host único. O tema “/31 e /32” explica por que a subtração de sempre deixa de funcionar.
Posso digitar uma máscara ou máscara curinga no lugar do prefixo?
Sim. “192.168.1.0 255.255.255.0”, “192.168.1.0 0.0.0.255” e “192.168.1.0/255.255.255.0” funcionam. Uma máscara sozinha mostra o prefixo e o número de hosts. Uma faixa como “10.0.0.5 - 10.0.0.90” vira a lista exata de blocos CIDR que a cobrem.
Por que o IPv6 não tem endereço de broadcast?
O IPv6 não tem broadcast; o multicast ocupa o lugar dele. Todos os endereços de um bloco IPv6 são contados como utilizáveis. O endereço todo em zeros é o anycast de roteador de sub-rede, mas não é descontado (RFC 4291).
Como o tipo de endereço é definido?
Pelos registros da IANA de endereços IPv4 e IPv6 de uso especial, pela correspondência mais longa. A tabela foi conferida com os registros pela última vez em 2026-09-23.